Chữ ký hậu lượng tử và bài toán phình to gói tin Internet
Việc triển khai chữ ký hậu lượng tử trên hạ tầng mạng đang đặt ra bài toán kỹ thuật nan giải cho các kỹ sư toàn cầu. Khi thuật toán ML-DSA-44 được áp dụng, kích thước gói tin tăng vọt lên 2.420 byte. Điều này tạo ra nguy cơ nghẽn mạng trên diện rộng. Theo Tức Thời, đây là bước chuyển mình tất yếu trước ngưỡng cửa năm 2030.
2.420 byte
Kích thước chữ ký ML-DSA-44
64 byte
Kích thước chữ ký ECDSA-P256
85%
Tỷ lệ truy vấn 1.1.1.1 qua UDP
Đợt nâng cấp chữ ký hậu lượng tử lớn nhất trong một thập kỷ
10 năm sau khi công nghệ Privacy Pass ra mắt, hạ tầng mạng mới lại bước vào cuộc chuyển dịch kiến trúc lớn. Vào ngày 13/08/2024, Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ đã công bố tiêu chuẩn FIPS 204. Thông tin này được đăng tải trên NIST CSRC. Bản tiêu chuẩn chính thức phê duyệt thuật toán ML-DSA để tạo và xác thực các chữ ký số mới.
Tiến trình đưa tiêu chuẩn vào đời sống diễn ra rất khẩn trương. Tổ chức IANA gần đây đã chỉ định số thuật toán 18 cho ML-DSA trong DNSSEC. Tiếp đó, Cloudflare triển khai thử nghiệm ML-DSA-44 trên hệ thống 1.1.1.1. Doanh nghiệp cũng chia sẻ nghiên cứu mật mã mới trên Cloudflare Blog. Đây là bước thử nghiệm quan trọng nhằm kiểm tra độ bền của hệ thống mạng cũ.
Vì sao phải đổi chữ ký hậu lượng tử ngay lúc này?
2030 là mốc thời gian giới khoa học dự báo máy tính lượng tử có thể phá vỡ khóa công khai cổ điển. Trước đây, nhiều hệ thống đã thử nghiệm cơ chế mã hóa dữ liệu truyền tải lai. Tuy nhiên, khâu xác thực danh tính qua chữ ký số vẫn phụ thuộc vào thuật toán cũ.
Nguy cơ bẻ khóa thực tế
Nguy cơ này không còn nằm trên lý thuyết thuần túy. Gần đây, nhóm nghiên cứu tại Đại học California San Diego và INRIA đã giả mạo thành công chữ ký RSA 1.024-bit. Họ khai thác lỗi trực tiếp từ một máy chủ cấp phát Privacy Pass. Do đó, việc trì hoãn nâng cấp sẽ đẩy hạ tầng Internet vào tình thế hiểm nghèo.
Để ngăn chặn rủi ro, Cloudflare đặt kế hoạch hoàn thiện bảo mật lượng tử vào năm 2029. Chi tiết lộ trình này được công bố trên Cloudflare Blog. Việc nâng cấp hạ tầng đòi hỏi sự phối hợp của hàng nghìn cơ quan quản lý tên miền toàn cầu.
Kích thước chữ ký hậu lượng tử tạo điểm nghẽn kỹ thuật
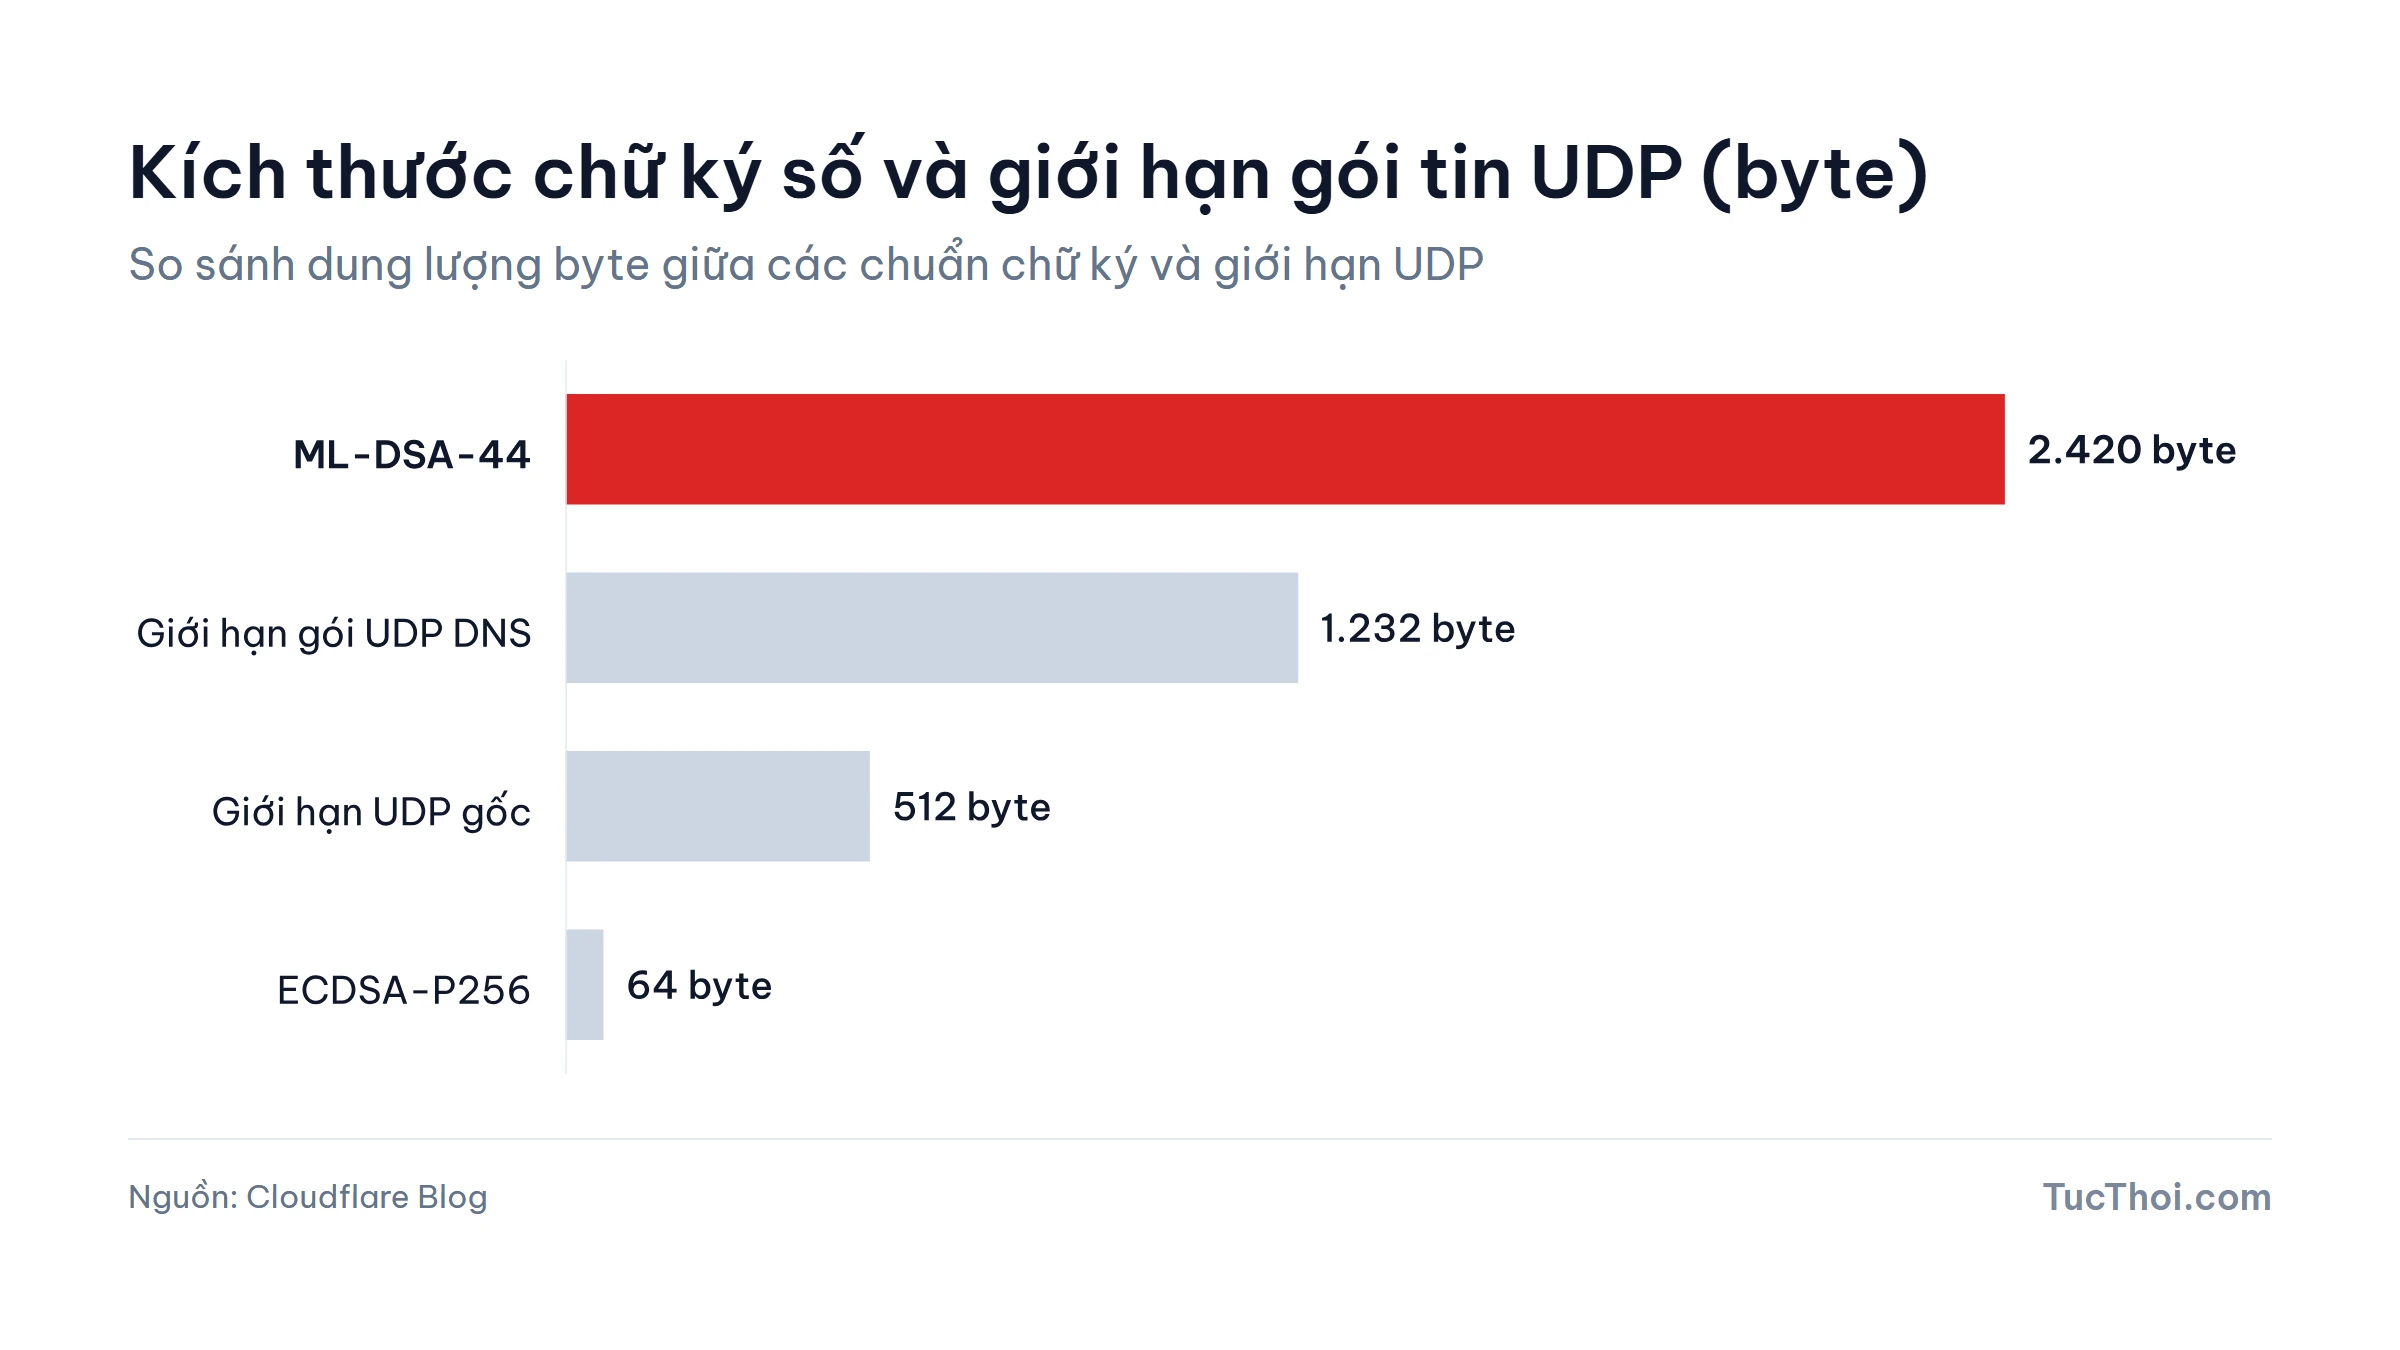
38 lần là mức chênh lệch dung lượng giữa chữ ký ML-DSA-44 và chữ ký ECDSA-P256. Cụ thể, chuẩn ECDSA-P256 chỉ tiêu tốn 64 byte dung lượng. Ngược lại, chữ ký ML-DSA-44 phình to tới 2.420 byte. Khóa công khai của ML-DSA-44 cũng chiếm tới 1.312 byte bộ nhớ.
Xung đột với giới hạn gói tin UDP
Kích thước khổng lồ này xung đột gay gắt với thiết kế ban đầu của mạng Internet. Trước đây, giao thức DNS chỉ cho phép gói tin UDP đạt mức 512 byte. Dù chuẩn RFC 9.715 khuyến nghị mức tối đa 1.400 byte, nhiều hệ thống thực tế chỉ áp dụng ngưỡng 1.232 byte. Ngưỡng này giúp gói tin vừa vặn với mức MTU tối thiểu 1.280 byte của IPv6. Vì vậy, riêng chữ ký ML-DSA-44 đã vượt giới hạn tải trọng thông thường tới 1.188 byte.
| Thông số kỹ thuật | Chuẩn cũ | Chuẩn ML-DSA-44 | Chênh lệch |
|---|---|---|---|
| Kích thước chữ ký | 64 byte (ECDSA-P256) | 2.420 byte | Gấp 38 lần |
| Khóa công khai | 64 byte | 1.312 byte | Gấp nhiều lần |
| Giới hạn UDP an toàn | 1.232 byte | 1.232 byte | Vượt trần 1.188 byte |
| Cơ chế truyền tải | Giao thức UDP | Chuyển sang TCP hoặc DoH | Tăng thêm độ trễ |
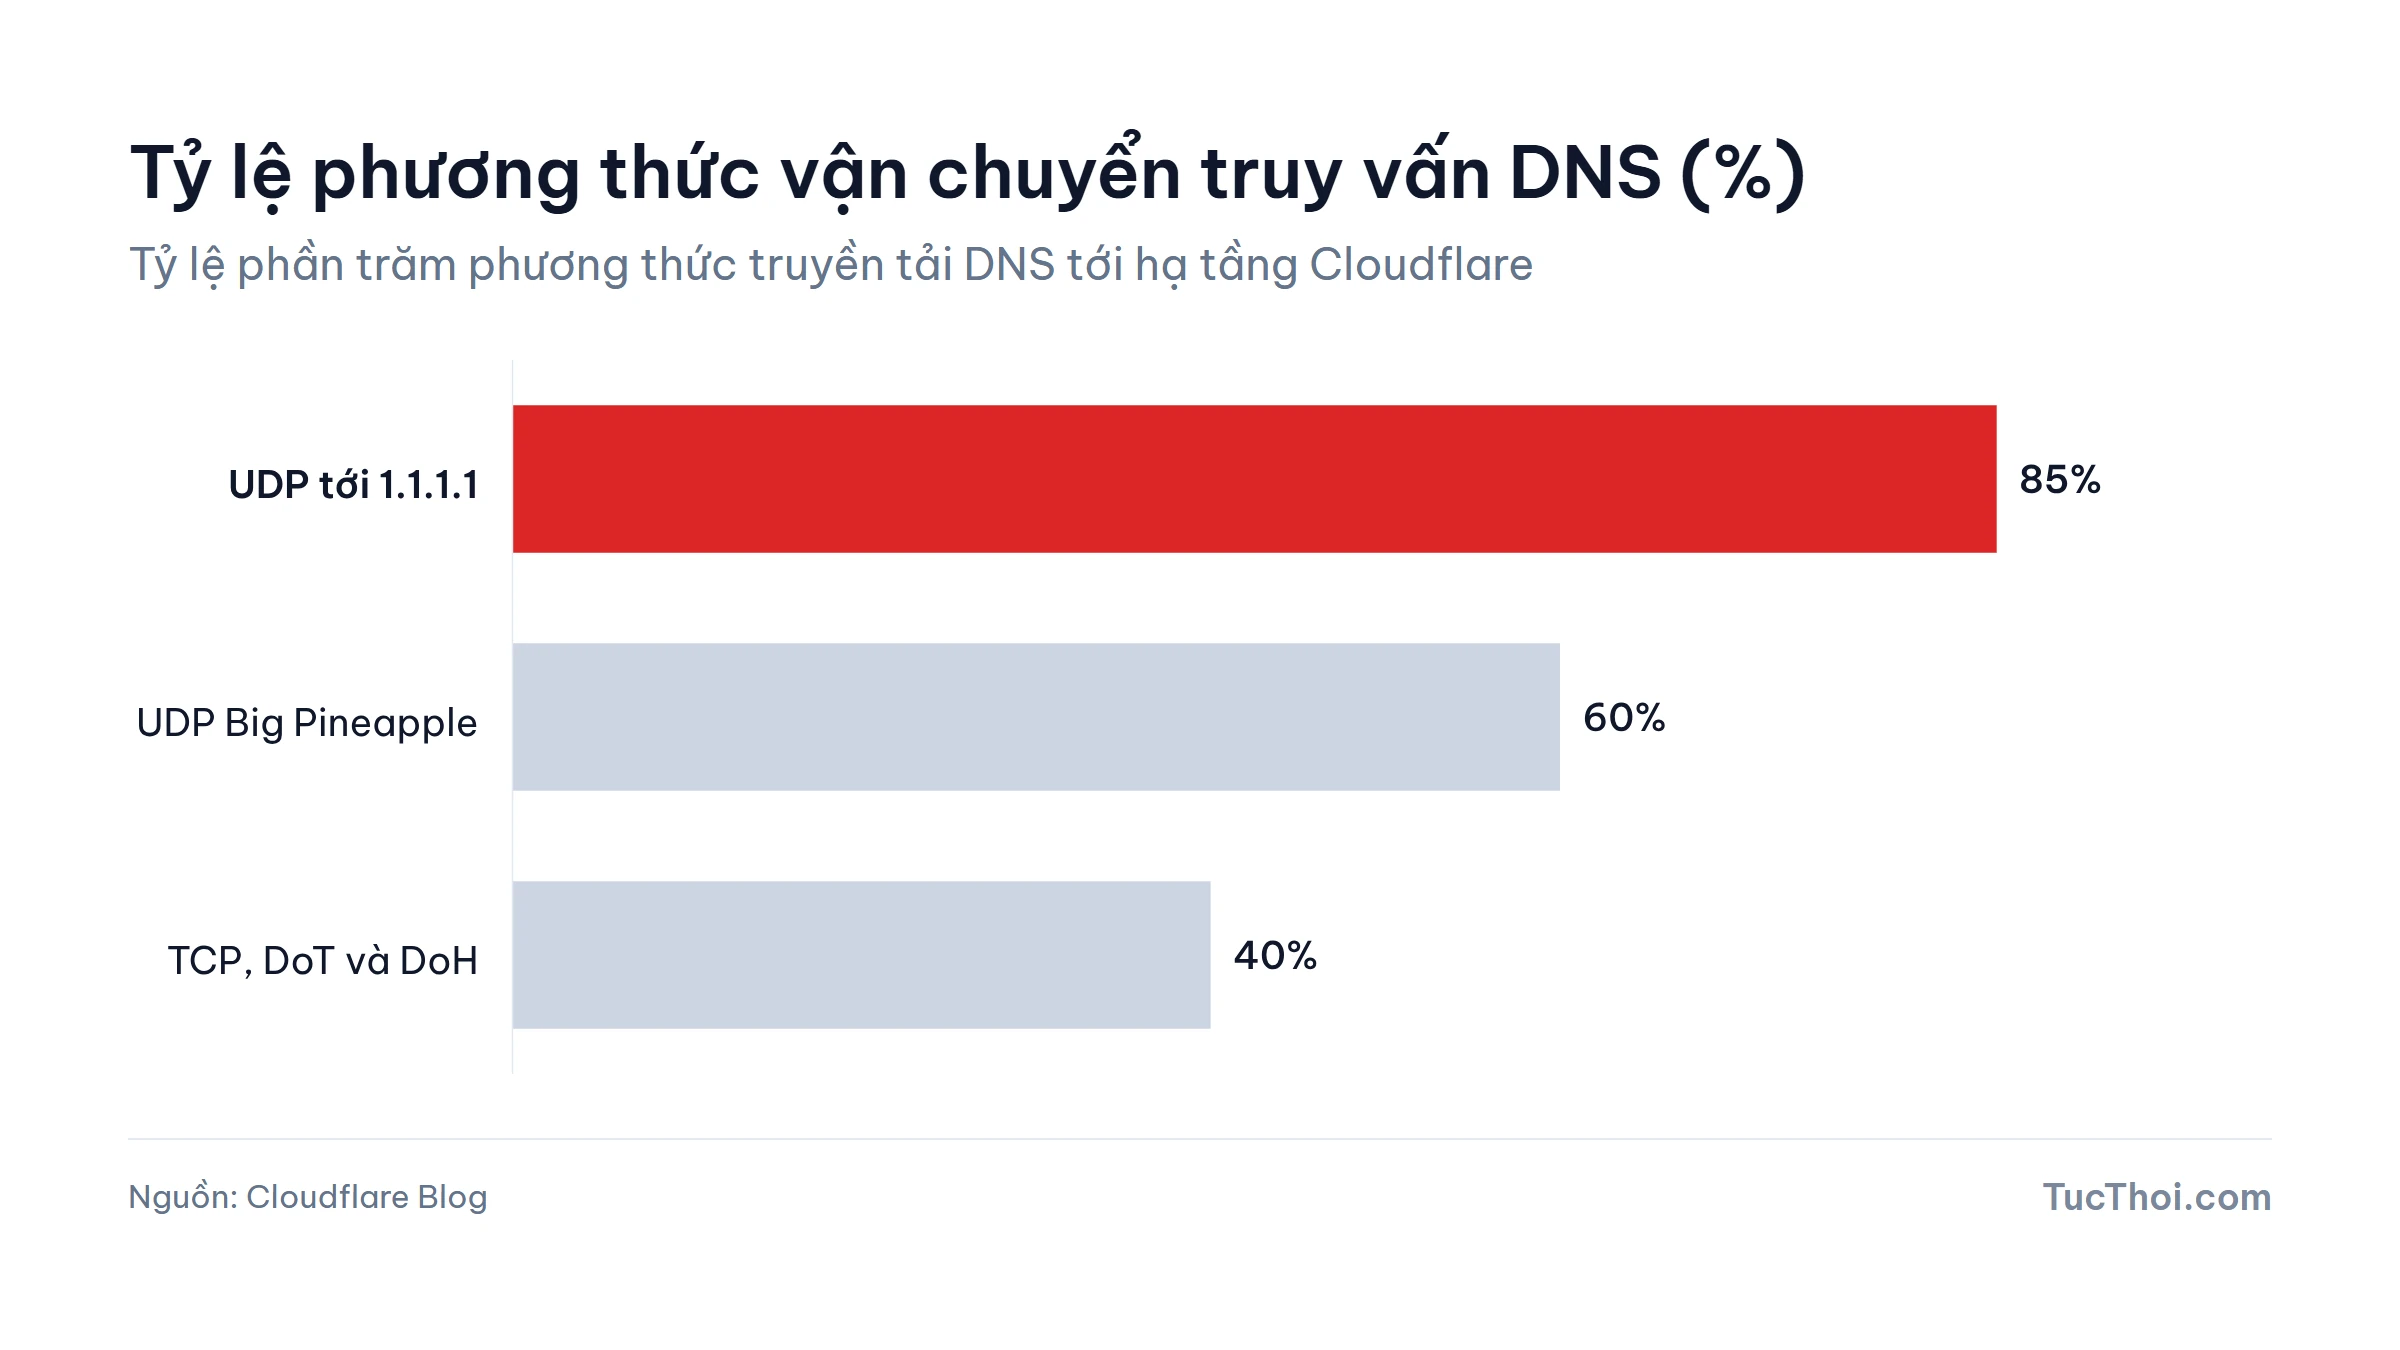
Hậu quả trực tiếp là hiện tượng phân mảnh gói tin xuất hiện thường xuyên hơn. Báo cáo từ Cloudflare Radar cho biết 85% truy vấn tới 1.1.1.1 vẫn chạy qua UDP. Xét chung trên nền tảng Big Pineapple, 60% lưu lượng đi qua UDP. Chỉ có 40% truy vấn dùng TCP, DoT hoặc DoH. Khi gói tin phình to, máy chủ buộc phải kết nối lại qua TCP và làm tăng độ trễ mạng.
Ai hưởng lợi và ai chịu áp lực lớn nhất từ cuộc dịch chuyển?
40% lưu lượng mạng hiện đại dùng DoH hoặc TCP sẽ ít bị ảnh hưởng nhất. Nhóm đối tượng này được bảo vệ an toàn nhờ các kênh truyền tải mới. Các hãng đám mây lớn với hạ tầng biên quy mô lớn cũng xử lý việc chuyển mạch rất êm thấm. Tương tự như chiến lược AMD với trung tâm dữ liệu, năng lực xử lý máy chủ đóng vai trò then chốt khi khối lượng mật mã tăng cao.
Trái lại, áp lực nặng nề sẽ dồn lên các nhà mạng nhỏ và thiết bị IoT. Rất nhiều thiết bị mạng gia đình cũ vẫn giữ bộ đệm 512 byte. Chúng sẽ tự động hủy các gói tin chữ ký hậu lượng tử kích thước lớn. Dù các chuyên gia đã đề xuất chữ ký KuMQuat chỉ 2,6 KB, khóa công khai của nó lại lên tới 46,6 KB. Đây là bài toán khó giải cho các dòng chip nhúng giá rẻ.
Ba kịch bản cho chữ ký hậu lượng tử trong tương lai
3 kịch bản chính có thể xảy ra trong tiến trình áp dụng chữ ký hậu lượng tử thời gian tới:
- Kịch bản 1: Vận hành chế độ lai song song (Khả năng cao). Các hệ thống duy trì đồng thời chữ ký cũ và mới để đảm bảo độ tương thích. Dấu hiệu xác nhận là các máy chủ tên miền lớn chưa yêu cầu khách hàng đổi chuẩn.
- Kịch bản 2: Tăng tốc chuyển hẳn sang TCP và DoH (Khả năng trung bình). Các trình duyệt web sẽ chủ động bỏ qua UDP cho các yêu cầu bảo mật cao. Tức Thời ước tính 70–80% lưu lượng web sẽ áp dụng chữ ký hậu lượng tử trước năm 2028.
- Kịch bản 3: Gia tăng lỗi kết nối tại các vùng mạng cũ (Khả năng thấp). Hạ tầng trung gian không thể truyền tải gói tin lớn, dẫn đến lỗi timeout liên tục.
Điều cần nhớ cho các quản trị viên hệ thống tại Việt Nam
Tiến trình đổi mới chữ ký hậu lượng tử đòi hỏi sự chuẩn bị kỹ lưỡng từ hôm nay. Các doanh nghiệp và chuyên viên IT Việt Nam cần rà soát lại thiết bị định tuyến. Họ cần bảo đảm hệ thống xử lý trơn tru các gói UDP trên 1.232 byte trước năm 2029.