Mã độc NetamLoader nhắm vào Windows chuyên dụng
Chuyên gia an ninh mạng vừa phát hiện mã độc NetamLoader tấn công Windows 10 chuyên dụng tại châu Á. Mẫu mã độc này lợi dụng kỹ thuật tiêm nhiễm AppDomainManager để ẩn mình. Kẻ tấn công thiết lập thời gian trì hoãn lên đến 40 phút nhằm vượt qua hộp cát phân tích. Theo Tức Thời, đây là lời cảnh báo lớn. Nguy cơ tấn công chuỗi cung ứng vào hạ tầng trọng yếu đang tăng cao.
Ai là mục tiêu của mã độc NetamLoader?
Chiến dịch này nhắm thẳng vào máy tính cơ quan nhà nước. Đối tượng bị tấn công là phiên bản Windows 10 tùy biến riêng biệt. Bản dựng này chỉ lưu hành nội bộ trong cơ quan chính quyền tại châu Á. Bạn có thể xem thêm tin tức tại chuyên mục Bảo mật của chúng tôi.
Theo báo cáo từ Kaspersky trên Securelist, mã độc NetamLoader xuất hiện từ nửa đầu năm 2026. Tin tặc không dùng thư điện tử lừa đảo. Chúng đặt mã độc trực tiếp vào thư mục chứa bản cập nhật hệ điều hành.
Mục tiêu chọn lọc cho thấy rõ ý đồ gián điệp mạng. Kẻ tấn công muốn lấy cắp tài liệu mật và thông tin điều hành. Mã độc NetamLoader không tạo cảnh báo lạ trên máy trạm bị nhiễm.
Cách mã độc NetamLoader vượt qua hệ thống phòng thủ
Chiến thuật của kẻ tấn công là mượn đường phần mềm hợp pháp. Mã độc nằm trong tệp nén CAB tại thư mục lưu bản cập nhật Windows.
Khai thác AppDomainManager của mã độc NetamLoader
Tệp CAB chứa chương trình PatchMyPC-ScriptRunner.exe cùng tệp cấu hình đi kèm. Ứng dụng này kích hoạt kỹ thuật tiêm nhiễm AppDomainManager.
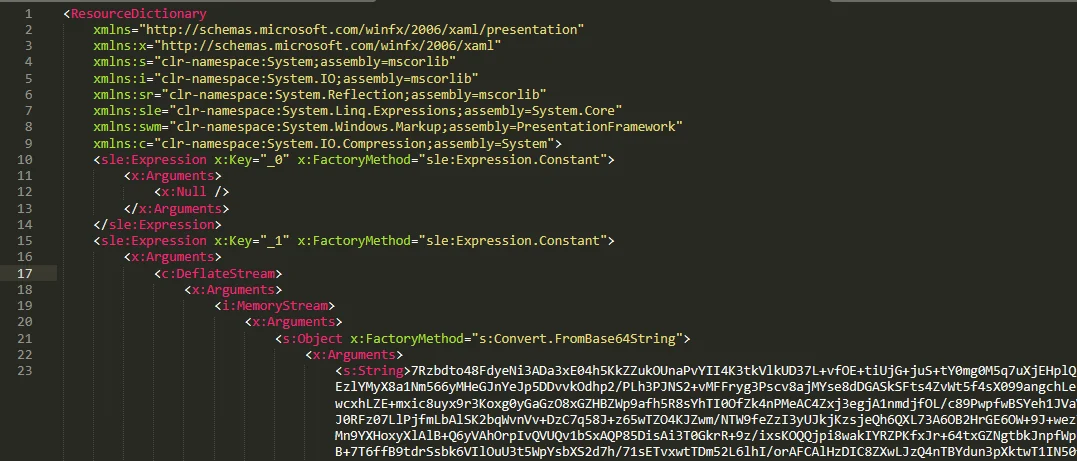
Môi trường .NET Framework bị ép nạp thư viện độc hại Microsoft.HostIntegration.Connectors.dll. Phương pháp này giống kỹ thuật DLL sideloading. Ứng dụng tin cậy trở thành bệ phóng cho nó mà không bị chặn lại.
Tiếp theo, mã độc kích hoạt mô-đun XAML-2-1. Mô-đun này can thiệp giao diện Antimalware Scan Interface (AMSI) của Windows. Khi AMSI bị tê liệt, phần mềm diệt virus không thể quét bộ nhớ.
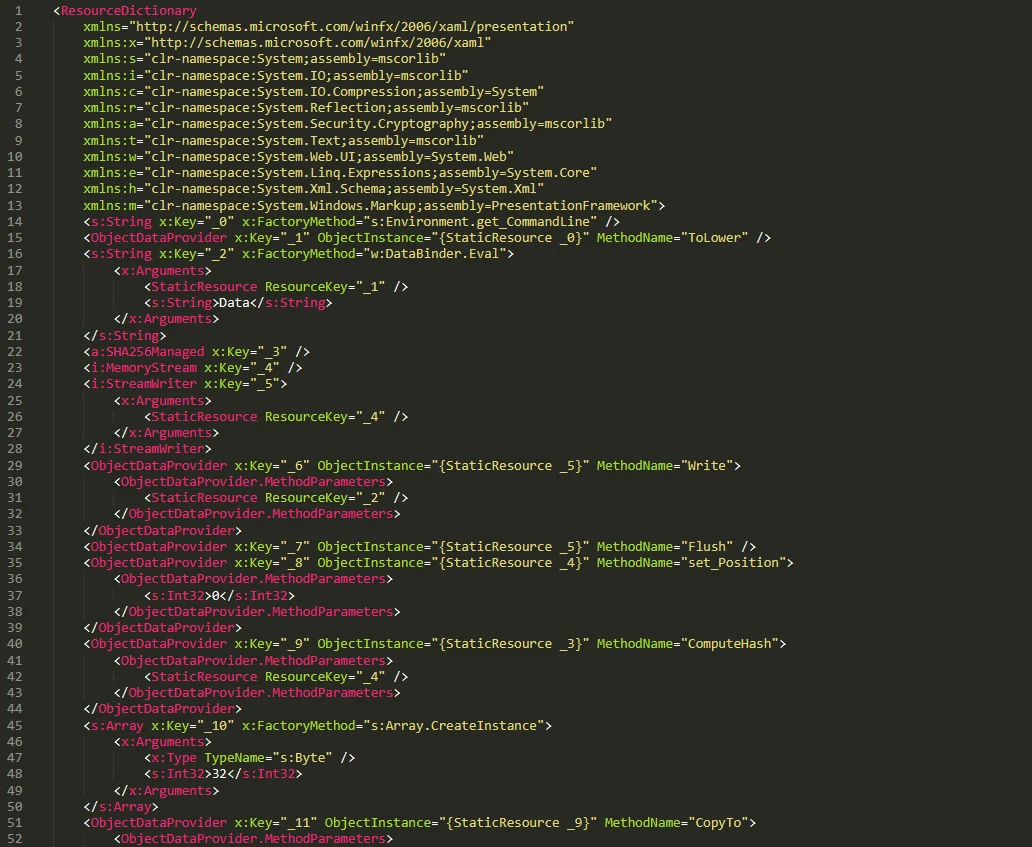
Ẩn mình trong tiến trình dllhost.exe
Mã độc này nhanh chóng chuyển sang tiến trình dllhost.exe quen thuộc. Hành động này giúp nó lẫn vào hoạt động bình thường của hệ thống. Quản trị viên rất khó phát hiện dấu vết qua Task Manager thông thường.
Để xóa vết tích, mã độc xóa nhật ký .NET và bộ nhớ đệm Prefetch của Windows. Kỹ thuật này gây khó khăn lớn cho công tác điều tra sự cố sau này.
Cơ chế C2 và thông số định thời của mã độc NetamLoader
Mã độc NetamLoader có chiến lược định thời rất tinh vi để duy trì quyền kiểm soát ngầm. Kẻ tấn công tính toán kỹ từng mốc thời gian.
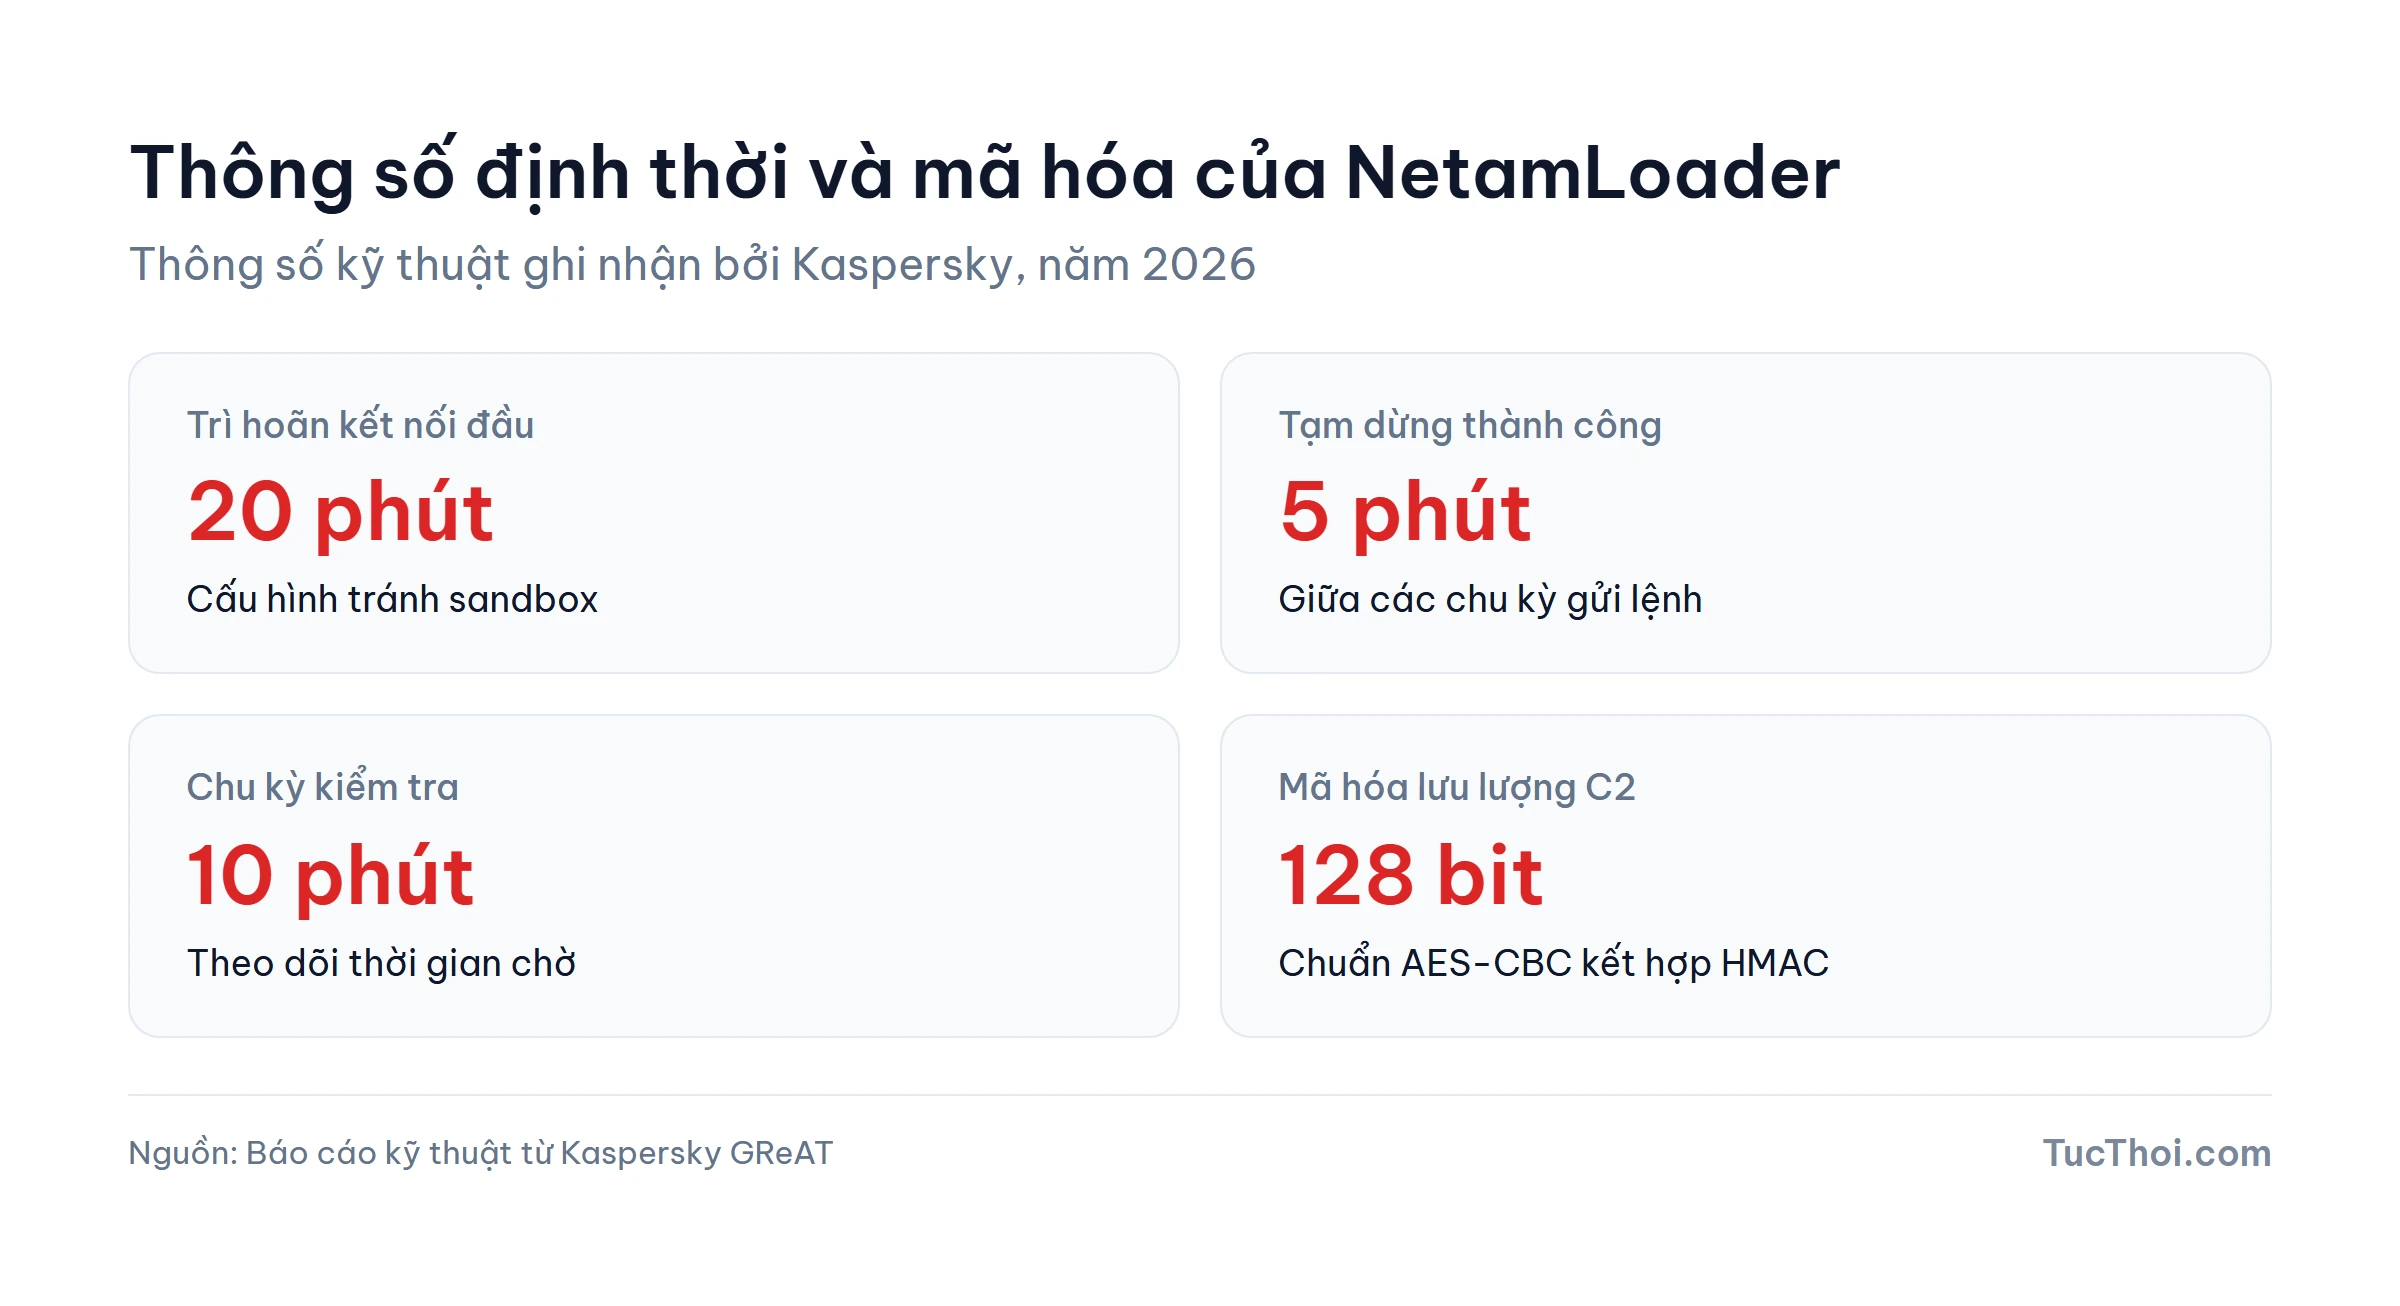
Khoảng thời gian trì hoãn của mã độc NetamLoader
Mã độc chờ ngẫu nhiên từ 20 đến 40 phút. Sau đó nó mới gửi tín hiệu đầu tiên về máy chủ C2. Khoảng dừng này đánh bại các hộp cát kiểm thử tự động tại cổng mạng.
Nếu máy chủ C2 phản hồi tốt, vòng lặp tạm dừng từ 5 đến 6 phút trước lệnh kế tiếp. Nếu mất kết nối, mã độc này ngủ đông từ 22 đến 28 giờ. Trong chu kỳ đó, mã độc kiểm tra lại mỗi 10 phút một lần.
Mã hóa lưu lượng và bộ định thời
Gói tin giữa máy nạn nhân và máy chủ C2 được mã hóa bằng chuẩn AES-128-CBC với HMAC. Khóa giải mã được giấu kín trong dữ liệu XAML.
Đặc biệt, bộ định thời ban đầu chờ tới 100.801 giây trước khi thoát tiến trình. Nhờ vậy, mã độc NetamLoader có thể nằm im suốt nhiều ngày trong bộ nhớ máy tính. Hạ tầng máy tính đòi hỏi phòng thủ nghiêm ngặt. Điều này tương tự việc tối ưu tiến trình chip trên phần cứng.
Giải pháp ứng phó mã độc NetamLoader cho quản trị viên
Trước nguy cơ từ mã độc NetamLoader, đội ngũ bảo mật cần hành động ngay lập tức. Các biện pháp kỹ thuật cần được thực hiện đồng bộ trên toàn mạng.
Các bước rà soát kỹ thuật phòng ngừa mã độc
Quản trị viên cần thực hiện ngay các công việc sau:
- Quét thư mục cập nhật: Kiểm tra toàn bộ tệp CAB trong đường dẫn SoftwareDistribution\Download để tìm gói lạ.
- Chặn AppDomainManager lạ: Giám sát chặt chẽ tệp cấu hình .config của các ứng dụng .NET Framework trên máy.
- Theo dõi tiến trình dllhost.exe: Cảnh báo ngay khi tiến trình dllhost.exe kết nối mạng đến các địa chỉ lạ.
Kiểm soát đặc quyền và phát hiện ngoại lệ
Mã độc NetamLoader luôn tự kiểm tra quyền của người dùng hiện tại. Nếu thiếu quyền quản trị, nó trả về mã ngoại lệ 128 và dừng lại. Khi gặp lỗi bất thường, mã độc ghi mã ngoại lệ 129 vào Windows Registry.
Điều cần nhớ cho an toàn thông tin cơ quan nhà nước
Vụ việc mã độc NetamLoader cho thấy phiên bản Windows tùy chỉnh vẫn có thể bị xâm nhập. Chuỗi cung ứng phần mềm luôn là mắt xích yếu nhất cần bảo vệ.
Theo ước tính của Tức Thời, việc rà soát cần từ 1–3 tuần. Quá trình này áp dụng cho toàn bộ máy trạm. Quản trị viên cần áp dụng mô hình Zero Trust. Mọi gói cài đặt phải được kiểm tra trước khi vận hành.
Nguồn tham khảo
- Securelist (Kaspersky) – Unknown APT uses NetamLoader to attack a Win10 OS customized for governments in Asia
- The Hacker News – NetamLoader Malware Targets Government Windows 10 Systems in Asia via .NET Injection
- GenK – Mã độc mới nhắm vào hệ thống Windows của cơ quan chính phủ tại châu Á
- VTC News – Mã độc mới nhắm vào hệ thống Windows của cơ quan chính phủ tại châu Á