Lỗ hổng iMessage: Apple vá khẩn cho iPhone 16 và iPad
Apple vừa phát hành bản cập nhật nhằm khắc phục lỗ hổng iMessage trên iPhone 16 cùng nhiều dòng máy khác. Kẻ tấn công có thể lợi dụng sự cố để tự chen vào các nhóm trò chuyện riêng tư. Người dùng cần chủ động cập nhật hệ thống để bảo vệ dữ liệu cá nhân an toàn.
Bản cập nhật bảo mật xử lý lỗ hổng iMessage
Hãng Apple vừa tung ra gói phần mềm mới nhằm vá các lỗi an ninh nghiêm trọng. Thông tin chi tiết được ghi nhận từ thông cáo an ninh của Apple vào ngày 09/11/2026. Mục tiêu chính là loại bỏ nguy cơ từ lỗ hổng iMessage trên hệ điều hành iOS 27.2.1.
Các mã định danh CVE được công bố
Bản vá lần này tập trung giải quyết mã lỗi CVE-2026-113961 trong dịch vụ nhắn tin. Điểm yếu này cho phép kẻ gian tự ý thêm tài khoản vào nhóm trò chuyện đang hoạt động. Ngoài ra, mã lỗi CVE-2026-113960 cũng được khắc phục để tránh rò rỉ tin nhắn cũ.
Bên cạnh đó, gói nâng cấp còn xử lý lỗi kết nối Bluetooth mã hiệu CVE-2026-113964. Kẻ xấu có thể tận dụng kẽ hở để ghép đôi thiết bị trái phép trong phạm vi gần. Sự cố này tương tự mối nguy từ phần mềm gián điệp iPhone trước đây.
Những dòng máy Apple nào nằm trong diện bị ảnh hưởng?
Các thiết bị chưa cập nhật phần mềm đều có nguy cơ gặp rủi ro bảo mật. Hãng công nghệ đã cung cấp bản nâng cấp cho nhiều dòng thiết bị di động khác nhau. Người dùng có thể kiểm tra trực tiếp tình trạng máy trong phần cài đặt hệ thống.
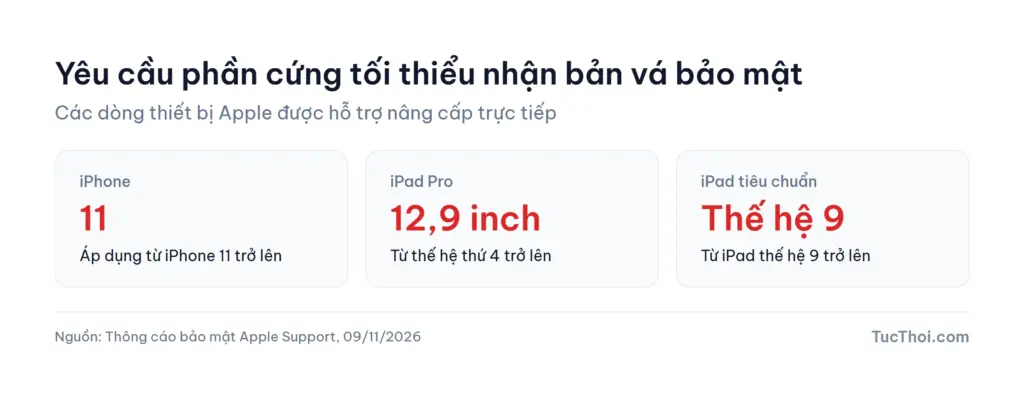
Khả năng tương thích trên các dòng iPhone và iPad
Đối với điện thoại thông minh, hệ điều hành iOS 27.2.1 hỗ trợ từ iPhone 11 trở lên. Hàng triệu người dùng các thế hệ máy gần đây đều có thể nhận bản vá ngay lập tức.
Đối với máy tính bảng, Apple hỗ trợ iPad Pro kích thước 12,9 inch từ thế hệ thứ 4 trở lên. Bản vá cũng áp dụng cho dòng iPad Pro màn hình 11 inch từ thế hệ thứ 2 trở lên. Dòng máy iPad Air được hỗ trợ bắt đầu từ thế hệ thứ 4 trở lên.
Người dùng iPad tiêu chuẩn nhận bản vá từ thế hệ thứ 9 trở lên. Phiên bản iPad mini cũng được bảo vệ từ thế hệ thứ 6 trở lên. Với các thiết bị đời cũ như iPad thế hệ thứ 7, hãng đã phát hành bản vá riêng iOS 18.7.12.
Cách lỗ hổng iMessage vận hành để đánh cắp dữ liệu
Trong điều kiện thông thường, dịch vụ nhắn tin iMessage áp dụng mã hóa đầu cuối rất nghiêm ngặt. Hệ thống luôn yêu cầu quản trị viên phê duyệt thành viên trước khi gia nhập nhóm. Tuy nhiên, lỗi xác thực mới đã phá vỡ rào cản bảo vệ này.
Theo phân tích kỹ thuật từ bài viết trên The Hacker News, tin tặc có thể gửi gói tin giả mạo. Gói dữ liệu này đánh lừa máy chủ để đưa kẻ tấn công vào cuộc trò chuyện. Các thành viên trong nhóm hoàn toàn không nhận được bất kỳ thông báo cảnh báo nào.
Nguy hiểm hơn, lỗ hổng iMessage còn cho phép kẻ gian xem lại các tin nhắn gửi từ trước. Toàn bộ tài liệu công việc và hình ảnh riêng tư đều có thể bị thu thập ngầm. Điều này gây ra tổn thất lớn về quyền riêng tư của cá nhân và doanh nghiệp.
Những việc cần làm ngay để khắc phục lỗ hổng iMessage
Để ngăn chặn nguy cơ từ lỗ hổng iMessage, người dùng cần nhanh chóng hành động. Việc nâng cấp hệ điều hành là giải pháp hữu hiệu và toàn diện nhất hiện nay. Các bước thực hiện diễn ra đơn giản như sau:
- Mở phần Cài đặt trên thiết bị, sau đó nhấn chọn Cài đặt chung.
- Truy cập mục Cập nhật phần mềm để kiểm tra gói cập nhật mới nhất.
- Chọn Tải về và cài đặt phiên bản iOS 27.2.1 hoặc iPadOS 27.2.1.
- Người dùng máy tính nên cập nhật ngay phiên bản macOS Golden Gate 27.2.1 tương ứng.
Người dùng nên chủ động theo dõi thông tin an toàn tại chuyên mục Bảo mật. Thói quen này giúp phát hiện kịp thời các sự cố mạng và bảo vệ thiết bị tốt hơn.
Nguồn tham khảo
- Apple Support: About the security content of iOS 27.2.1 and iPadOS 27.2.1
- Apple Support: About the security content of macOS Golden Gate 27.2.1
- The Hacker News: Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- Apple Support: About the security content of iOS 18.7.12 and iPadOS 18.7.12