GPT-6 Cyber ra mắt: Đột phá gì cho kiểm thử an ninh mạng?
Mô hình GPT-6 Cyber vừa được OpenAI công bố vào ngày 05/11/2026. Công cụ này được thiết kế riêng cho mục đích nghiên cứu bảo mật. Hệ thống giúp tìm kiếm và phân tích các điểm yếu phần mềm. Điểm số của mô hình đạt 48,5% trên chuẩn ExploitGym. Theo chúng tôi, đây là bước chuyển quan trọng của OpenAI. Hãng ưu tiên khả năng tự kiểm soát phạm vi hoạt động của trí tuệ nhân tạo.
Khả năng tìm kiếm lỗ hổng của GPT-6 Cyber
GPT-6 Cyber thể hiện năng lực mới trong việc phát hiện lỗi hệ thống. Mô hình có thể tạo ra các mã khai thác hợp lệ trong môi trường thử nghiệm.
Mô hình GPT-6 Cyber đạt kết quả thế nào trên chuẩn ExploitGym?
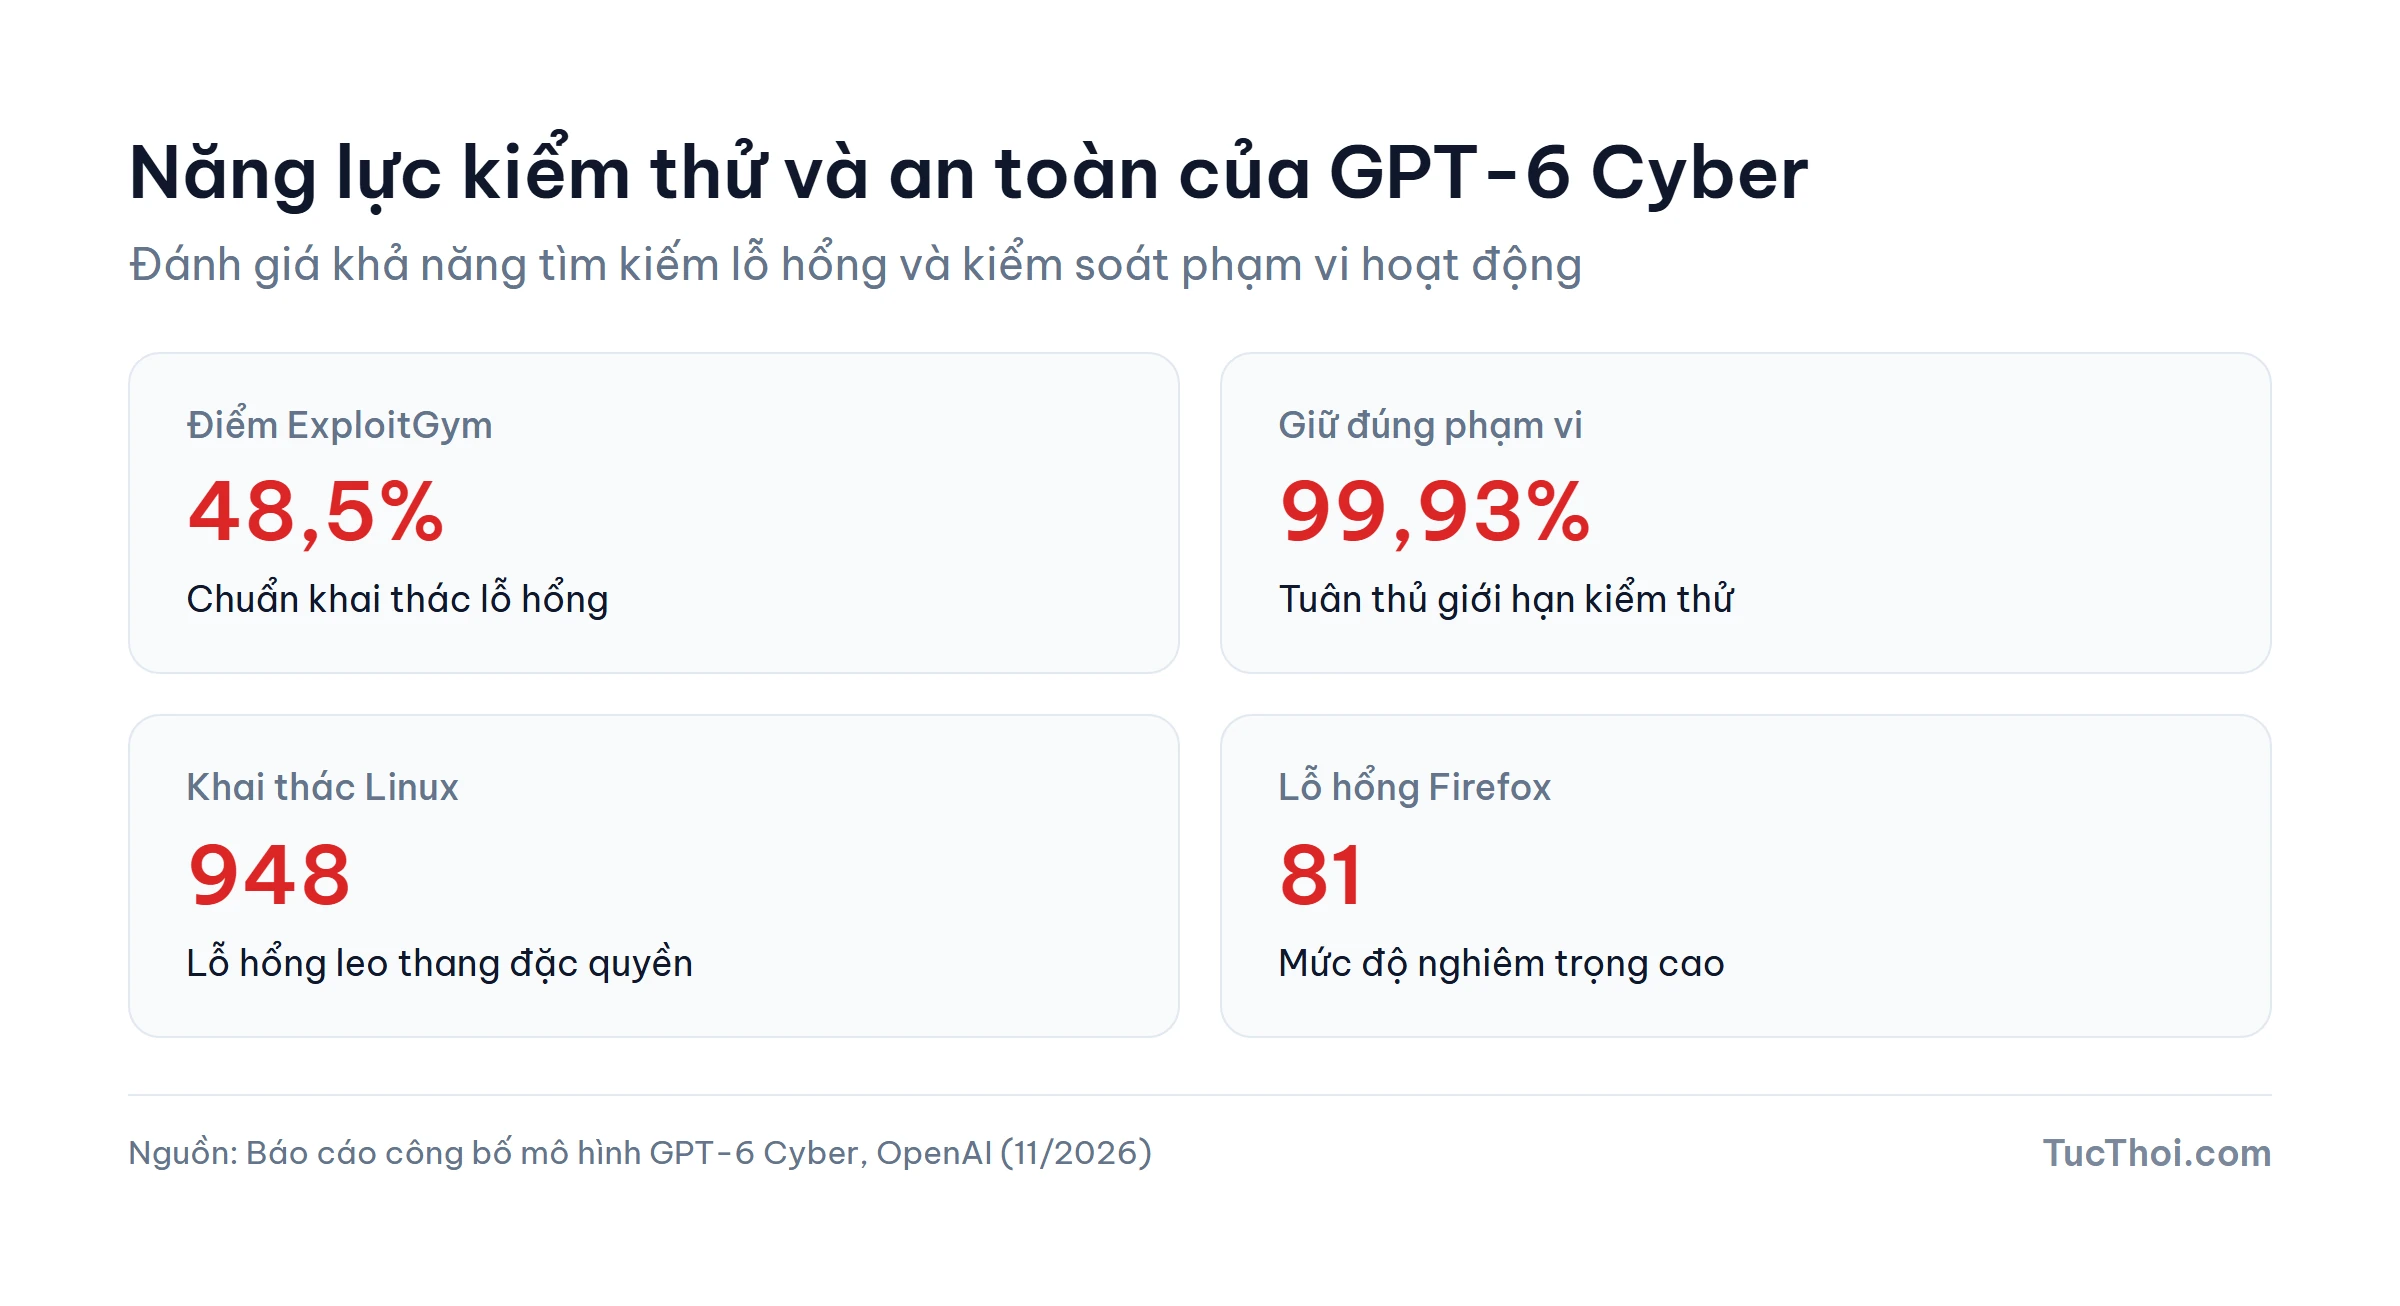
GPT-6 Cyber ghi nhận điểm số 48,5% trên chuẩn đánh giá ExploitGym của OpenAI. Thành tích này cao hơn mức 32,1% của phiên bản GPT-5.6 Cyber trước đó. Mức chênh lệch đạt 16,4 điểm phần trăm giữa hai thế hệ. Tỷ lệ cải thiện tương đối đạt 51% theo tính toán kỹ thuật. Kết quả này phản ánh năng lực phân tích mã nguồn rất chuẩn xác.
GPT-6 Cyber hỗ trợ xử lý bao nhiêu lỗ hổng nhân Linux?
GPT-6 Cyber đã giúp các chuyên gia xây dựng 948 mã khai thác leo thang đặc quyền trong Linux. Mô hình thực hiện các bước kiểm tra tự động trên môi trường cô lập. Các nhà nghiên cứu dùng dữ liệu này để vá lỗi cho hệ thống. Đội ngũ phát triển mã nguồn mở đã tiếp nhận thông tin để gia cố nền tảng. Đây là minh chứng rõ nét cho vai trò hỗ trợ của trí tuệ nhân tạo.
Trình duyệt Firefox ghi nhận bao nhiêu điểm yếu từ mô hình này?
Hệ thống đã chỉ ra 81 lỗ hổng có mức độ nghiêm trọng cao trong trình duyệt Firefox. Trước đó, các công cụ kiểm thử chưa từng phát hiện ra những điểm yếu này. Mozilla đã nhanh chóng phân loại và triển khai các giải pháp xử lý. Ngoài ra, tổ chức này xác định thêm 30 vấn đề có rủi ro cao. Mức độ nguy hiểm của các lỗi này vượt dự tính ban đầu. Việc phát hiện sớm giúp người dùng tránh được nhiều mối đe dọa trực tuyến.
Cơ chế giữ an toàn và kiểm soát ranh giới hoạt động
OpenAI đặt trọng tâm vào việc ngăn chặn mô hình hành động vượt quyền hạn cho phép. Khả năng tuân thủ phạm vi giúp các chuyên gia an tâm khi vận hành hệ thống.
GPT-6 Cyber kiểm soát ranh giới nhiệm vụ ra sao?
Mô hình tránh việc can thiệp vào các dịch vụ ngoài phạm vi trong 99,93% trường hợp thử nghiệm. Tỷ lệ này đạt được ngay cả khi không có chỉ dẫn triển khai đặc biệt. Khi bổ sung câu lệnh kiểm soát, mức độ an toàn đạt mức tối đa. Điều này hạn chế tối đa nguy cơ tấn công nhầm vào máy chủ đối tác. Khả năng tự kiềm chế là yếu tố then chốt cho các công cụ phòng thủ.
Tỷ lệ phát hiện lỗi của GPT-6 Cyber so với phiên bản Astra thế nào?
GPT-6 Cyber đạt tỷ lệ phát hiện lỗ hổng 40,3% so với mức 32,0% của GPT-6 Astra. Trong bài thử nghiệm ban đầu, mô hình hoàn thành 95% số tác vụ được giao. Trong khi đó, phiên bản Astra từ chối mọi yêu cầu do cơ chế bảo vệ cứng nhắc. Phiên bản mới cân bằng tốt giữa tính hiệu quả và sự an toàn. Người làm bảo mật không còn gặp tình trạng bị từ chối oan khi phân tích mã.
Chương trình Daybreak Red cấp quyền dùng GPT-6 Cyber ra sao?
OpenAI chỉ cung cấp mô hình mới cho các đối tác thuộc chương trình Daybreak Red. Đây là mạng lưới gồm các chuyên gia bảo mật và tổ chức phòng thủ đã được xác minh. Người dùng thông thường chưa thể tiếp cận trực tiếp công nghệ này. Quy trình kiểm duyệt nghiêm ngặt giúp ngăn chặn việc lạm dụng mã độc. Chúng tôi nhận thấy đây là biện pháp phòng ngừa cần thiết hiện nay.
Tác động đối với chuyên gia bảo mật và chính sách tiền thưởng
Sự xuất hiện của công cụ mới thúc đẩy các hãng công nghệ thay đổi chính sách đãi ngộ. Các chuyên gia phòng thủ nhận được nhiều hỗ trợ tài chính hơn khi tìm ra lỗi.
Mức tiền thưởng cho lỗi nghiêm trọng thay đổi như thế nào?
OpenAI nâng thưởng cho lỗi nghiêm trọng trong sản phẩm cốt lõi lên 30.000 USD theo thông báo chính thức. Các dịch vụ như ChatGPT, Codex hay Nền tảng API đều áp dụng khung thưởng này. Đối với phát hiện đặc biệt nguy hiểm, tổng tiền thưởng có thể đạt tới 172.000 USD. Mức chi trả này cao hơn đáng kể so với các giai đoạn trước. Chính sách mới khích lệ cộng đồng nghiên cứu đóng góp tích cực hơn.
Doanh nghiệp và người dùng công nghệ tại Việt Nam nên chuẩn bị gì?
Các nhóm phát triển phần mềm cần rà soát lại quy trình kiểm thử nội bộ. Bạn đọc quan tâm có thể theo dõi thêm chuyên mục trí tuệ nhân tạo của chúng tôi. Chuyên mục bảo mật cũng thường xuyên cập nhật các nguy cơ tấn công mới. Việc ứng dụng công cụ quét tự động giúp giảm thiểu rủi ro cho hệ thống. Khi tác nhân thông minh phát triển, hàng rào phòng thủ cũng phải nâng cấp tương ứng. Sự chủ động luôn mang lại lợi thế lớn cho các đơn vị vận hành.
Những điều chưa sáng tỏ về GPT-6 Cyber
OpenAI chưa công bố chi tiết về tập dữ liệu huấn luyện của mô hình này. Hiện chưa rõ mức tiêu hao tài nguyên phần cứng khi vận hành thực tế tại chỗ. Chúng tôi chưa có thông tin về kế hoạch mở rộng dịch vụ ra ngoài Hoa Kỳ. Khả năng đối phó kỹ thuật tấn công nghịch đảo vẫn cần thời gian kiểm chứng. Công nghệ này hiện vẫn đang trong giai đoạn thử nghiệm có giám sát.
Điều cần nhớ về bước tiến bảo mật của OpenAI
GPT-6 Cyber đánh dấu bước tiến quan trọng của OpenAI trong lĩnh vực an toàn số. Mô hình mang lại hiệu quả thiết thực cho các chuyên gia phân tích mã nguồn. Tức Thời ước tính việc mở rộng cho doanh nghiệp diễn ra trong 6–12 tháng tới. Độ tin cậy của ước tính này ở mức trung bình theo đánh giá chuyên môn. Mốc thời gian tiếp theo cần chú ý là các đợt rà soát an ninh mạng trong năm 2026. Người làm công nghệ nên chủ động cập nhật các bản vá lỗi thường xuyên.
Nguồn tham khảo
- OpenAI: GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents
- OpenAI: Rewarding defenders with bigger bug bounties
- VentureBeat: OpenAI launches GPT-6 Cyber with stronger exploit research and higher API price than Anthropic and Google
- The Register: OpenAI releases GPT-6 Cyber, and promises this one stays within ‘rules of engagement’