Lỗ hổng Grok Build làm lộ dữ liệu mật của 35.578 ứng dụng
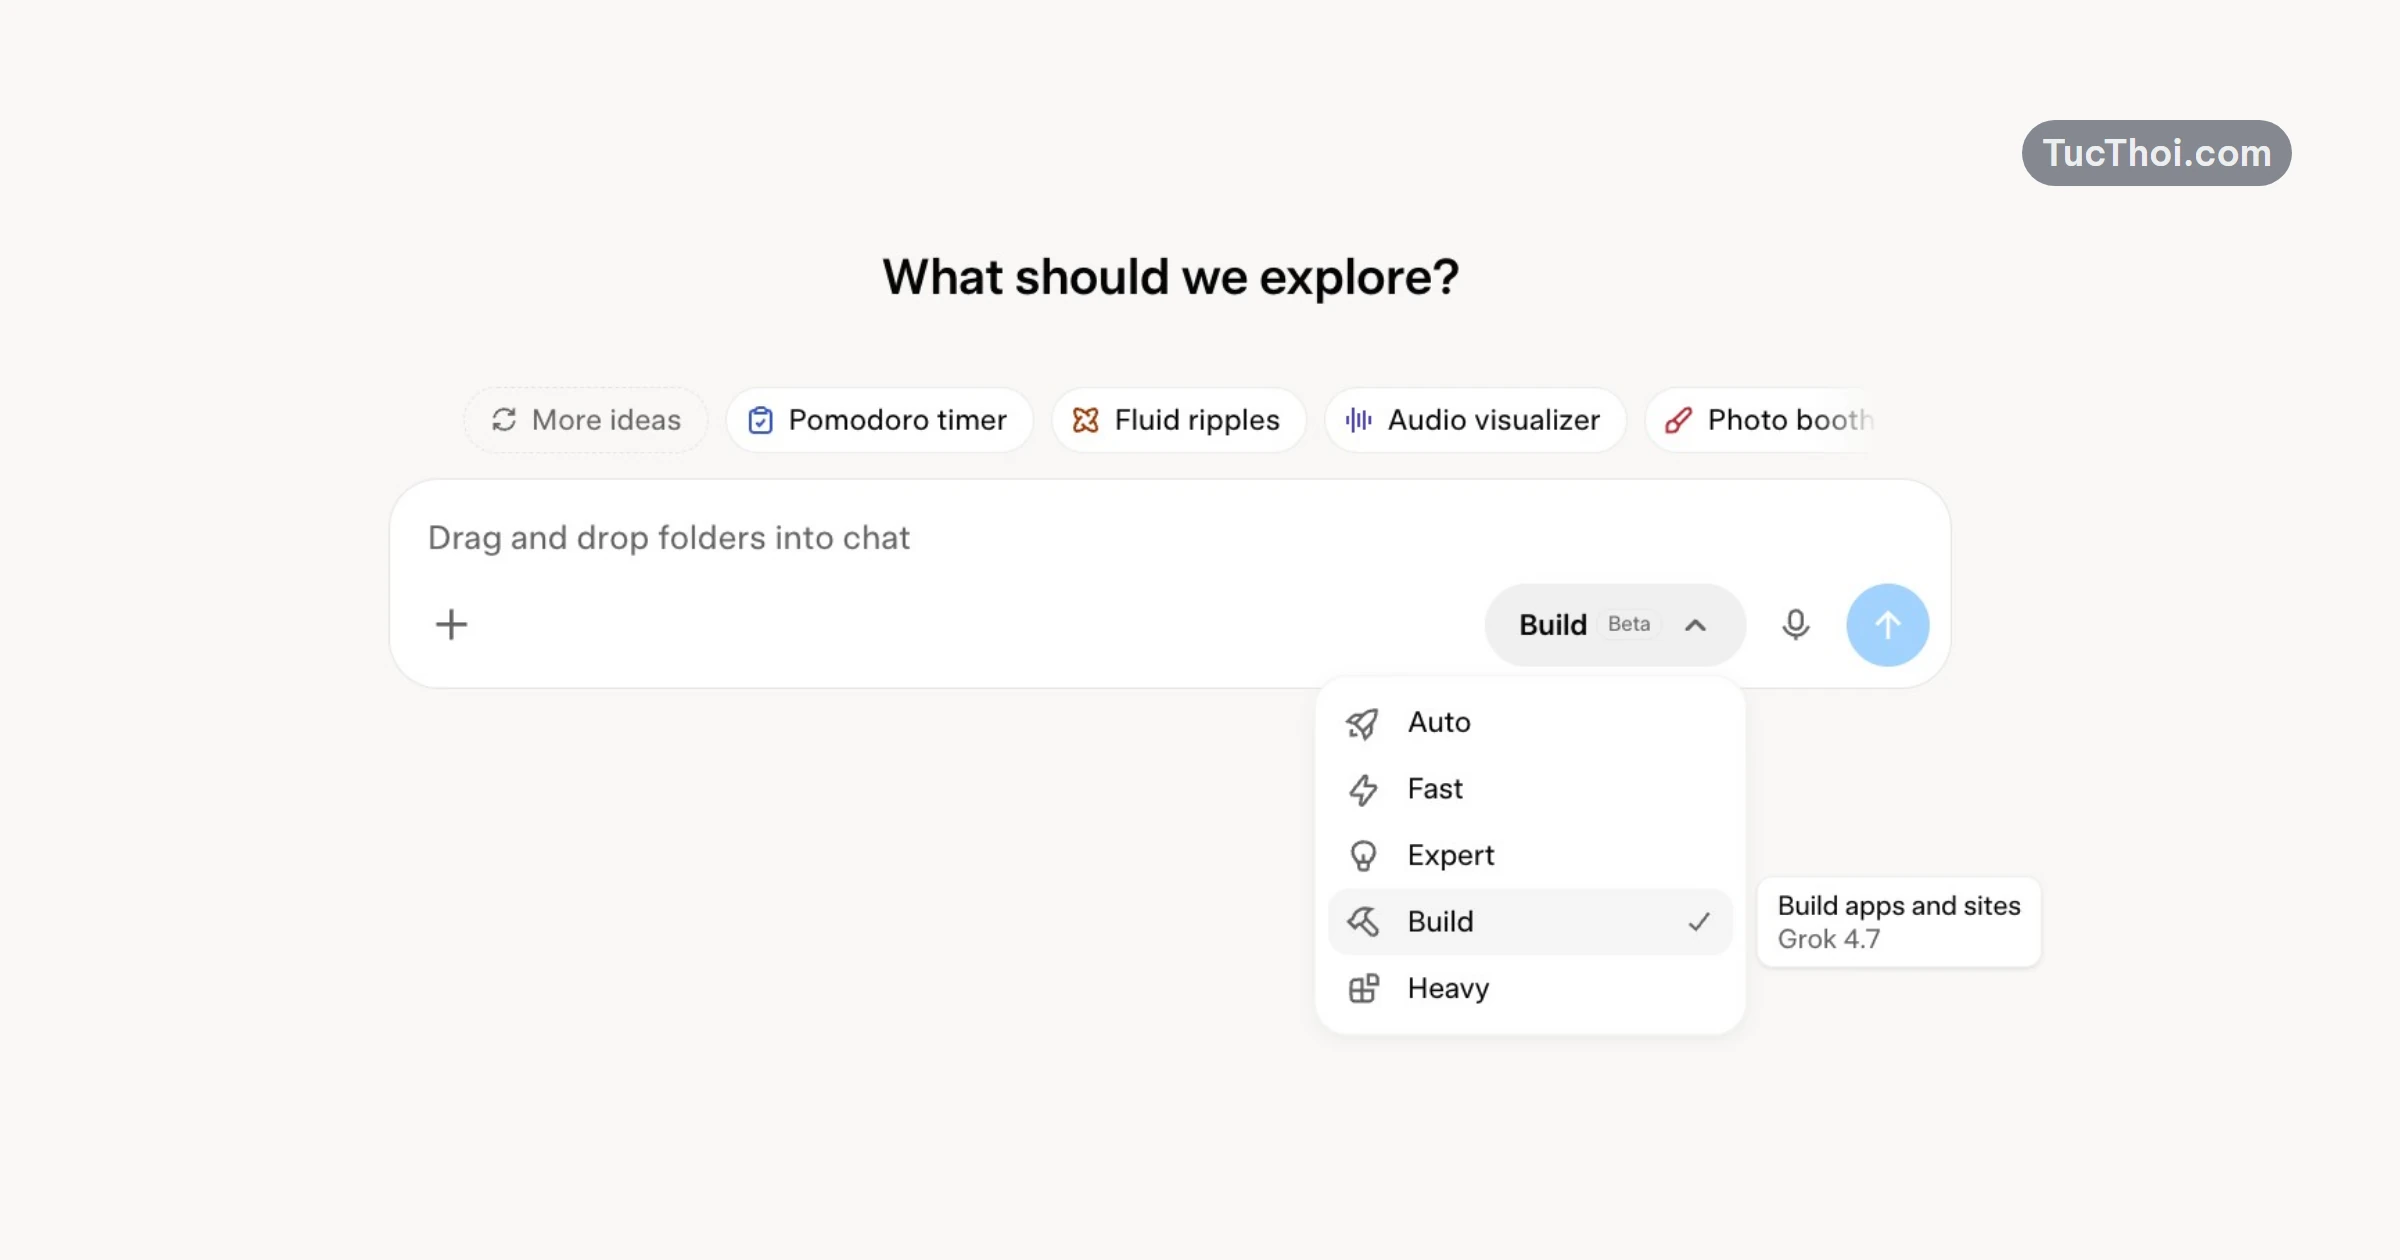
Lỗ hổng Grok Build vừa bị công ty bảo mật Claroc phát hiện trên tên miền grok.me. Sự cố khiến 35.578 ứng dụng AI bị phơi bày hoàn toàn trên mạng Internet. Bất kỳ ai có liên kết đều mở được mà không cần đăng nhập. Lỗ hổng Grok Build làm lộ dữ liệu mật của SpaceXSI và 30 tổ chức lớn trên toàn cầu.
35.578
Ứng dụng mở công khai
94,7%
Tỷ lệ không bảo vệ
24
Ứng dụng nội bộ bị lộ
30
Tổ chức bị ảnh hưởng
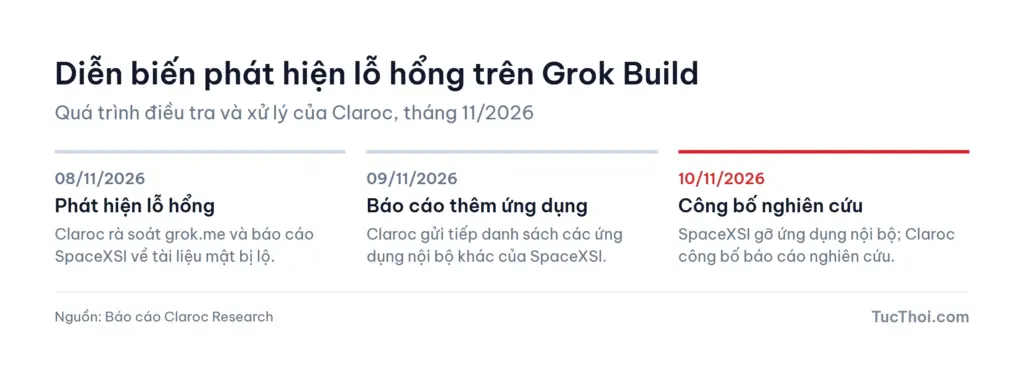
Ngày 08/11/2026: Phát hiện lỗ hổng Grok Build từ tên miền grok.me
Theo báo cáo điều tra của Claroc, đợt kiểm tra quy mô lớn bắt đầu vào ngày 08/11/2026. Nhóm nghiên cứu rà soát tên miền grok.me bằng trình duyệt ẩn danh thông thường. Tổng cộng có 43.551 địa chỉ grok.me được thử nghiệm trong đợt này.
Hệ thống ghi nhận 37.571 ứng dụng vẫn đang trực tuyến. Đáng báo động là 35.578 ứng dụng trong số đó mở tự do hoàn toàn. Con số này chiếm tới 94,7% tổng số ứng dụng đang hoạt động. Chỉ có 1.993 ứng dụng có cài đặt giới hạn quyền xem. Trong khi đó, 5.980 địa chỉ khác đã ngoại tuyến hoặc không truy cập được.
Tùy chọn chia sẻ công khai được hệ thống đặt làm mặc định khi người dùng tạo ứng dụng. Điều này đẩy hàng chục nghìn dự án vào trạng thái phơi bày. Chuyên mục Bảo mật của Tức Thời nhận định rủi ro này rất đáng lưu tâm.
Ngày 09/11/2026: Lỗ hổng Grok Build làm lộ bí mật kinh doanh của SpaceXSI
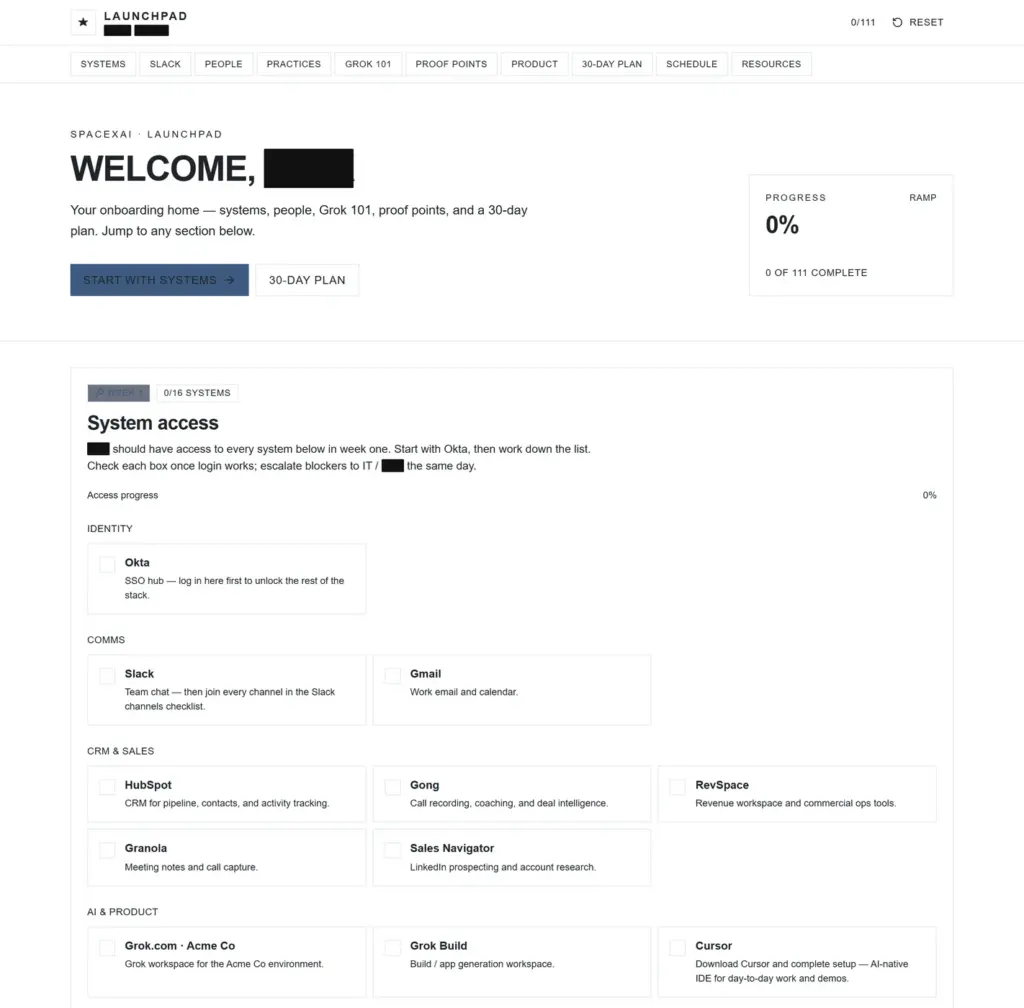
Vào ngày 09/11/2026, Claroc phát hiện chính nhân viên SpaceXSI cũng là nạn nhân. Có đúng 24 ứng dụng nội bộ của SpaceXSI và X bị để mở công khai. Bất kỳ ai có đường dẫn đều có thể xem toàn bộ nội dung bên trong.
Nổi bật nhất là tài liệu hội nhập nhân sự mới của bộ phận bán hàng doanh nghiệp. Trang web này liệt kê các hệ thống phần mềm nghiệp vụ cần cấp quyền. Tài liệu còn để lộ danh sách 19 kênh trò chuyện nội bộ của công ty.
Bản đồ thị trường và hồ sơ quảng cáo bị lộ
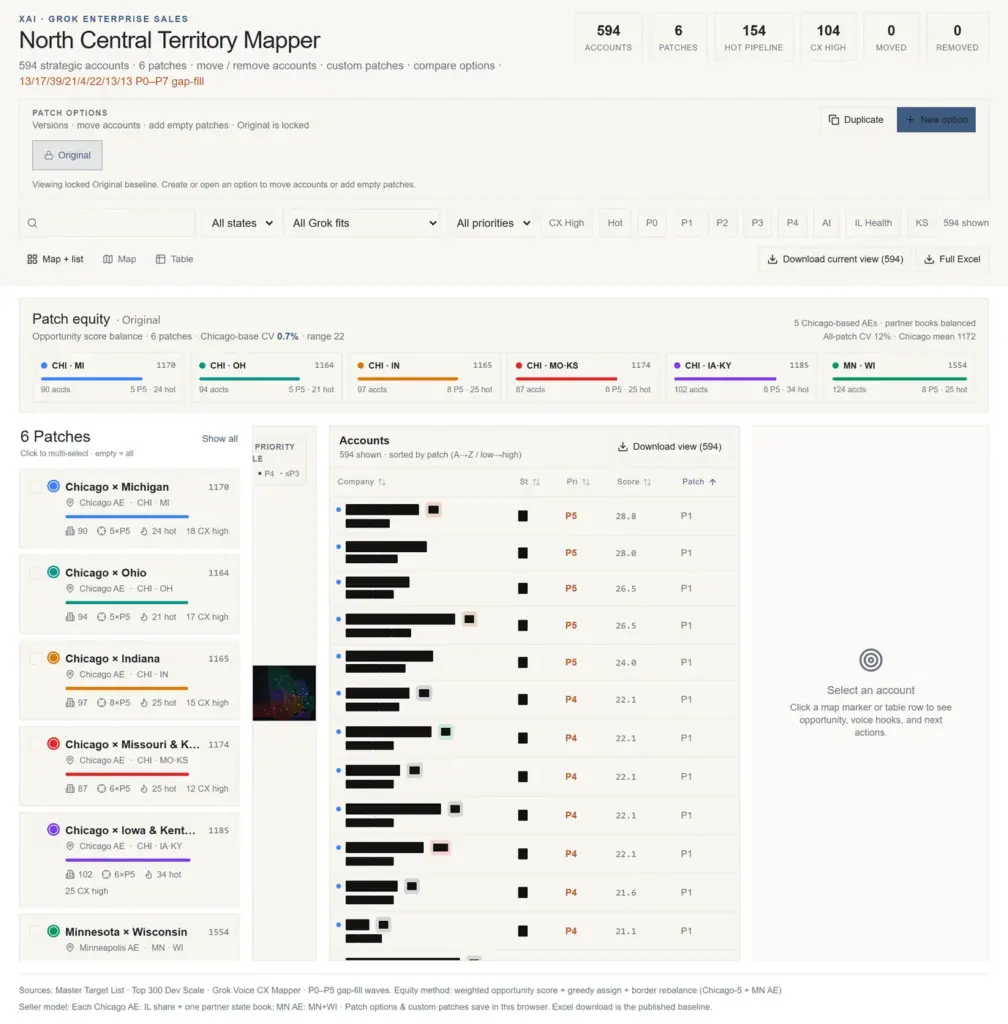
Nhóm nghiên cứu còn tìm thấy một bản đồ thị trường của SpaceXSI. Ứng dụng này chứa dữ liệu chi tiết về 594 tài khoản khách hàng chiến lược. Kèm theo đó là tiến độ ký kết hợp đồng phân theo từng vùng địa lý.
Nhiều kế hoạch quảng cáo trên mạng xã hội X cũng bị phơi bày. Một số tài liệu gửi cho đối tác có đánh dấu bảo mật nhưng vẫn mở tự do. Lỗ hổng Grok Build đã khiến các bí mật kinh doanh quan trọng nhất bị lộ lọt.
Việc lộ bản đồ kinh doanh cho thấy rủi ro khi đưa dữ liệu khách hàng lên mạng. Đối thủ có thể khai thác danh sách khách hàng ưu tiên để lôi kéo thị phần. Đây là bài học đắt giá về việc kiểm soát nội dung nhập vào mô hình ngôn ngữ lớn.
Ngày 10/11/2026: Nguy cơ rò rỉ dữ liệu của 30 tổ chức từ Grok Build
Claroc xác định có ít nhất 30 tổ chức bên ngoài cũng bị lộ dữ liệu qua Grok Build. Các đơn vị này trải dài từ y tế, xây dựng, năng lượng đến quốc phòng. Trong số đó có 26 tổ chức sở hữu quy mô nhân sự lớn. Đáng chú ý có 6 doanh nghiệp nằm trong danh sách Fortune 500.
Claroc ước tính có khoảng 650 đến 800 ứng dụng chứa dữ liệu ở mức nguy cấp. Điển hình là ứng dụng của một tập đoàn bệnh viện làm lộ hơn 3.500 nhân viên y tế. Một ứng dụng khác chứa tóm tắt bệnh án chăm sóc đặc biệt kèm chỉ số xét nghiệm.
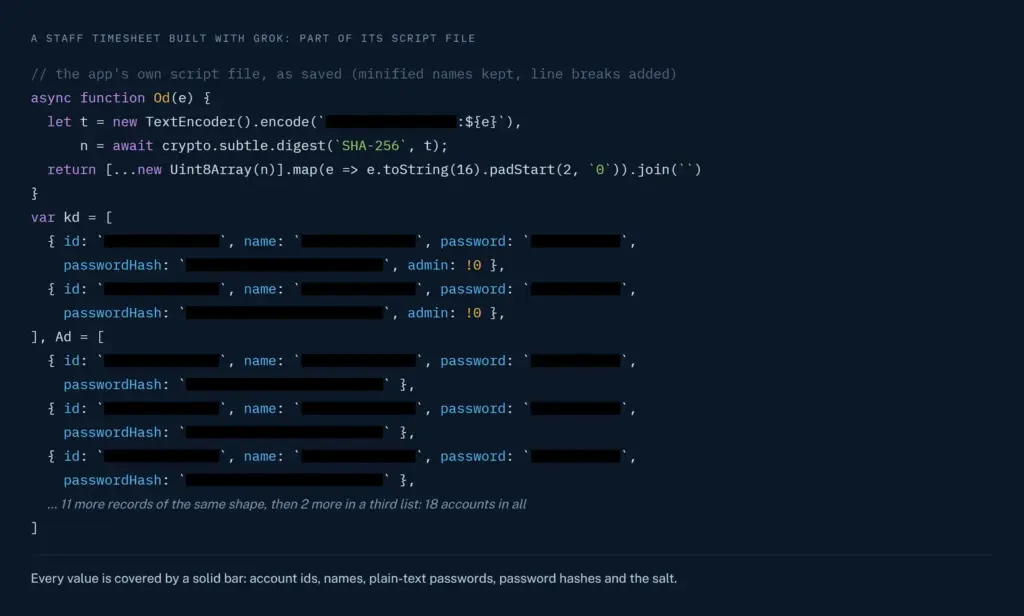
Nghiêm trọng hơn, một ứng dụng chấm công chứa mã nguồn tải thẳng về trình duyệt. Tệp tin này để lộ 18 tài khoản nhân viên kèm mật khẩu văn bản thuần. Dữ liệu nhạy cảm không hề được mã hóa bảo vệ. Tương tự bản nâng cấp AI trên dòng máy Pixel, tiện ích AI luôn cần đi kèm sự cẩn trọng.
Việc lộ danh sách y tế và bệnh án vi phạm nghiêm trọng quy định an toàn dữ liệu. Khi mật khẩu lưu dạng văn bản thuần, kẻ xấu có thể xâm nhập thẳng vào hệ thống nội bộ.
Từ ngày 10/11/2026: Các bước xử lý lỗ hổng Grok Build và thu hồi quyền
Sau báo cáo của Claroc, thông báo ra mắt của SpaceXSI đã ghi nhận bước xử lý ban đầu. Công ty đã gỡ bỏ 24 ứng dụng của nhân viên nội bộ. Tuy nhiên, hàng chục nghìn ứng dụng khác của người dùng bên ngoài vẫn tồn tại. Quá trình cảnh báo cho các tổ chức được Claroc tiến hành từ ngày 10/11/2026.
Để xử lý lỗ hổng Grok Build, người dùng cần thực hiện ngay các thao tác sau:
- Hủy xuất bản trên grok.me: Truy cập Grok Build và gỡ bỏ ngay các ứng dụng chứa thông tin thật.
- Đổi quyền riêng tư: Hãy chuyển ứng dụng sang chế độ riêng tư hoặc giới hạn người nhận.
- Thu hồi khóa API: Kiểm tra mã nguồn, tạo mới các khóa bảo mật và đổi mật khẩu quản trị liên quan.
Doanh nghiệp cần cấm nhân viên sao chép mã khóa bảo mật lên các nền tảng trực tuyến.
Điều cần nhớ và mốc theo dõi tiếp theo
Sự cố từ lỗ hổng Grok Build cho thấy rủi ro lớn từ các thiết lập mặc định lỏng lẻo. Người dùng thường tin tưởng AI mà không kiểm tra lại quyền truy cập sau khi tạo. Từ ngày 10/11/2026, giới an ninh tiếp tục theo dõi cập nhật chính sách từ SpaceXSI. Việc chủ động rà soát là giải pháp tốt nhất để bảo vệ tài sản số hiện nay.