Lỗ hổng GhostMap trên Android khiến Pixel 9 kẹt khởi động
Các chuyên gia an ninh mạng vừa công bố chi tiết về lỗ hổng GhostMap trên nền tảng Android. Lỗi kỹ thuật này khiến nhiều thiết bị như Pixel 9 rơi vào vòng lặp khởi động bất tận. Nguy cơ xuất hiện ngay sau khi thiết bị tiếp nhận tệp gói ứng dụng độc hại. Kẻ tấn công không cần xin quyền hệ thống hay sự tương tác từ phía người dùng.
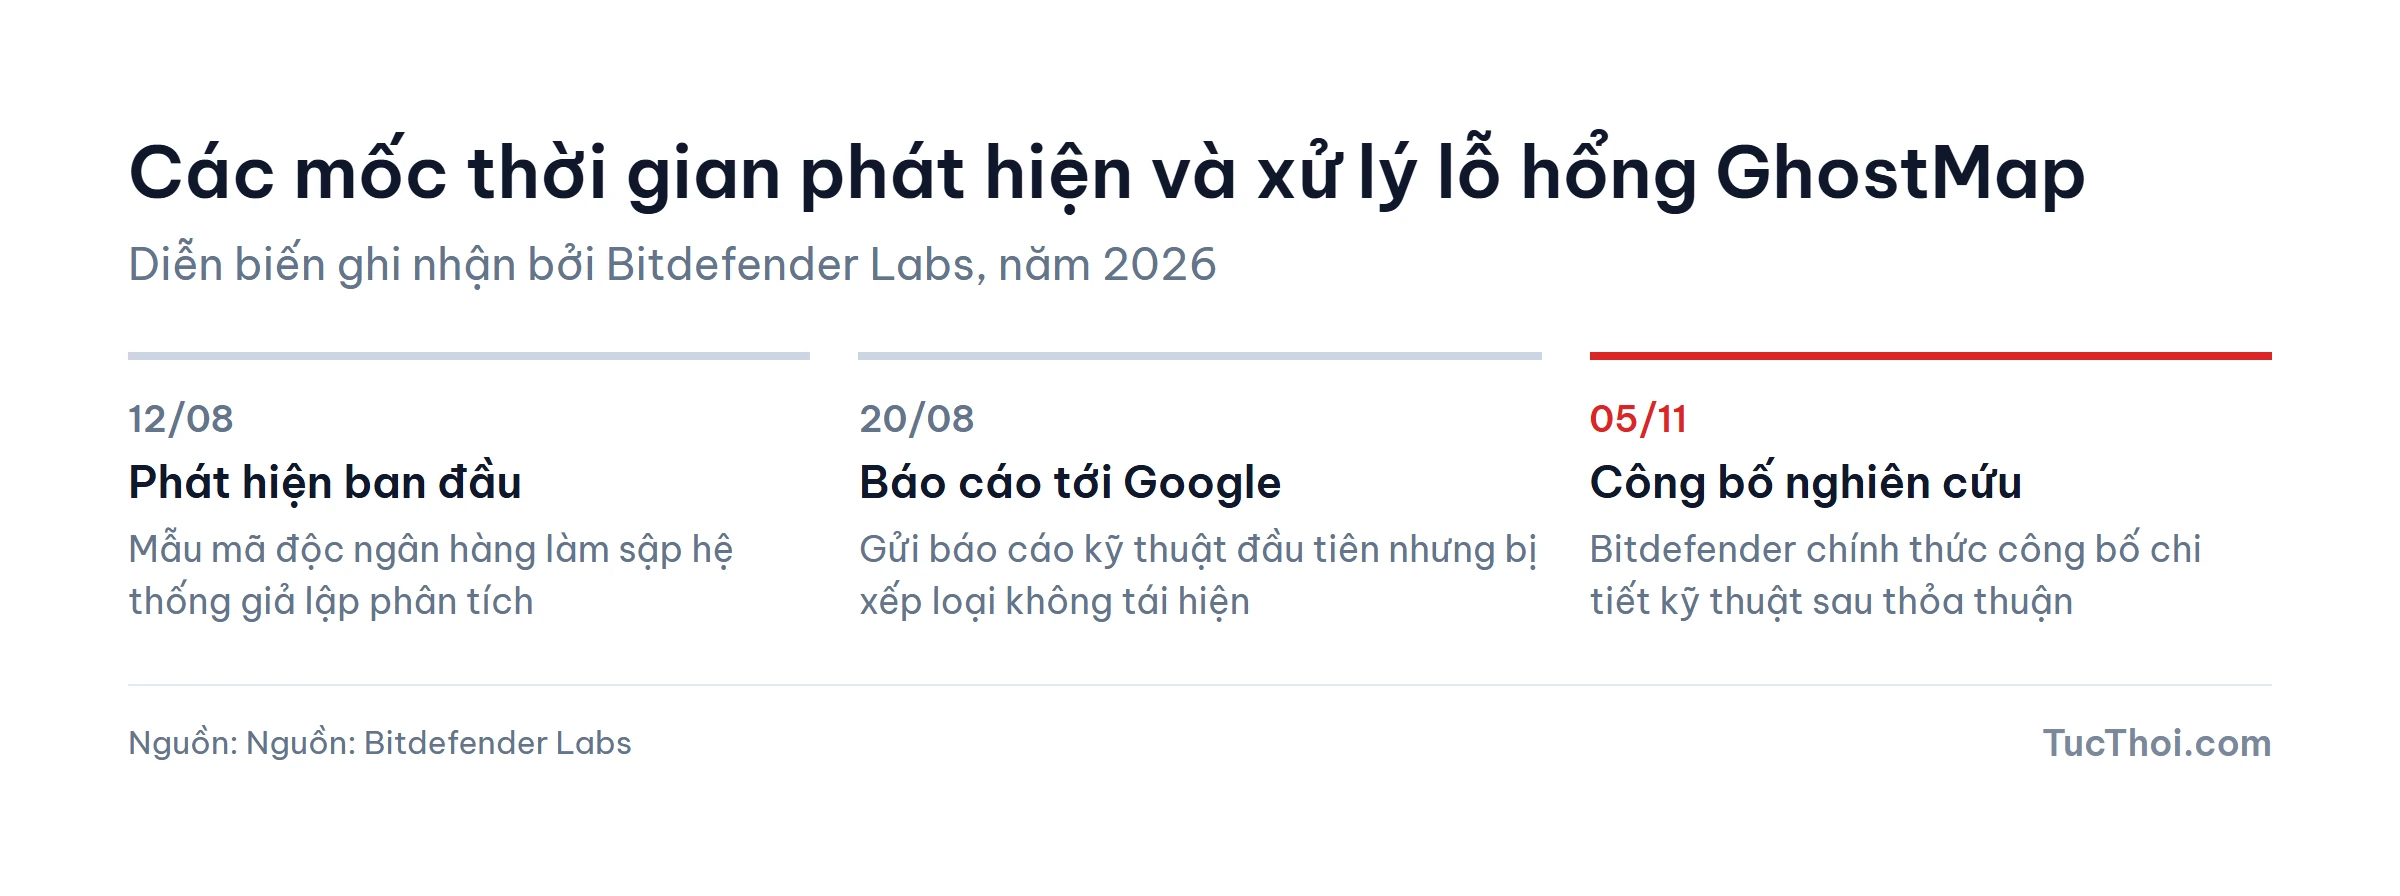
Ngày 12/08/2026: Phát hiện lỗ hổng GhostMap từ tệp mã độc
Câu chuyện bắt đầu vào ngày 12/08/2026 tại phòng nghiên cứu Bitdefender Labs. Nhóm chuyên gia phân tích một mẫu mã độc ngân hàng thu thập từ thực tế. Khi đưa tệp vào máy ảo giả lập, hệ thống phân tích lập tức sụp đổ. Môi trường kiểm thử tự động khởi động lại liên tục mà không thể hoàn tất phân loại.
Nhóm điều tra phát hiện nguyên nhân không nằm ở đoạn mã tấn công bên trong. Lỗi xuất phát từ chính cấu trúc định dạng phần tiêu đề của tệp APK. Trước đây, nhiều tệp tin từng sửa đổi tiêu đề tương tự để qua mặt phần mềm diệt virus. Kỹ thuật này gây trở ngại lớn cho các hệ thống bảo mật hiện đại.
Đơn vị Unit 42 từng phát hiện khoảng 9.200 mẫu APK bị thao túng cấu trúc trong một năm. Các dòng trojan ngân hàng lớn thường sử dụng thủ thuật này để ẩn mình. Dẫu vậy, sự cố tháng 8 đã trực tiếp làm tê liệt tiến trình hệ thống.
Từ ngày 20/08/2026: Cơ chế tấn công của lỗ hổng GhostMap
Nhóm nghiên cứu gửi báo cáo kỹ thuật ban đầu tới Google vào ngày 20/08/2026. Lỗ hổng GhostMap xuất hiện do sự bất đồng bộ giữa hai thư viện nội tại của Android. Thư viện đọc tệp nén và hệ thống phân tích tài nguyên hiểu sai thông số của nhau.
Định dạng ZIP chuẩn quy định trường thông tin phương thức nén có độ dài 16 bit. Nền tảng Android tiêu chuẩn chỉ xử lý hai giá trị nén thông dụng. Kẻ tấn công cố tình ghi giá trị giả mạo vào trường dữ liệu này. Cách làm đó đánh lừa hệ thống khai báo kích thước giải nén cực lớn.
Chi tiết lỗi ánh xạ bộ nhớ ảo
Tệp APK dùng thử nghiệm chỉ có dung lượng thực tế 8.408 byte trên ổ đĩa. Dù vậy, tiêu đề giả mạo khiến hệ điều hành ánh xạ một vùng nhớ ảo lên tới 16 MB. Tính toán cho thấy vùng nhớ ảo này lớn gấp 1.995 lần kích thước tệp thật.
Hệ điều hành Android đọc vượt mốc 8.408 byte để truy cập vùng ảo chưa cấp phát. Lúc này, bộ xử lý lập tức phát tín hiệu ngắt phần cứng SIGBUS. Tiến trình hệ thống vừa đọc gói cài đặt mới liền khiến toàn bộ giao diện sụp đổ.
Ngày 05/11/2026: Phạm vi ảnh hưởng của lỗ hổng GhostMap khi máy kẹt 110 chu kỳ?
Báo cáo chi tiết về lỗ hổng GhostMap được công bố ngày 05/11/2026. Thử nghiệm cho thấy mức độ ảnh hưởng bao trùm nhiều dòng máy di động phổ biến. Nguy cơ đe dọa trực tiếp người dùng các thiết bị cao cấp như Pixel 9.
Lỗ hổng này ảnh hưởng đến toàn bộ phiên bản từ Android 10 trở lên. Các nhà nghiên cứu cũng tái hiện thành công lỗi trên mẫu Pixel 10 chạy Android 17. Điều này chứng minh mã nguồn AOSP gốc đều chứa khiếm khuyết xử lý tệp nén.
Trong điều kiện kiểm thử, nhật ký ghi nhận thiết bị kẹt trong 110 chu kỳ khởi động. Màn hình logo xuất hiện rồi biến mất liên tục không ngừng. Kể cả khi chuyển sang chế độ Safe Mode, hệ thống vẫn lặp lại sự cố sập nguồn. Độc giả có thể theo dõi thêm các cảnh báo tại chuyên mục Bảo mật của chúng tôi.
Tháng 12/2026: Khắc phục sự cố và lộ trình cập nhật bản vá
Vì máy sập trước khi nạp xong dịch vụ, người dùng không thể gỡ ứng dụng qua Cài đặt. Khi thiết bị chịu ảnh hưởng từ lỗ hổng GhostMap, các giải pháp gồm có:
- Tránh cài ứng dụng ngoài: Người dùng không tải tệp APK từ các diễn đàn hay đường dẫn lạ.
- Gỡ bỏ gói cài đặt qua ADB: Nếu điện thoại bật sẵn USB debugging, hãy cắm cáp vào máy tính. Người dùng tham khảo hướng dẫn tại chuyên mục Thủ thuật để xóa tệp an toàn.
- Khôi phục cài đặt gốc qua Recovery: Nếu máy kẹt hoàn toàn, người dùng cần vào Recovery phần cứng. Thao tác xóa sạch dữ liệu sẽ đưa máy về trạng thái xuất xưởng.
Nguồn tham khảo
- Bitdefender Labs: GhostMap: The Android flaw that crashes your phone before you open the app
- Help Net Security: A banking malware sample led researchers to an Android bug that can loop-crash phones
- Help Net Security: Week in review: Refrigeration cyberattacks hit European retailers again, Patch Tuesday forecast