Mã độc Android TV Box: 1,3 triệu máy MECOOL KM2 bị kiểm soát
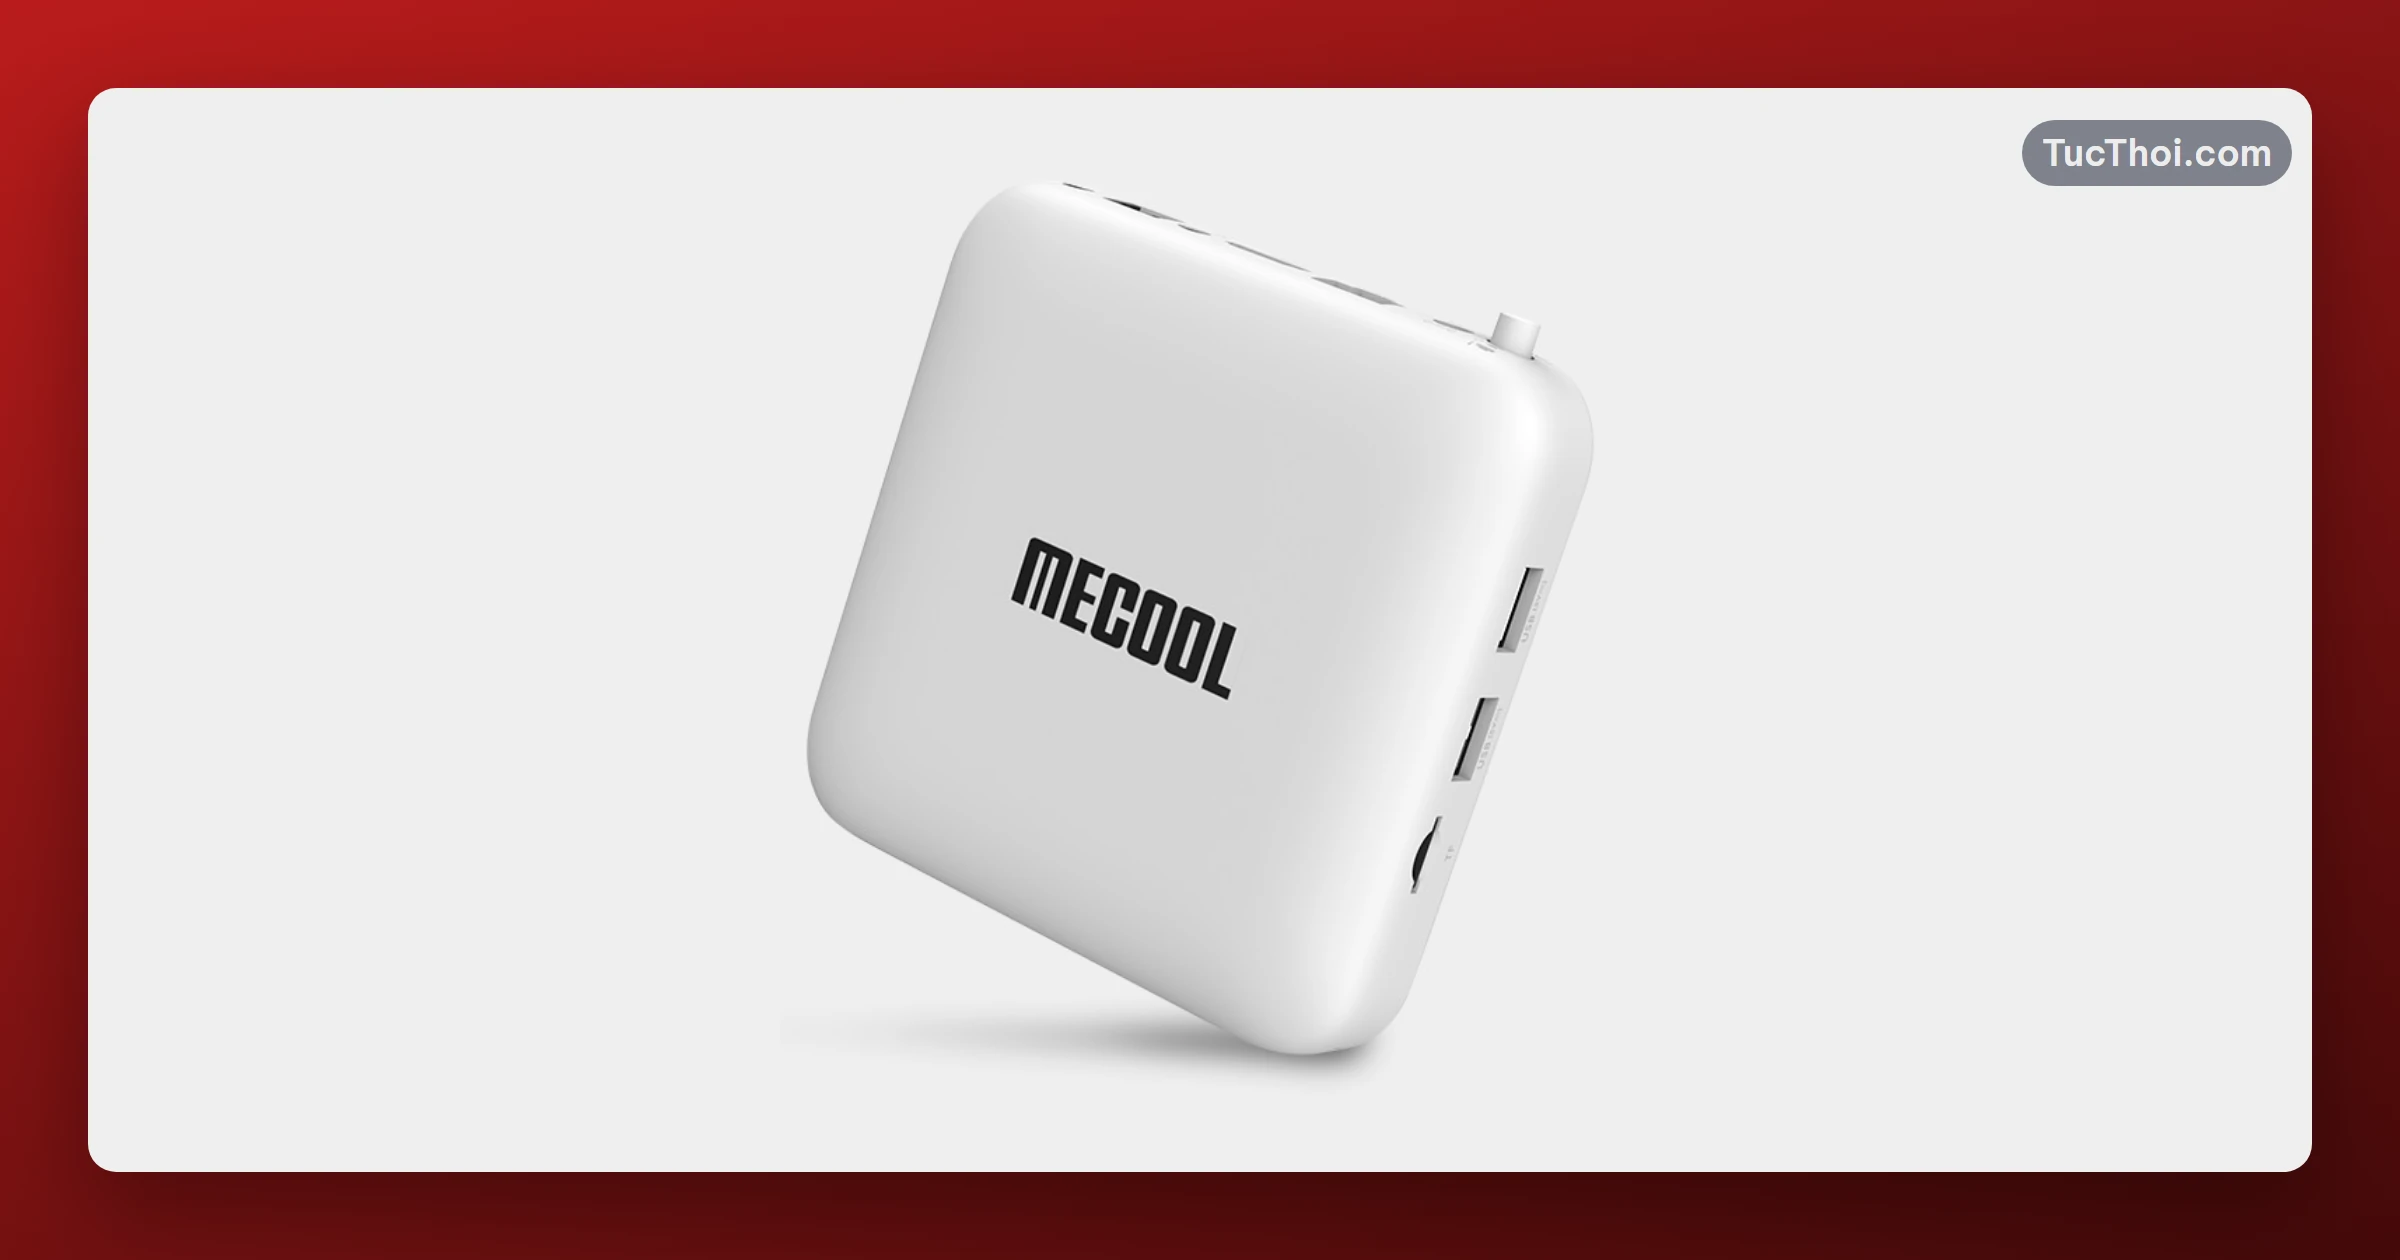
Google vừa ngăn chặn một chiến dịch phát tán mã độc Android TV Box nguy hiểm trên diện rộng. Đợt lây nhiễm này đã kiểm soát hơn 1,3 triệu máy, bao gồm cả dòng MECOOL KM2 của Videostrong. Đây là đợt tấn công đáng lo ngại do mã độc nằm sẵn trong firmware xuất xưởng. Do đó, người dùng gia đình cần kiểm tra thiết bị ngay để bảo vệ mạng nội bộ.
Google đánh sập chiến dịch mã độc Android TV Box
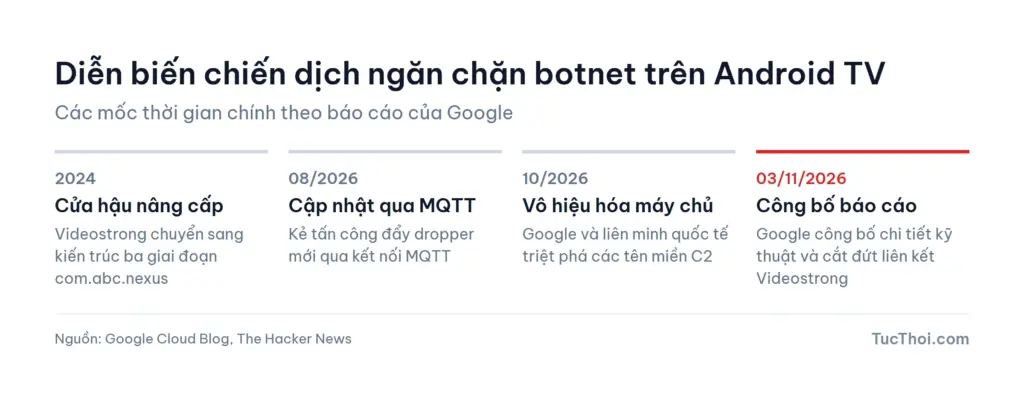
Theo báo cáo ngày 03/11/2026 trên Google Cloud Blog, Google đã đánh sập mạng botnet XCPE. Chiến dịch can thiệp này đã vô hiệu hóa hoàn toàn các tên miền điều khiển trung tâm. Bên cạnh đó, hành động phối hợp còn cắt đứt đường liên lạc tới hơn 10 triệu thiết bị khác.
Trước đó, nhà sản xuất Videostrong đã nhúng sẵn phần mềm độc x.cpe vào các lô hàng xuất xưởng. Phần mềm này âm thầm hoạt động dưới dạng mã độc Android TV Box chuyên dụng. Theo The Hacker News, hãng này còn bán quyền truy cập thiết bị cho tội phạm mạng.
Đồng thời, Google đã đưa ra chế tài nghiêm khắc nhất với đối tác phần cứng này. Cụ thể, tập đoàn Mỹ tuyên bố cấm vĩnh viễn Videostrong tham gia hệ sinh thái Android chứng nhận. Do đó, các lô hàng mới của hãng sẽ không còn được cấp phép dịch vụ chính thức.
Vì sao MECOOL KM2 dính mã độc Android TV Box?
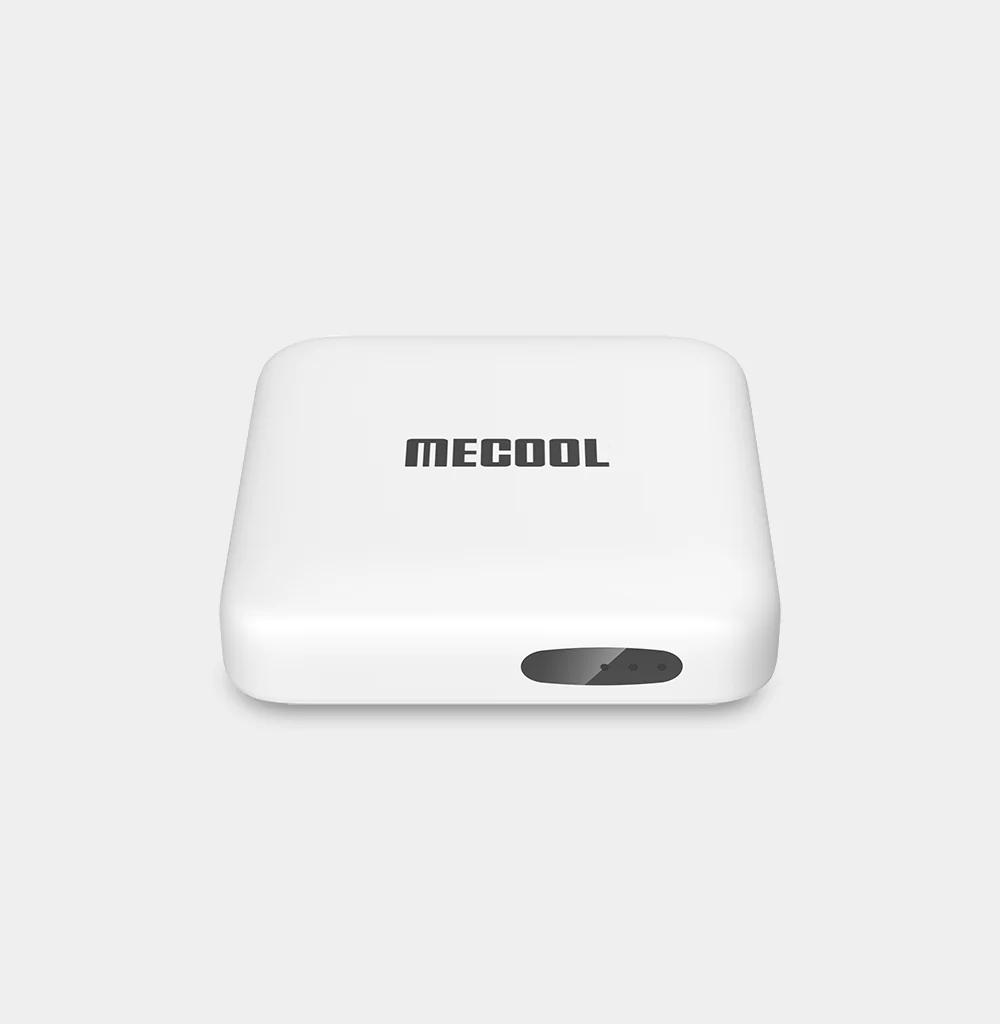
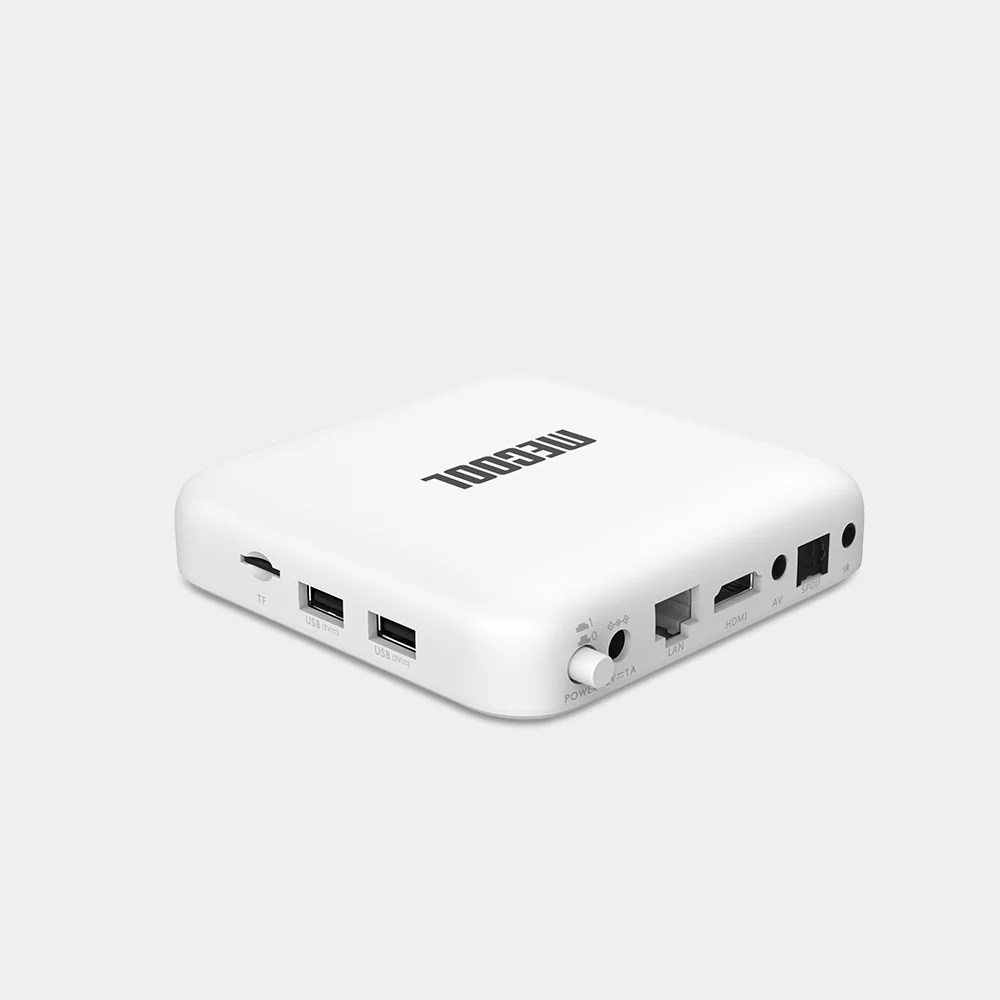
Những người dùng sở hữu hộp truyền hình giá rẻ là nhóm chịu rủi ro cao nhất. Điển hình như mẫu đầu thu MECOOL KM2 do chính Videostrong sản xuất. Sản phẩm này sở hữu RAM 2 GB cùng bộ nhớ lưu trữ 8 GB eMMC.
Trên cửa hàng chính thức của MECOOL, mẫu máy này có giá niêm yết 111,09 USD. Giá bán khuyến mãi hiện tại là 79,99 USD, tức giảm giá khoảng 28%. Tuy nhiên, mức giá rẻ lại biến thiết bị thành nơi phát tán mã độc Android TV Box âm thầm.
Bên cạnh đó, các màn hình quảng cáo ngoài trời cũng trở thành nạn nhân. Vì những màn hình này bật liên tục, kẻ gian dễ dàng trục lợi băng thông mạng.
Cơ chế hoạt động của mã độc qua giao thức MQTT
Quá trình thâm nhập của mã độc diễn ra theo cấu trúc ba giai đoạn. Theo Google, từ cuối năm 2024, nhóm tấn công đã dùng tệp nhị phân ELF 32-bit nguyên bản. Tệp tin này chạy ngầm trên nền tảng Android để điều khiển thiết bị.
Đặc biệt, mã độc lập tức can thiệp hệ thống để vô hiệu hóa tính năng Google Play Protect. Nhờ đó, máy không hề hiện cảnh báo nguy hiểm nào cho người xem TV. Sau đó, mã độc duy trì kết nối qua giao thức MQTT trên cổng 3885 để nhận lệnh.
Ngoài ra, kẻ điều hành botnet còn mở giao diện lập trình trên cổng 8082 để điều khiển máy. Những chiếc TV bị lây nhiễm mã độc Android TV Box liền bị biến thành điểm proxy dân cư. Thiết bị vừa tiêu tốn điện năng, vừa tiếp tay cho các phi vụ gian lận quảng cáo.
Bốn bước xử lý khẩn cấp mã độc Android TV Box
Theo chuyên môn, Tức Thời nhận định hơn 90% thiết bị dính mã độc rất khó tự vá sạch. Vì mã độc nằm trong phân vùng gốc, việc khôi phục cài đặt gốc không mang lại hiệu quả. Do đó, người dùng cần thực hiện bốn bước ứng phó với mã độc Android TV Box như sau:
- Ngắt kết nối mạng ngay lập tức: Bạn hãy rút dây LAN hoặc tắt Wi-Fi của đầu thu. Thao tác này giúp chặn dữ liệu rò rỉ ra ngoài.
- Kiểm tra chứng nhận: Bạn hãy mở kho ứng dụng Google Play để kiểm tra chứng nhận Play Protect.
- Đổi mật khẩu Wi-Fi: Bạn hãy đổi mật khẩu modem gia đình. Điều này giúp ngăn chặn các đợt quét cổng nội bộ.
- Chuyển sang thiết bị đạt chuẩn: Bạn nên chọn mẫu uy tín như Xiaomi TV Box S Gen 2. Dòng máy này trang bị RAM 2 GB và ROM 8 GB. Dùng máy chính ngạch mang lại sự an tâm như cài bản vá bảo mật Windows Update định kỳ.
Cuối cùng, sự cố là lời nhắc nhở quan trọng về an toàn chuỗi cung ứng phần cứng. Do đó, người dùng hãy luôn ưu tiên các thương hiệu được chứng nhận chính thống.
Nguồn tham khảo
- Google Cloud Blog: Shutting the Door on the XCPE Botnet
- The Hacker News: Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access
- MECOOL Store: MECOOL KM2 Android TV Box Overview and Specifications
- 9to5Google: Google shuts down malware backdoor on Android TV boxes
- Xiaomi Global: All Specs, Features of Xiaomi TV Box S (2nd Gen)