Cảnh báo lỗ hổng SonicWall SonicOS bị khai thác và cách xử lý
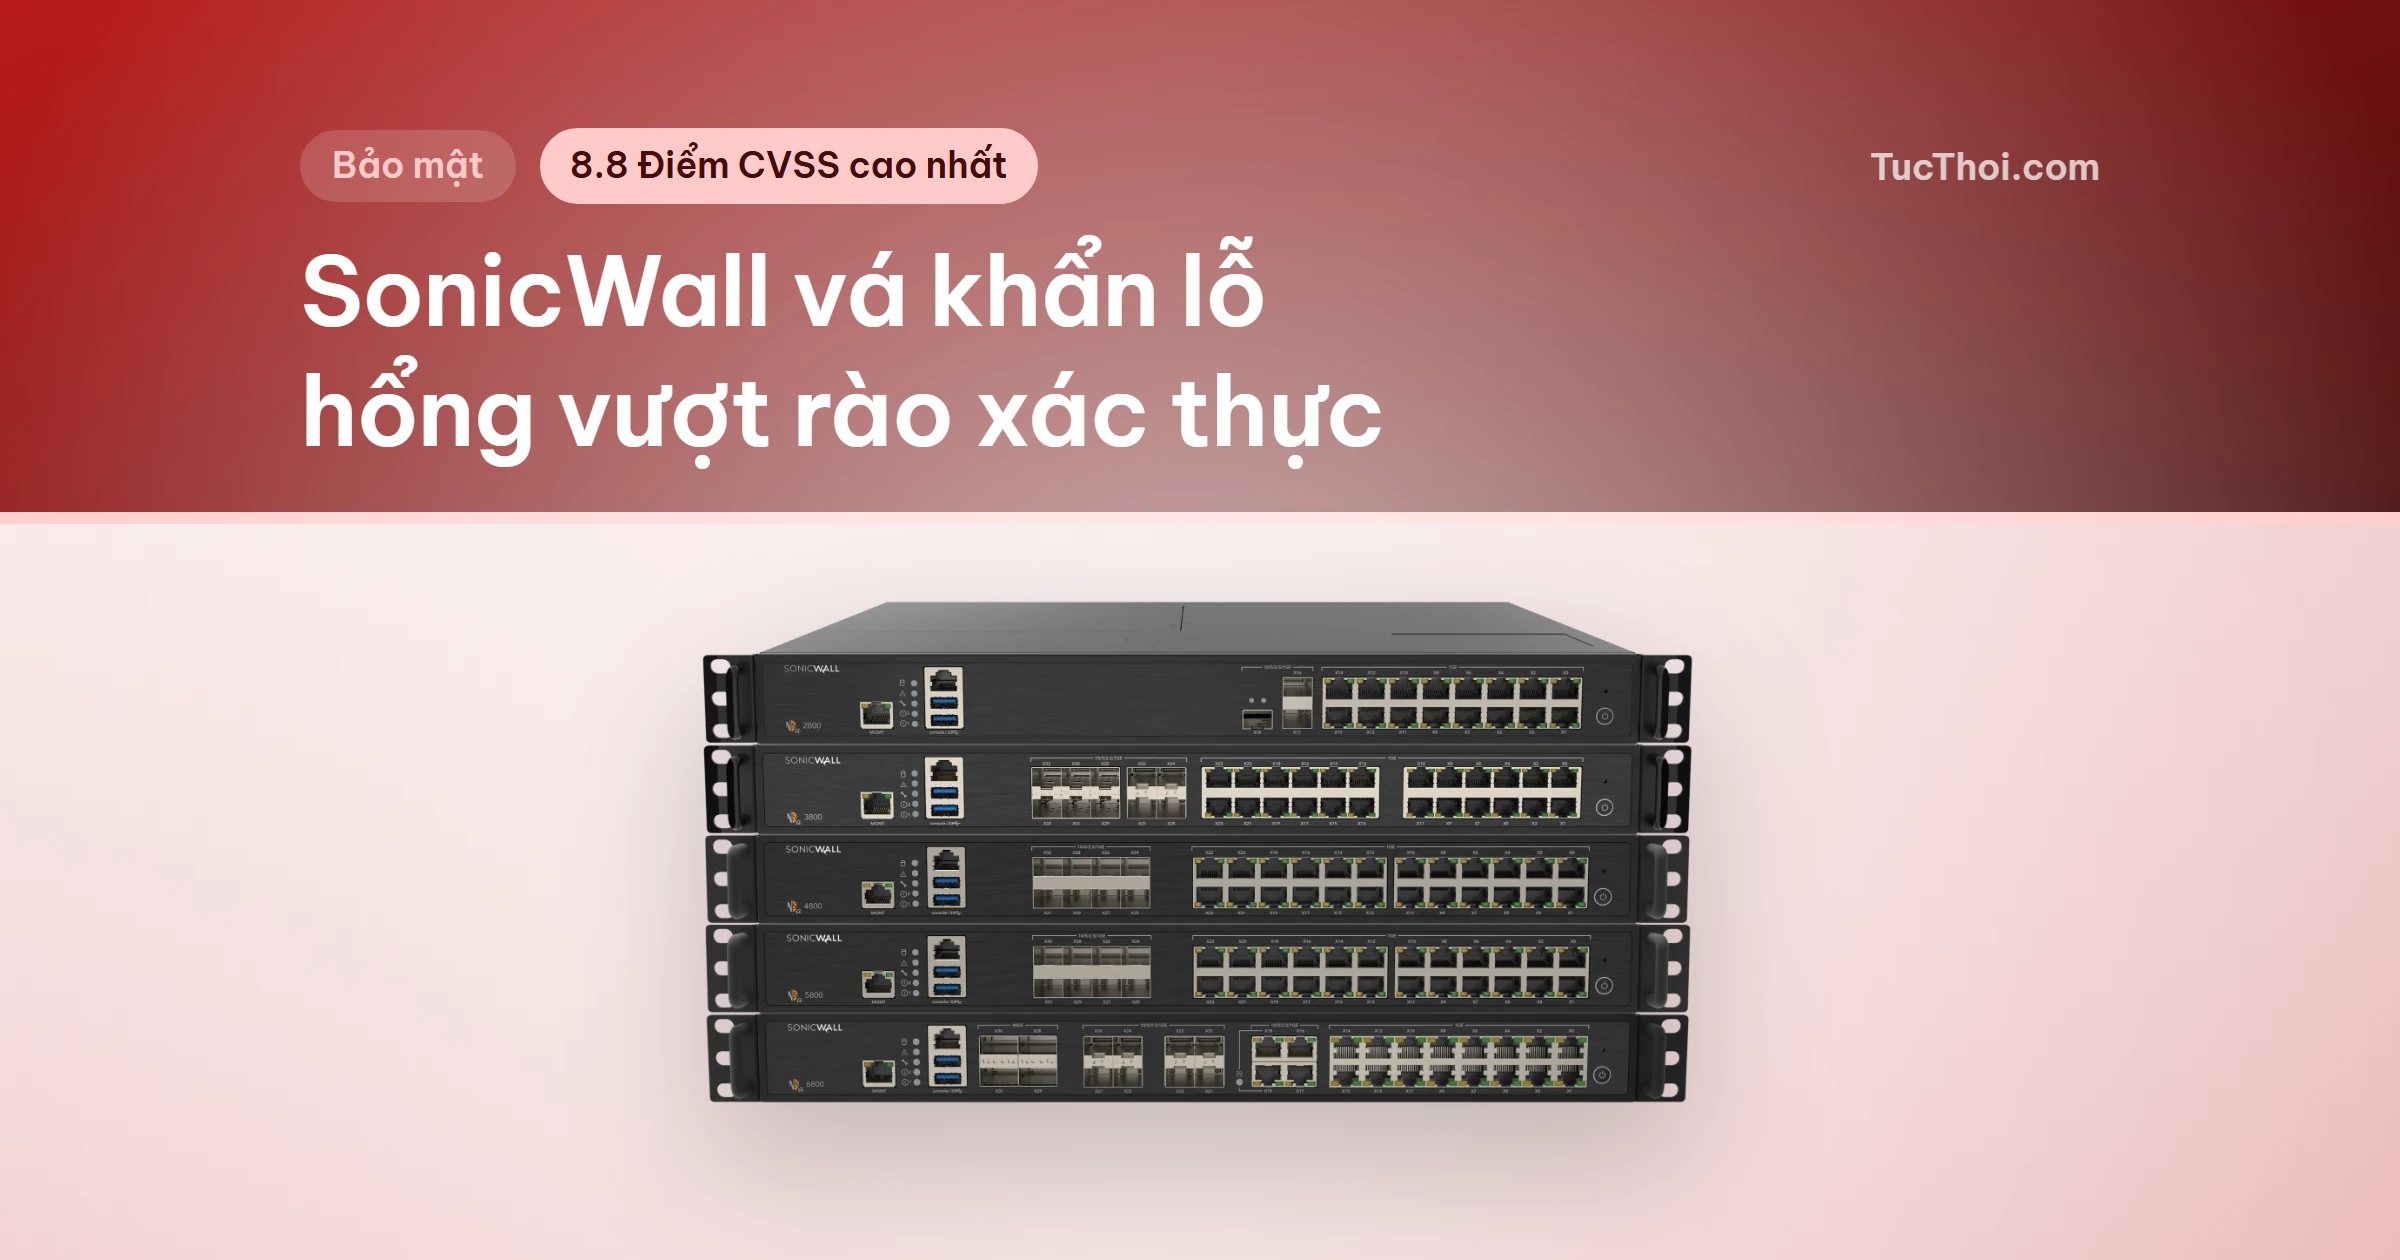
Một đợt tấn công nhắm vào lỗ hổng SonicWall vừa được ghi nhận trên hệ điều hành SonicOS. Lỗ hổng cho phép tin tặc vượt qua rào chắn xác thực đa yếu tố để thâm nhập hệ thống nội bộ. Theo Tức Thời, sự cố này tạo ra rủi ro rất lớn cho dịch vụ SSL-VPN. Doanh nghiệp cần cập nhật phần mềm ngay để phòng chống xâm nhập.
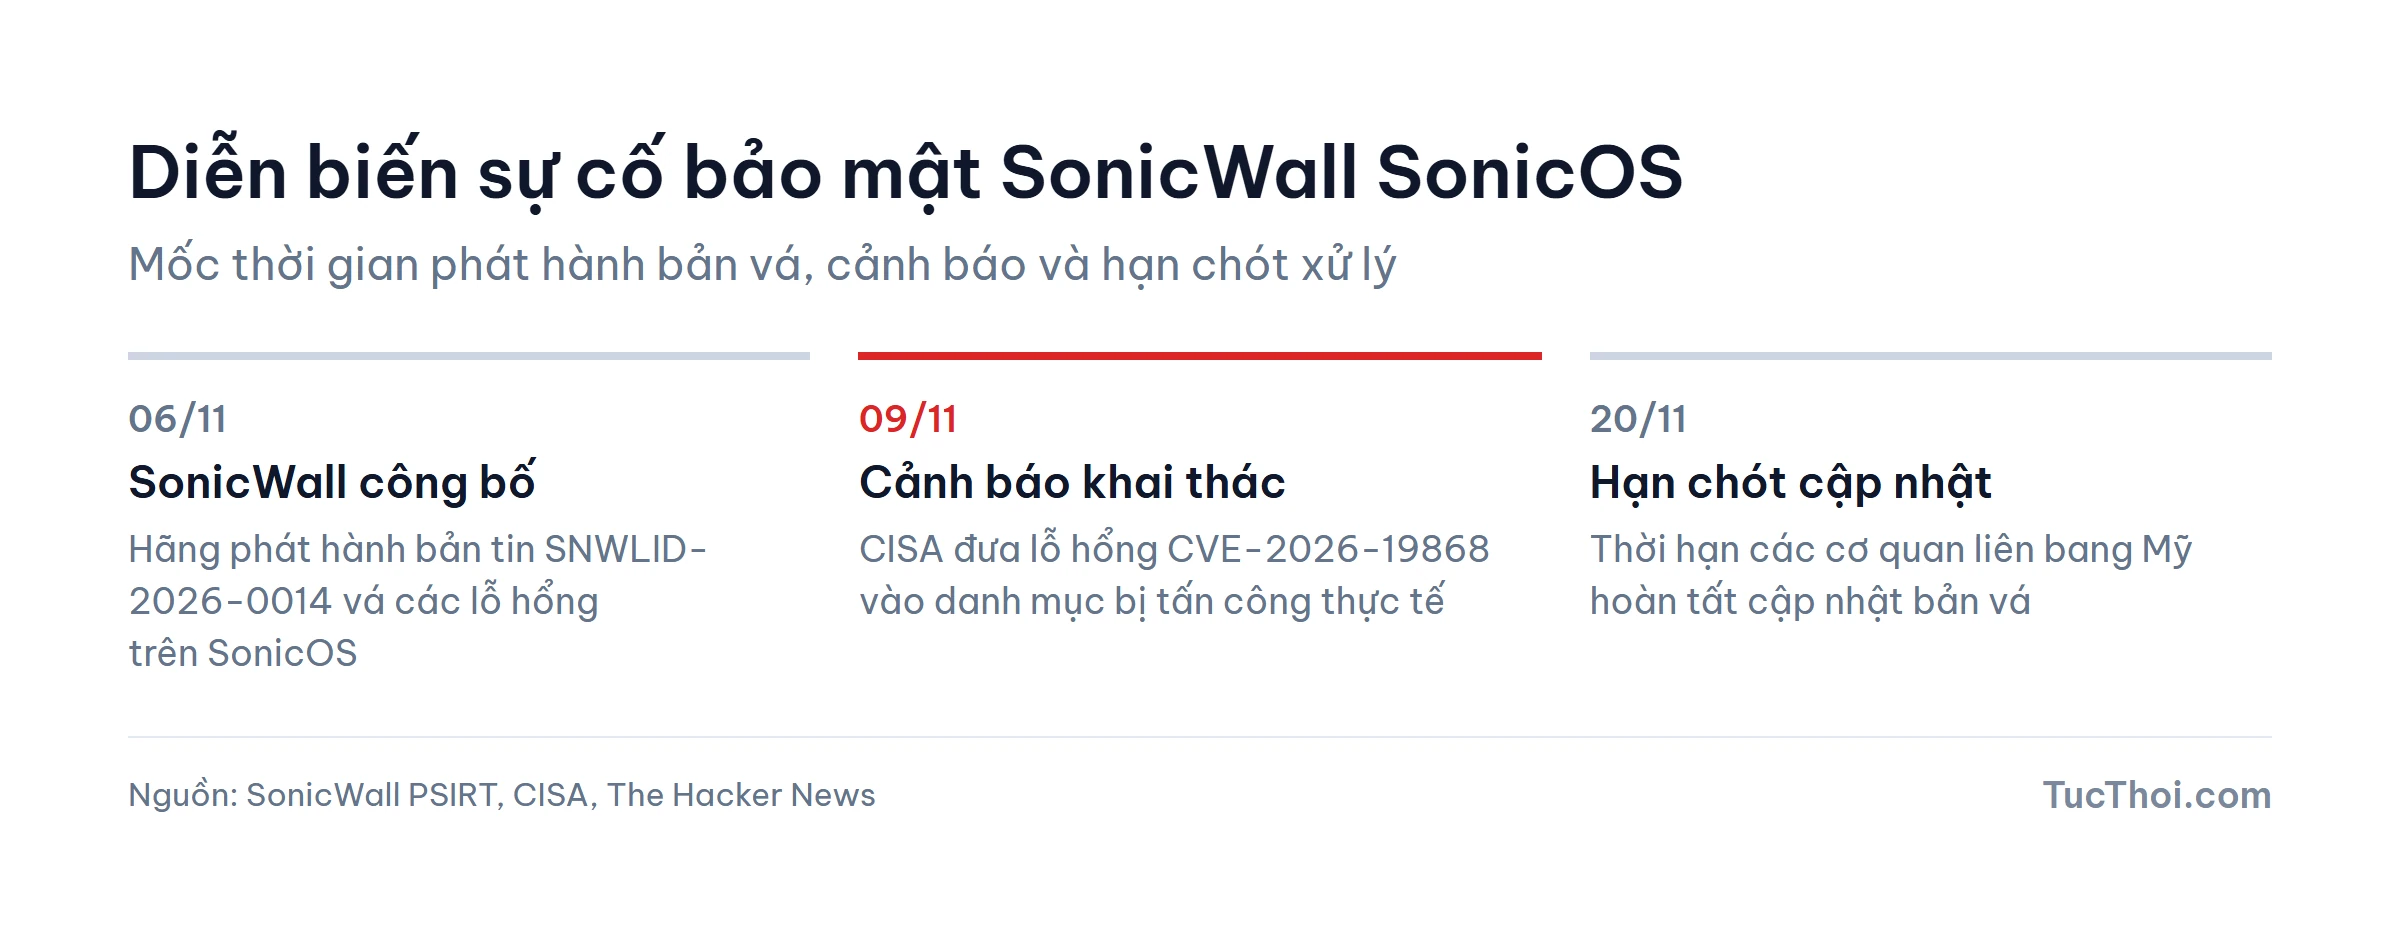
Ngày 06/11/2026 khi SonicWall công bố bản tin vá khẩn cấp
Vào ngày 06/11/2026, đội ngũ SonicWall PSIRT đã phát hành bản tin an ninh SNWLID. Thông tin được đăng tải tại trang thông báo của SonicWall. Hãng xác nhận nhiều lỗi nguy hiểm trong hệ điều hành SonicOS trên các dòng thiết bị bảo vệ mạng.
Chi tiết các mức điểm nghiêm trọng của lỗ hổng
Lỗ hổng CVE-2026-19868 xuất hiện trong dịch vụ SSL-VPN. Nhà sản xuất chấm điểm CVSS của lỗi này là 7.1. Ngoài ra, lỗ hổng tràn bộ đệm CVE-2026-82308 có điểm CVSS là 7.5. Hai lỗ hổng giao diện quản trị có điểm nghiêm trọng là 8.8. Mức chênh lệch điểm CVSS giữa hai nhóm lỗi này là 1.7 điểm.
Giai đoạn 06/11 đến 09/11/2026 bộc lộ nguy cơ từ lỗ hổng SonicWall
Sau khi bản tin an ninh xuất hiện, giới chuyên gia quốc tế đã nhanh chóng mổ xẻ mã độc. Theo bài viết từ The Hacker News, lỗi bắt nguồn từ cơ chế xử lý phương thức xác thực dự phòng. Tin tặc lợi dụng điều này để vô hiệu hóa lớp phòng thủ xác thực đa yếu tố.
Sự cố khiến nguy cơ từ lỗ hổng SonicWall trở nên đặc biệt cấp bách. Khi doanh nghiệp bật SAML, một tài khoản dự phòng hợp lệ có thể giúp tin tặc vượt rào MFA. Kẻ tấn công sẽ kết nối trực tiếp vào mạng nội bộ mà không bị chặn lại.
Theo phân tích từ Tức Thời, việc kết hợp lỏng lẻo giữa nhiều cổng xác thực tạo ra kẽ hở chí mạng. Nhiều tổ chức duy trì tài khoản cục bộ song song với tài khoản đám mây để dự phòng sự cố. Khi tin tặc thu thập được mật khẩu cũ, chúng có thể kích hoạt cơ chế bỏ qua bước xác thực thứ hai.
Cơ chế tin tặc khai thác lỗ hổng SonicWall
Khi đã vượt qua tường lửa biên, kẻ xâm nhập có thể dò quét máy chủ nội bộ. Chúng dễ dàng lấy cắp dữ liệu mật và phát tán mã độc tống tiền. Mối đe dọa này rất nguy hiểm cho các tổ chức cho nhân viên làm việc từ xa.
Hơn nữa, tin tặc thường dùng các công cụ tự động để rà quét toàn bộ dải IP trên internet. Một khi phát hiện cổng SSL-VPN mở, chúng sẽ lập tức thử nghiệm các kịch bản khai thác. Hệ thống phòng thủ truyền thống hoàn toàn bất lực nếu không được vá lỗi từ tầng firmware.
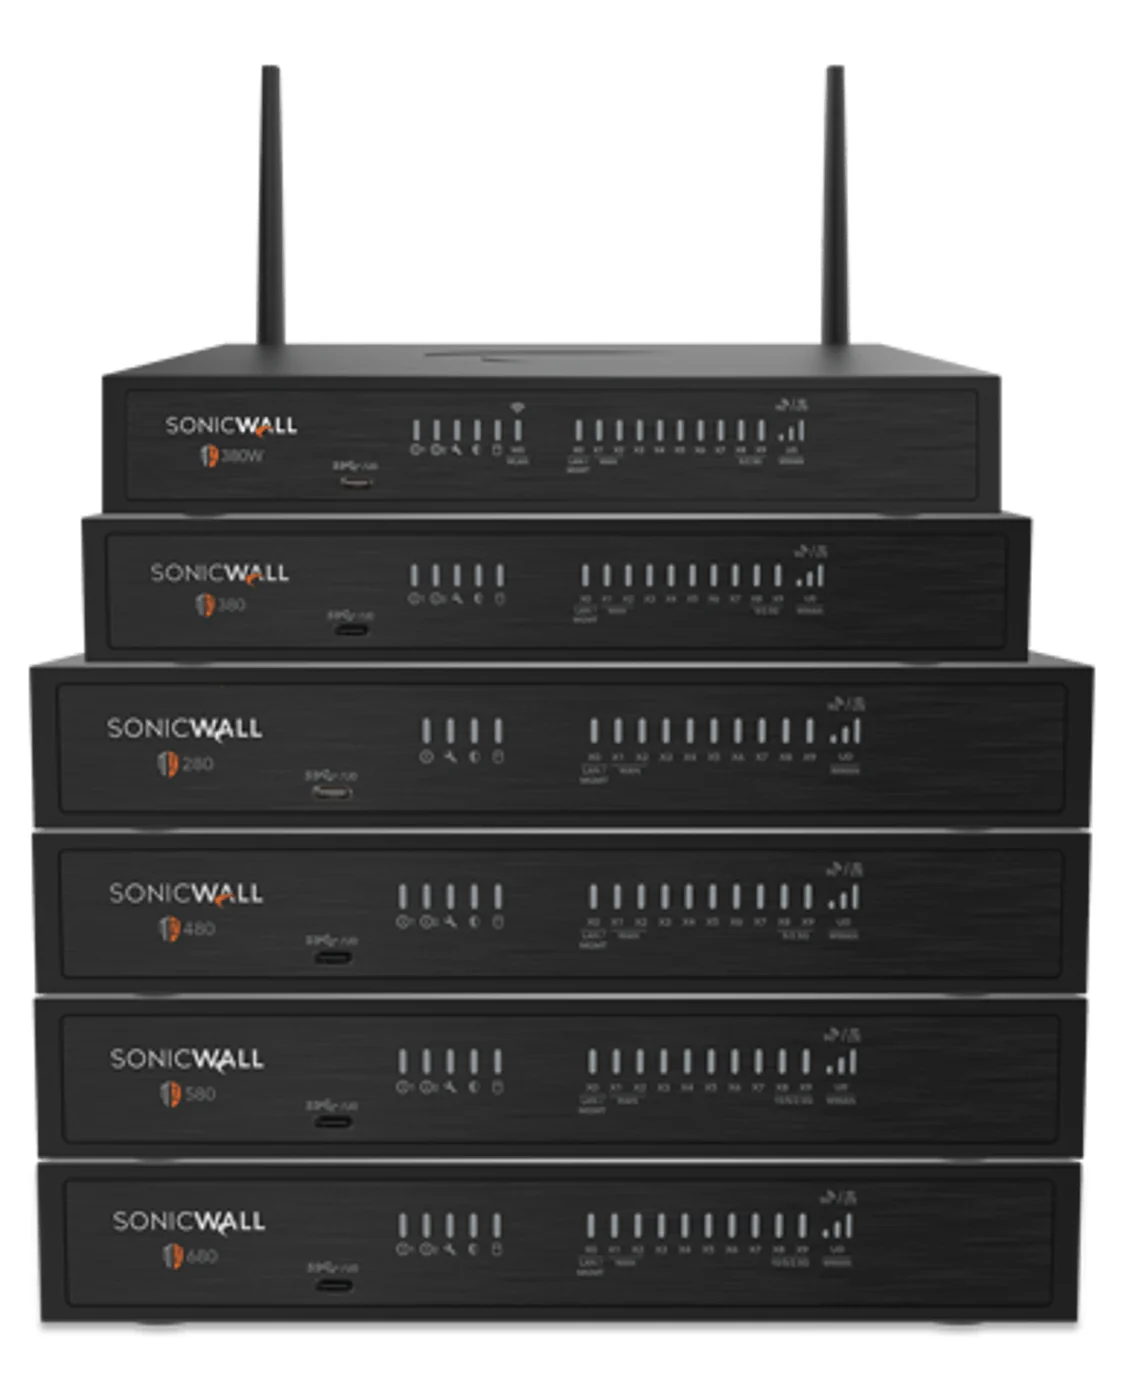
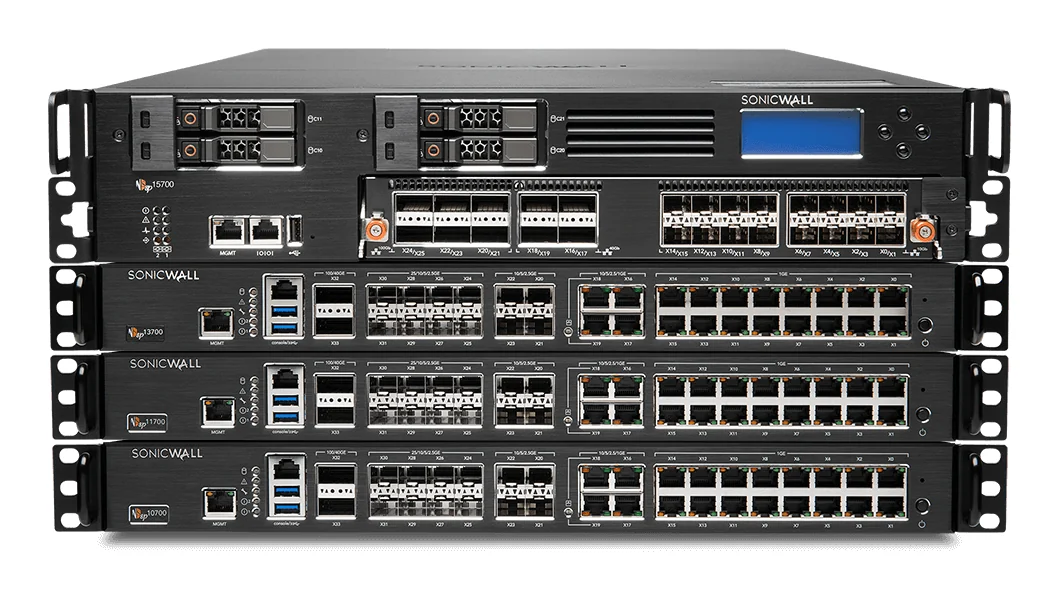
Nhiều dòng phần cứng SonicWall chịu ảnh hưởng trực tiếp từ đợt tấn công. Thiết bị tầm trung SonicWall NSa 2.700 nằm trong danh sách cần khắc phục. Các mẫu tường lửa để bàn dòng TZ cũng thuộc diện có nguy cơ cao.
Vào ngày 09/11/2026, cơ quan an ninh mạng CISA đã đưa mã lỗi vào danh mục KEV. Lỗ hổng CVE-2026-19868 được ghi nhận mức điểm CVSS tối đa là 7.5. Các chuyên trang quốc tế đều cảnh báo tin tặc đang tích cực khai thác lỗ hổng này.
Từ ngày 09/11/2026 quản trị viên cần xử lý lỗ hổng SonicWall
Hiện nay không có giải pháp tạm thời nào có thể thay thế bản vá chính thức. Doanh nghiệp cần cài đặt SonicOS 7.3.4-7.013 hoặc 8.2.3-8.015 ngay hôm nay. Việc nâng cấp là cách duy nhất để loại bỏ triệt để nguy cơ từ lỗ hổng SonicWall.
Chúng tôi nhận thấy nhiều doanh nghiệp ngần ngại cập nhật vì lo ngại gián đoạn kết nối. Tuy nhiên, rủi ro bị xâm nhập và mã hóa dữ liệu gây tổn thất lớn hơn gấp nhiều lần. Quản trị viên nên lên phương án bảo trì ngoài giờ làm việc để hạn chế ảnh hưởng đến người dùng.
Năm bước cập nhật hệ thống an toàn
Quản trị viên mạng nên thực hiện quy trình 5 bước sau đây:
- Kiểm tra phiên bản: Xác định số hiệu firmware hiện tại và dịch vụ SSL-VPN đang chạy.
- Sao lưu cấu hình: Xuất toàn bộ dữ liệu cấu hình hệ thống trước khi thao tác.
- Tải bản vá chuẩn: Tải gói cập nhật từ cổng thông tin MySonicWall chính thức.
- Nạp firmware mới: Khởi động lại thiết bị vào giờ thấp điểm để áp dụng bản sửa lỗi.
- Giám sát lưu lượng: Theo dõi kỹ nhật ký đăng nhập nhằm phát hiện kết nối bất thường.
Bên cạnh đó, việc phân tách các phân vùng mạng nội bộ là yêu cầu không thể bỏ qua. Nếu một máy trạm bị lây nhiễm, tường lửa phân vùng sẽ ngăn chặn mã độc lây lan sang các máy chủ chứa dữ liệu quan trọng.
Theo Tức Thời ước tính, doanh nghiệp thường mất 7–14 ngày để hoàn tất cập nhật hạ tầng phân tán. Quản trị viên nên ưu tiên các thiết bị có cổng kết nối mở ra internet trước.
Trước ngày 20/11/2026 hạn chót các tổ chức phải đóng lỗ hổng an ninh
Cơ quan CISA yêu cầu các đơn vị trực thuộc phải hoàn tất vá lỗi trước ngày 20/11/2026. Do đó, quản trị viên chỉ có 14 ngày kể từ khi có cảnh báo để xử lý hệ thống.
Bạn đọc có thể xem thêm tin tức tại chuyên mục Bảo mật của Tức Thời hoặc bài viết về hạ tầng AI quốc gia.
Tóm lại, nguy cơ từ lỗ hổng SonicWall đang diễn ra thực tế. Các đơn vị tại Việt Nam cần rà soát thiết bị và cập nhật ngay hôm nay.