Lỗ hổng zero-day Chrome: Google vá khẩn, cách xử lý ngay
Google vừa phát hành bản vá khẩn cấp cho lỗ hổng zero-day Chrome. Lỗ hổng này đang bị tin tặc khai thác trong thực tế. Trước đó, chuyên gia an ninh phát hiện điểm yếu nguy hiểm trong thành phần xử lý XML. Vấn đề ảnh hưởng trực tiếp tới bộ nhớ trình duyệt trên Windows, macOS và Linux. Người dùng cần chủ động kiểm tra phiên bản phần mềm. Thao tác này giúp phòng tránh nguy cơ tấn công từ xa.
Giai đoạn trước ngày 06/11/2026: Áp lực từ các đợt tấn công lỗ hổng zero-day Chrome
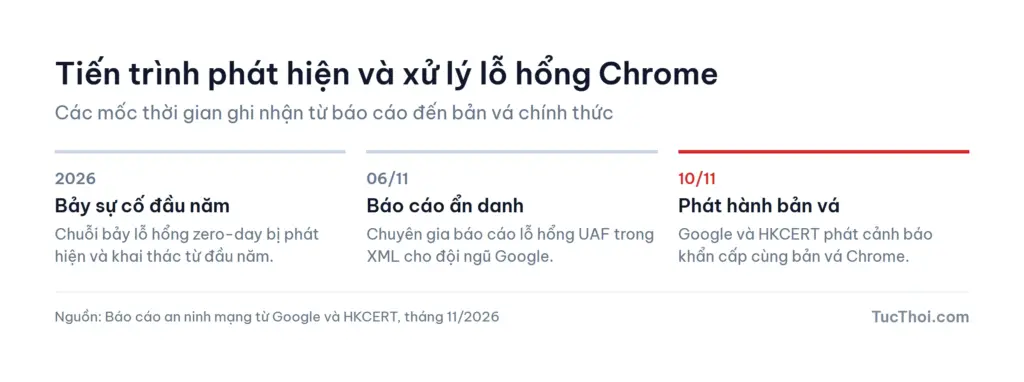
Từ đầu năm 2026, tội phạm mạng liên tục săn tìm điểm yếu trên trình duyệt. Mục tiêu nhằm vào các lỗ hổng chưa vá. Trước sự cố này, Google đã phải phát hành bản vá cho bảy lỗ hổng zero-day khác nhau. Chuỗi sự cố bao gồm lỗi mang mã số 85.046 trong định danh CVE-2026-85046. Ngoài ra, danh sách còn ghi nhận sự cố có mã số 87.491 trong hồ sơ CVE-2026-87491.
Các sự cố lỗ hổng zero-day Chrome liên tiếp khiến giới chuyên gia lo ngại. Áp lực an ninh mạng ngày càng gia tăng. Kẻ tấn công thường khai thác lỗ hổng trước khi nhà phát triển kịp tung ra bản sửa lỗi. Rủi ro vì vậy lan rộng sang cả doanh nghiệp lẫn người dùng cá nhân.
Bạn có thể đọc thêm bài phân tích về chế độ ẩn danh Chrome. Bài viết bàn về tính năng bảo mật thời gian thực.
Theo tin tức cảnh báo từ SecurityWeek, các chiến dịch tấn công có chủ đích ngày càng tinh vi. Đội ngũ kỹ sư tại Google phải rút ngắn chu kỳ phát hành bản vá để kịp thời ứng phó.
Ngày 06/11/2026: Bản chất lỗ hổng zero-day Chrome trong bộ xử lý XML
Vào ngày 06/11/2026, một chuyên gia bảo mật ẩn danh đã báo cáo lỗ hổng trực tiếp cho Google. Điểm yếu này nhận mã định danh quốc tế với số hiệu 125.350 trong hồ sơ CVE-2026-125350. Đây là lỗi giải phóng bộ nhớ trái phép xảy ra bên trong thành phần XML của trình duyệt.
Cơ chế khai thác bộ nhớ trong tệp XML
Bản chất của lỗ hổng zero-day Chrome lần này bắt nguồn từ lỗi quản lý bộ nhớ Use-After-Free. Lỗi xuất hiện khi ứng dụng tiếp tục truy cập một vùng nhớ đã được hệ thống thu hồi. Tin tặc có thể dẫn dụ nạn nhân mở một trang web độc hại chứa tệp XML giả mạo.
Khi trình duyệt xử lý tệp tin này, vùng nhớ bị lỗi sẽ kích hoạt hành vi bất thường. Kẻ xấu có thể tận dụng cơ hội để thực thi mã lệnh ngoài ý muốn. Đặc biệt, tiến trình độc hại có thể vượt qua hộp cát bảo vệ. Quyền kiểm soát hệ thống sau đó sẽ bị đe dọa.
Đánh giá mức độ rủi ro từ các tổ chức an ninh
Theo thông báo bảo mật từ HKCERT, cơ quan này xếp lỗ hổng vào mức rủi ro cực kỳ cao. Đợt thông báo cũng liệt kê lỗ hổng số hiệu 125.342 trong CVE-2026-125342. Danh sách còn có thêm lỗ hổng mang số hiệu 125.344 trong CVE-2026-125344.
Cảnh báo ban đầu trên cổng HKCERT thu hút 560 lượt xem. Lượng truy cập tăng thêm 664 lượt sau đó. Cảnh báo nhanh chóng chạm mốc 1.224 lượt xem trên hệ thống.
Theo The Hacker News, lỗ hổng đã bị kẻ xấu khai thác ngoài môi trường tự nhiên. Các cuộc tấn công diễn ra có chủ đích. Chi tiết xem tại báo cáo phân tích của The Hacker News. Mối đe dọa trực tiếp đòi hỏi người dùng không nên trì hoãn việc phòng ngừa.
Ngày 10/11/2026: Google phát hành bản vá và khuyến nghị xử lý
Vào ngày 10/11/2026, Google đã chính thức tung ra bản vá trên kênh phân phối ổn định. Phiên bản vá lỗi mang mã hiệu 157.0.8103.50 dành cho hệ điều hành Linux. Đối với Windows và macOS, người dùng sẽ nhận bản cập nhật 157.0.8103.50 hoặc 157.0.8103.51. Bạn có thể tham khảo thêm các chính sách an toàn trên trang chủ Google Chrome.
Ba bước cập nhật vá lỗ hổng zero-day Chrome
Để ngăn chặn nguy cơ từ lỗ hổng zero-day Chrome, người dùng cần làm theo hướng dẫn sau:
- Mở trình duyệt Chrome trên máy tính của bạn.
- Bấm vào menu ba chấm ở góc phải, chọn Trợ giúp rồi nhấp vào Giới thiệu về Google Chrome.
- Trình duyệt sẽ tự động kiểm tra và tải gói cập nhật mới nhất. Sau khi tải xong, bạn bấm Khởi chạy lại để hoàn tất.
Bên cạnh việc vá lỗi trình duyệt, bảo vệ tài khoản cá nhân cũng rất quan trọng. Bạn có thể tham khảo thêm hướng dẫn bật passkey thay mật khẩu để tăng cường độ an toàn.
Điều cần ghi nhớ về lỗ hổng zero-day Chrome
Sự cố lỗ hổng zero-day Chrome nhắc nhở người dùng phải nâng cấp phần mềm. Việc cập nhật cần làm đều đặn. Theo ước tính từ Tức Thời, người dùng nên hoàn thành cập nhật trong vòng 24–48 giờ tới. Hành động kịp thời sẽ giúp bạn bảo vệ an toàn cho dữ liệu và thiết bị cá nhân.