Nguy cơ từ mã độc APT29 giăng bẫy đánh cắp dữ liệu di động
Nhóm tin tặc khét tiếng vừa triển khai mã độc APT29 qua các website giả mạo. Mục tiêu chính là chiếm đoạt dữ liệu di động của người dùng. Chiến dịch này nhắm vào thiết bị iOS và Android qua các lỗ hổng trình duyệt. Theo phân tích của Tức Thời, đây là bước chuyển dịch đáng chú ý. Mục tiêu của tin tặc chuyển từ máy tính sang điện thoại cá nhân. Người dùng cần cập nhật phần mềm ngay để phòng tránh rủi ro rò rỉ thông tin.
Những thiết bị nào bị mã độc APT29 nhắm tới?
Chiến dịch nhắm trực tiếp vào người dùng thiết bị di động chạy iOS và Android. Máy chủ tấn công chủ động phân loại thiết bị nạn nhân. Sau đó, hệ thống sẽ phân phối tải trọng phù hợp.
Đối với hệ sinh thái Apple, mã độc tập trung vào các máy chưa vá lỗi. Theo Sekoia TDR, chuỗi Class A chỉ lọc thiết bị nhất định. Hệ thống chỉ nhắm vào phiên bản iOS 16.7 hoặc 16.7.10. Ngoài ra, bộ công cụ DarkSword trên iOS đã tải lên VirusTotal vào tháng 9/2026. Nhóm tin tặc dùng công cụ này để trích xuất dữ liệu trên máy nạn nhân. Do đó, người dùng iOS đời cũ có nguy cơ bị cài mã độc APT29 rất cao.
Đối với hệ điều hành Android, tin tặc tập trung khai thác lỗ hổng trình duyệt. Các tải trọng độc hại được phân phối cho Google Chrome từ bản 139 đến 145. Đáng chú ý, máy chủ phân phối chủ động loại trừ các phiên bản Chrome 143. Hiện chưa rõ lý do vì sao nhóm tin tặc bỏ qua phiên bản này. Vì vậy, người dùng chưa nâng cấp Chrome đều đối mặt nguy cơ nhiễm mã độc APT29.
Cơ chế lây lan mã độc APT29 qua bẫy watering hole
Chiến dịch áp dụng kỹ thuật watering hole kết hợp máy chủ chuyển tiếp trung gian. Kẻ tấn công sao chép giao diện website uy tín để lừa người dùng truy cập.
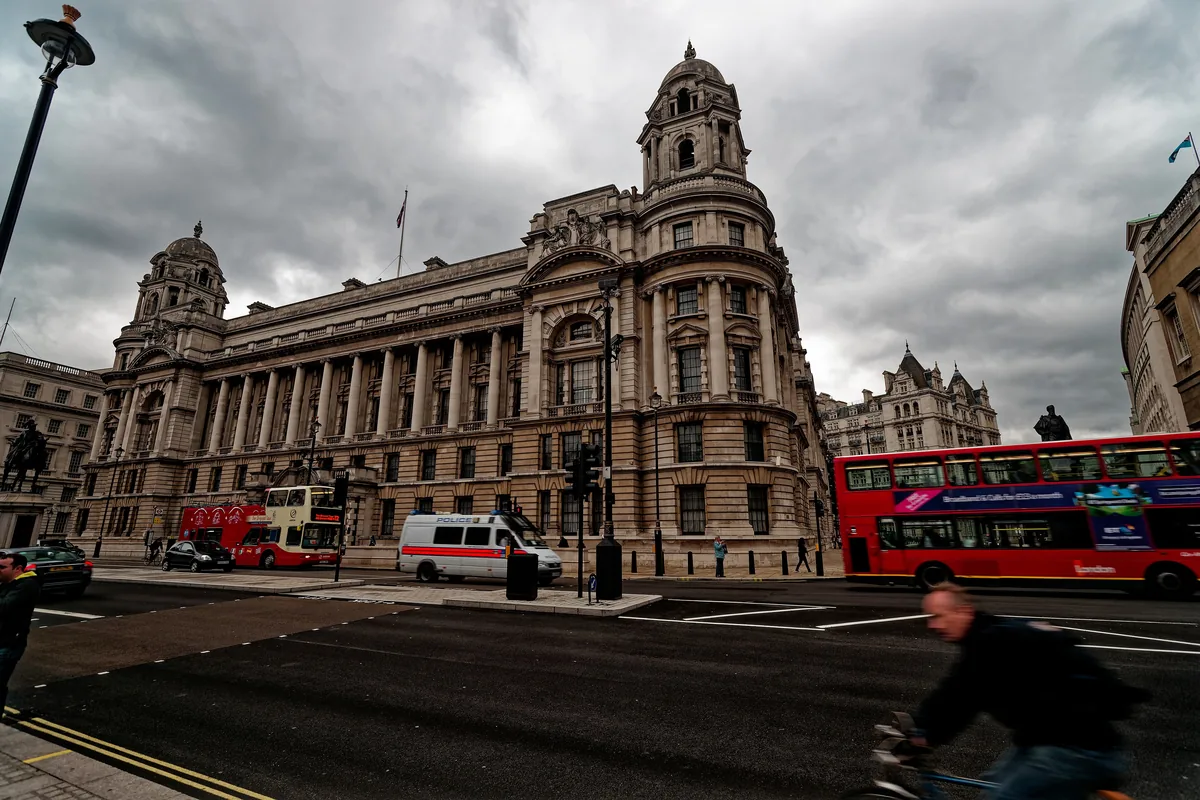
Điển hình là trang america250.org của Mỹ. Đây là trang web chính thức kỷ niệm lần thứ 250 ngày độc lập nước Mỹ. Nhóm gián điệp mạng đã lập tên miền giả mạo để chặn bắt lưu lượng. Đồng thời, tin tặc cũng tạo bản sao website khách sạn Raffles London tại Anh. Tổng thống Ukraine Volodymyr Zelensky đã lưu trú tại khách sạn Raffles London vào ngày 14/10/2026. Vị trí này nằm gần nhiều cơ quan trọng yếu của chính phủ Anh.
Khai thác trình duyệt để phân phối mã độc APT29
Chiến dịch đầu độc trình theo dõi Plerdy kéo dài từ 27/08/2026 đến 03/09/2026. Hàng nghìn trang web đã bị ảnh hưởng bởi đợt tấn công này. Tin tặc chèn mã JavaScript độc hại vào tệp theo dõi lưu lượng hợp pháp. Khi nạn nhân truy cập các website bị nhiễm, đoạn mã sẽ thu thập thông số máy.
Sau khi nhận diện thiết bị, máy chủ sẽ kích hoạt mã độc APT29 tương ứng. Theo điều tra từ Dark Reading, mã độc đánh cắp cookie đăng nhập. Ngoài ra, tệp mật khẩu Wi-Fi lưu trên máy cũng bị chiếm đoạt. Đòn tấn công không cần duy trì quyền kiểm soát vĩnh viễn. Dù vậy, kẻ gian vẫn trích xuất thành công nhiều dữ liệu mật.
Cách phòng tránh mã độc APT29 cho người dùng di động
Người dùng cần chủ động thực hiện các biện pháp phòng vệ kịp thời. Những thao tác này giúp ngăn chặn hoàn toàn nguy cơ lây nhiễm mã độc APT29.
Các bước xử lý khẩn cấp trên điện thoại
- Cập nhật hệ điều hành iOS lên phiên bản mới nhất ngay hôm nay. Theo tài liệu chính thức từ Apple Support, hãng đã vá lỗ hổng CVE-2024-27834 trên bản iOS 17.5. Bản vá này vô hiệu hóa kỹ thuật vượt rào Pointer Authentication trong WebKit. Bạn có thể xem thêm chi tiết trong bài viết về iOS của chúng tôi.
- Nâng cấp Google Chrome trên điện thoại Android lên phiên bản mới nhất từ Google Play. Thao tác này giúp ngăn chặn nguy cơ thực thi mã từ xa. Nhờ đó, thiết bị sẽ không bị mã độc APT29 tấn công qua trình duyệt.
- Xóa sạch toàn bộ cookie và nhật ký duyệt web định kỳ trên điện thoại. Kẻ xấu chủ yếu nhắm vào phiên đăng nhập còn hiệu lực. Do đó, việc xóa phiên cũ sẽ ngăn chặn nguy cơ mất tài khoản.
- Đổi mật khẩu mạng Wi-Fi nếu nghi ngờ điện thoại từng truy cập web lạ. Bạn có thể tham khảo thêm hướng dẫn về Wi-Fi 7 trên trang Tức Thời.
- Hãy luôn kiểm tra kỹ tên miền hiển thị trên thanh địa chỉ. Người dùng cần tránh xa các trang web đáng ngờ hoặc liên kết lạ.
Phản ứng từ các hãng và tiến trình phát hiện mã độc APT29
Các tổ chức bảo mật quốc tế đã nhanh chóng phối hợp ngăn chặn chiến dịch.
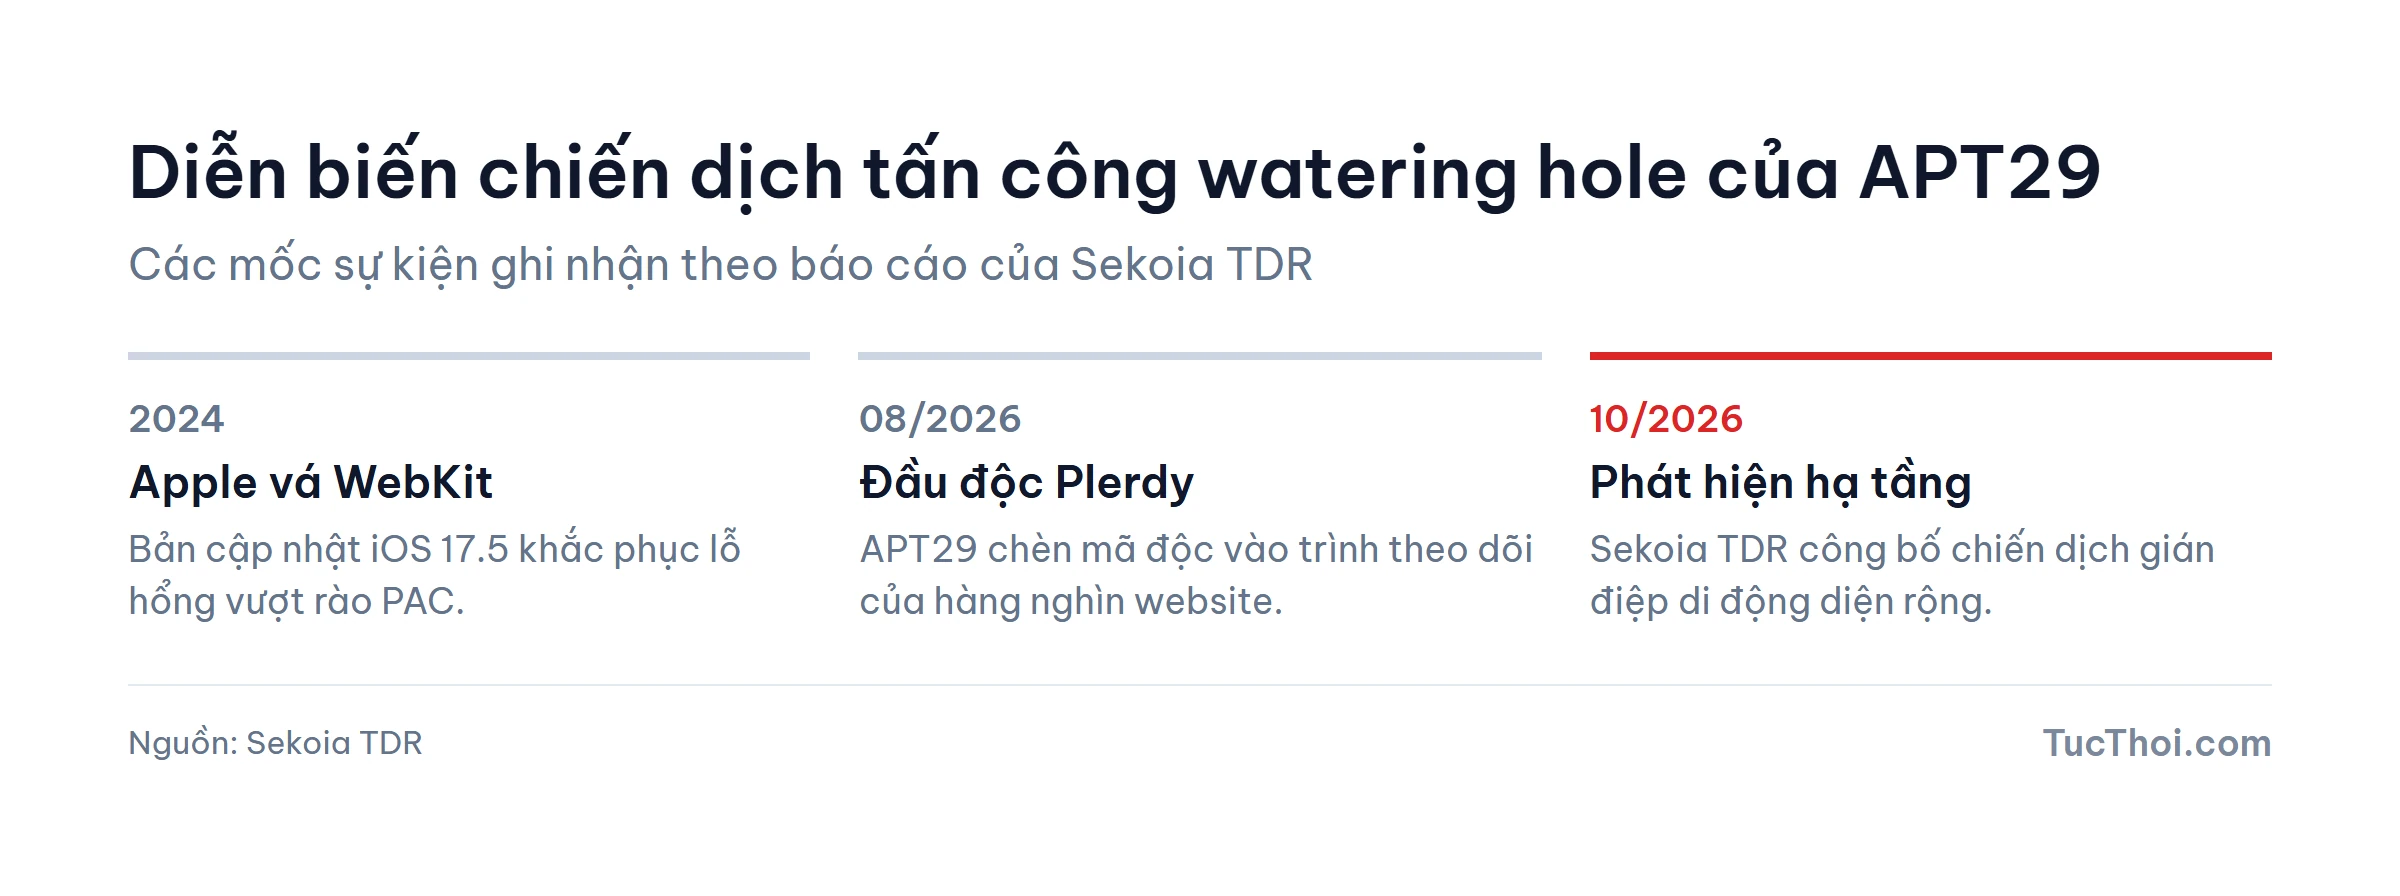
Đội ngũ TDR của Sekoia đã phát hiện chiến dịch watering hole vào giữa tháng 10/2026. Thông tin hạ tầng độc hại nhanh chóng được chia sẻ rộng rãi. Giới an ninh mạng đã vào cuộc hỗ trợ người dùng nhận diện mã độc APT29. Bản vá iOS 17.5 ra mắt vào năm 2024. Theo SecurityWeek, cập nhật này đã chặn đứng chuỗi tấn công WebKit. Do đó, nạn nhân chủ yếu là những người chưa cập nhật phần mềm định kỳ.
Theo Tức Thời, tin tặc đang chuyển hướng sang chuỗi cung ứng web di động. Thực tế này đòi hỏi người dùng nâng cao cảnh giác. Sự xuất hiện của mã độc APT29 cho thấy thiết bị cầm tay luôn là mục tiêu hàng đầu.
Điều cần nhớ
Chiến dịch APT29 là lời cảnh tỉnh lớn cho người dùng di động. Việc cập nhật phần mềm thường xuyên là rất quan trọng. Mọi cá nhân và tổ chức cần duy trì thói quen nâng cấp thiết bị. Chuyên mục Bảo mật của Tức Thời sẽ tiếp tục theo dõi diễn biến mới vào cuối năm 2026.
Nguồn tham khảo
- Apple Support: About the security content of iOS 17.5 and iPadOS 17.5
- Sekoia TDR: Poisoned Source: APT29 Watering Holes Targets Mobile Devices
- Dark Reading: APT29’s Watering Holes Target Thousands of Mobile Users
- SecurityWeek: Russia-Linked Hackers Hit iOS, Android Devices With Exploit Chains via Watering Holes