Mạng proxy dân cư xâm nhập Nhà Trắng: Lỗ hổng từ phần mềm người dùng
Mạng proxy dân cư vừa được phát hiện xâm nhập vào hệ thống mạng Nhà Trắng. Vụ việc ghi nhận 236 lần chuyển tiếp lưu lượng ra ngoài Internet. Điều này cho thấy nguy cơ lớn từ việc thiếu kiểm soát phần mềm cá nhân.
Ngày 02/01/2026: Lời cảnh báo sớm về các đợt bùng phát botnet qua proxy dân cư
Vào ngày 02/01/2026, công ty an ninh mạng Synthient đã công bố bản báo cáo quan trọng. Theo đó, tin tặc đã tận dụng hạ tầng proxy dân cư để mở rộng mạng botnet.
Cụ thể, mạng botnet Kimwolf từng tấn công từ chối dịch vụ với lưu lượng đỉnh 29,7 Tbps. Đồng thời, tốc độ truyền tải gói tin cũng đạt mức kỷ lục 14,1 Bpps. Những số liệu này cho thấy sức tàn phá nghiêm trọng của hình thức tấn công mới.
Tuy nhiên, nhiều tổ chức khi đó chỉ xem đây là mối đe dọa với thiết bị giá rẻ. Do đó, các đơn vị lớn thường chủ quan trước hiểm họa từ mạng proxy dân cư.
Từ ngày 05/10/2026 đến 03/11/2026: Mạng proxy dân cư đi qua mạng Nhà Trắng 236 lần
Thực tế đã chứng minh nguy cơ này hoàn toàn có thật. Từ ngày 05/10/2026 đến ngày 03/11/2026, đơn vị Layer3 Intel đã phát hiện mạng proxy dân cư trên dải mạng AS2650 của Nhà Trắng.
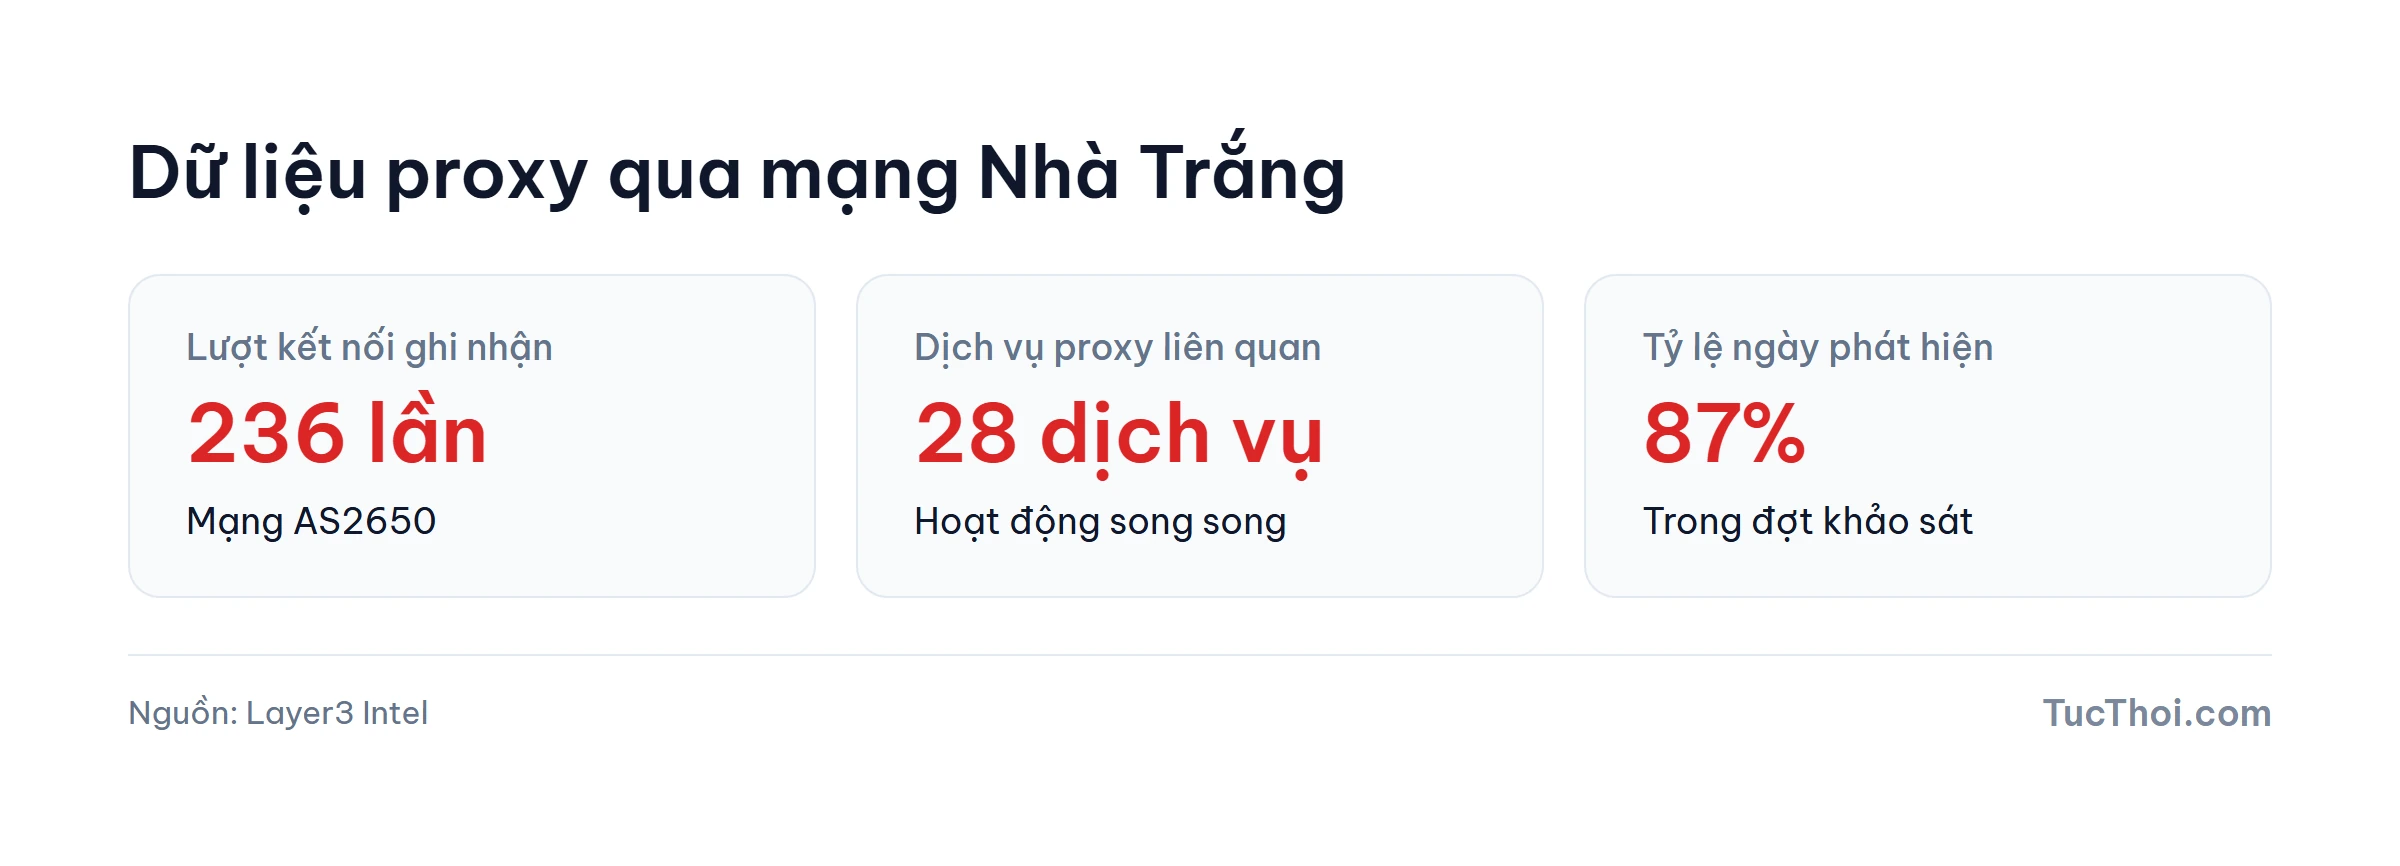
Theo báo cáo, lưu lượng mạng proxy dân cư đã thoát qua hệ thống này 236 lần riêng biệt. Toàn bộ các lượt kết nối bắt nguồn từ 6 địa chỉ IP nội bộ. Hoạt động xuất hiện liên tục trong 26 ngày của đợt khảo sát kéo dài 30 ngày. Tỷ lệ phát hiện đạt mức 87% tổng thời gian theo dõi.
Tính trung bình, mỗi ngày phát hiện có khoảng 9,1 lượt lưu lượng đi ra ngoài. Đặc biệt, có tới 28 dịch vụ proxy thương mại cùng chia sẻ quyền định tuyến. Sự hiện diện của 28 dịch vụ cho thấy các địa chỉ IP này đã bị rao bán rộng rãi.
Mạng proxy dân cư vươn tới nhiều vùng lãnh thổ
Mặt khác, báo cáo cũng chỉ ra hạ tầng proxy đã lan rộng toàn cầu. Tại vùng lãnh thổ Saint Helena, Layer3 Intel ghi nhận 413 địa chỉ với hơn 32.000 lượt quan sát. Ngoài ra, quần đảo Falkland cũng ghi nhận 388 địa chỉ bị biến thành trạm chuyển tiếp.
Ngày 04/11/2026: Cơ chế lây nhiễm ngầm từ bộ công cụ phần mềm trên máy trạm
Ngày 04/11/2026, Layer3 Intel chính thức công bố dữ liệu điều tra chi tiết. Đáng chú ý, lưu lượng mạng phát sinh chủ yếu từ chiều tối đến nửa đêm. Khoảng thời gian này phản ánh thói quen sử dụng của con người.
Nguyên nhân bắt nguồn từ các thiết bị chạy Windows 11 có cài đặt InfaticaSDK. Bộ công cụ này thường nằm trong các ứng dụng giải trí miễn phí như Rave. Khi người dùng cài đặt, máy tính sẽ trở thành nút trung chuyển mạng proxy dân cư.
Rủi ro từ mạng proxy dân cư đối với doanh nghiệp
Vì vậy, rủi ro không chỉ dừng lại ở việc hao hụt băng thông. Nguy hiểm hơn, kẻ xấu có thể mua proxy để vượt qua lớp bảo vệ IP. Hơn nữa, chúng có thể lợi dụng kênh này để rà quét dịch vụ nội bộ.
Điều cần nhớ: 4 bước phòng thủ hệ thống mạng cho quản trị viên
Vụ việc tại Nhà Trắng là bài học lớn cho mọi quản trị viên. Bạn có thể đọc thêm bài viết tại chuyên mục bảo mật và mục tin tức công nghệ của Tức Thời. Để phòng chống mạng proxy dân cư, doanh nghiệp nên làm theo 4 bước sau:
- Kiểm soát ứng dụng máy trạm: Quản trị viên cần dùng giải pháp MDM để chặn phần mềm lạ. Nhân viên không được tự ý cài ứng dụng xem phim hoặc chia sẻ tệp.
- Chặn lưu lượng mạng bất thường: Tường lửa của tổ chức phải lọc kỹ kết nối đi ra Internet. Mọi lưu lượng liên quan đến mạng proxy dân cư cần bị ngắt ngay lập tức.
- Phân tách phân vùng mạng: Thiết bị cá nhân khi kết nối phải được cách ly hoàn toàn. Máy trạm không được phép truy cập trực tiếp vào hệ thống dữ liệu cốt lõi.
- Giám sát nhật ký định kỳ: Doanh nghiệp cần đối soát danh sách IP với cơ sở dữ liệu quốc tế. Việc này giúp phát hiện sớm các điểm cuối có dấu hiệu bất thường.
Tóm lại, sự cố mạng proxy dân cư tại Nhà Trắng chứng minh nguy cơ từ phần mềm cá nhân. Do đó, việc chủ động kiểm soát điểm cuối là yếu tố cần thiết hiện nay.