SonicWall GMS dính hai lỗ hổng: Hãng từ chối vá vì hết hạn hỗ trợ
Hệ thống quản trị SonicWall GMS vừa xuất hiện hai lỗ hổng bảo mật nghiêm trọng. Điểm số cao nhất ghi nhận cho sự cố này đạt 9,1 điểm theo thang đo chuẩn quốc tế. Đáng ngại hơn, nhà sản xuất xác nhận sẽ không phát hành bất kỳ bản vá lỗi nào. Theo Tức Thời, việc chủ động cô lập máy chủ là cần thiết. Đây là giải pháp an toàn duy nhất hiện nay. Nếu chậm trễ xử lý, hậu quả sẽ rất lớn. Mạng nội bộ của doanh nghiệp dễ bị kẻ xấu xâm nhập trái phép.
Sự cố ảnh hưởng trực tiếp đến người dùng SonicWall GMS còn duy trì phiên bản phần mềm cũ. Dữ liệu nhạy cảm có nguy cơ bị đánh cắp. Điều này xảy ra trước khi doanh nghiệp kịp di chuyển sang nền tảng mới. Chuyên gia an ninh mạng đưa ra lời cảnh báo khẩn. Các tổ chức cần rà soát lại toàn bộ hệ thống ngay lập tức.
Những ai đang chịu rủi ro từ sự cố SonicWall GMS?
Lỗ hổng mới tác động trực tiếp tới các cơ quan đang vận hành phiên bản 9.5.2 trở về trước. Bản tin từ SonicWall xác nhận toàn bộ các bản phát hành cũ đều nằm trong diện nguy hiểm. Đây là phần mềm quản trị trung tâm, kết nối hàng loạt thiết bị mạng trong cơ quan. Khi bảng điều khiển SonicWall GMS bị xâm nhập, mọi cấu hình tường lửa đều có thể bị lộ.
Sản phẩm này hiện đã bước sang giai đoạn ngừng hỗ trợ vòng đời từ nhà sản xuất. Do đó, các kỹ sư phần mềm sẽ không xây dựng thêm bản cập nhật an toàn nào nữa. Người quản trị mạng không thể ngồi chờ giải pháp vá lỗi tự động từ hệ thống phân phối.
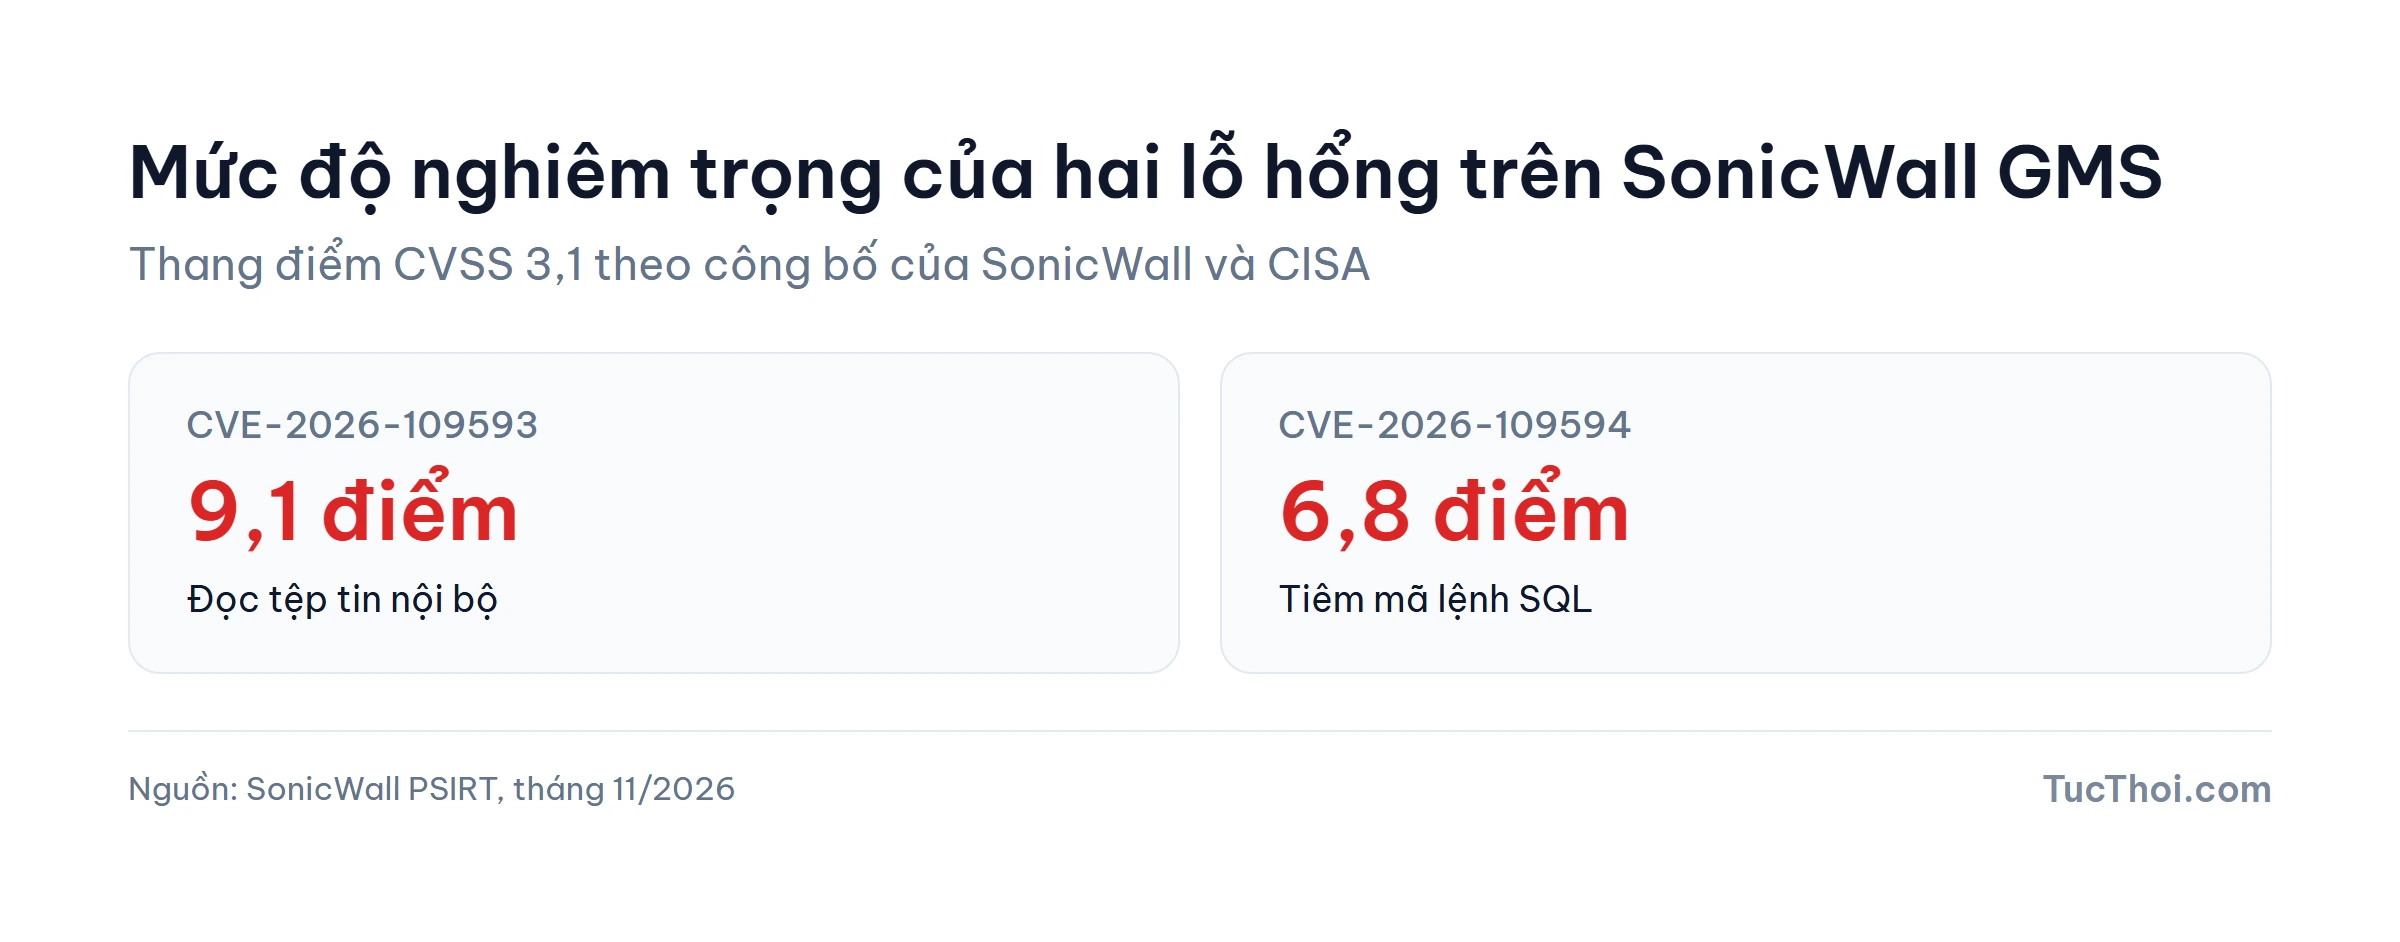
Đặc điểm rủi ro đối với doanh nghiệp
Tại Việt Nam, nhiều tổ chức vẫn duy trì ứng dụng cũ nhằm mục đích tiết kiệm chi phí. Đây chính là mục tiêu ưa thích của các nhóm tội phạm số chuyên săn tìm kẽ hở. Theo chuyên mục Bảo mật của Tức Thời, phần mềm cũ luôn là điểm yếu hàng đầu. Duy trì hệ thống quản trị cũ tạo ra rủi ro lớn. Toàn bộ hạ tầng công nghệ sẽ đối mặt nguy cơ tấn công.
Rủi ro không chỉ dừng lại ở một máy chủ mà còn đe dọa toàn bộ mạng nội bộ. Kẻ tấn công có thể lợi dụng quyền kiểm soát bảng điều khiển để thâm nhập sâu hơn. Tường lửa bị vô hiệu hóa sẽ gây tê liệt hệ thống. Mọi luồng dữ liệu truyền qua mạng đều có nguy cơ bị đánh cắp.
Cách thức tin tặc khai thác hai lỗ hổng nguy hiểm
Trong hai vấn đề của SonicWall GMS vừa được công bố, nguy cơ lớn nhất là lỗi đọc tệp. Lỗ hổng này mang mã định danh CVE-2026-109593 với mức độ nguy hiểm rất cao. Hệ thống phân loại điểm yếu quốc tế xếp lỗi này vào danh mục chuẩn CWE-636. Điểm số nghiêm trọng theo thang đo chuẩn CVSS 3,1 của lỗi đọc tệp lên tới 9,1 điểm.
Kẻ xấu trên mạng không cần tài khoản đăng nhập vẫn có thể đọc trộm tệp tin nội bộ. Các tệp tin cấu hình chứa mật khẩu quản trị có nguy cơ bị lộ hoàn toàn ra ngoài. Từ dữ liệu khai thác được, kẻ xấu có thể làm chủ máy chủ. Chúng dễ dàng leo thang đặc quyền trên mạng nội bộ.
Vấn đề thứ hai mang mã định danh CVE-2026-109594 với điểm số đạt 6,8 điểm. Lỗi này được phân loại thuộc danh mục chuẩn CWE-89 về hành vi tiêm mã SQL. Điểm CVSS của lỗi đọc tệp tin cao hơn lỗi tiêm mã SQL là 2,3 điểm.
| Mã lỗ hổng | Phân loại CWE | Điểm CVSS | Mức độ rủi ro |
|---|---|---|---|
| CVE-2026-109593 | CWE-636 | 9,1 điểm | Nghiêm trọng |
| CVE-2026-109594 | CWE-89 | 6,8 điểm | Trung bình |
Dù lỗi tiêm mã đòi hỏi quyền xác thực từ trước, nguy cơ phá hoại vẫn rất lớn. Tin tặc có thể chỉnh sửa dữ liệu hoặc xóa sạch bản ghi nhật ký kiểm tra an toàn. Hai kẽ hở này tạo ra con đường xâm nhập nguy hiểm. Kẻ xấu có thể chiếm toàn quyền điều khiển hệ thống.
Quản trị viên SonicWall GMS cần làm gì để bảo vệ mạng?
Nhà sản xuất không cung cấp bản vá. Do đó, quản trị viên phải tự triển khai các biện pháp bảo vệ. Việc thực hiện đúng quy trình kỹ thuật sẽ chặn đứng mọi nỗ lực khai thác từ bên ngoài. Các chuyên gia khuyến nghị doanh nghiệp cần thực hiện ngay bốn bước hành động cụ thể sau đây.
- Ngắt kết nối công khai: Cô lập hoàn toàn bảng điều khiển SonicWall GMS khỏi mạng Internet công cộng. Không bao giờ mở cổng quản trị hệ thống ra ngoài không gian mạng bên ngoài.
- Thiết lập vùng mạng riêng: Chỉ cho phép nhân sự kết nối thông qua hạ tầng mạng ảo an toàn. Giới hạn nghiêm ngặt danh sách các địa chỉ mạng nội bộ được phép truy cập máy chủ.
- Lên kế hoạch chuyển đổi: Nhanh chóng chuyển dữ liệu sang nền tảng Network Security Manager hiện đại. Đây là giải pháp thế hệ mới được SonicWall đề xuất thay thế cho công cụ quản trị cũ.
- Kiểm tra nhật ký hệ thống: Rà soát kỹ tệp nhật ký máy chủ gần đây. Hãy tìm kiếm dấu hiệu đọc trộm tệp cấu hình.
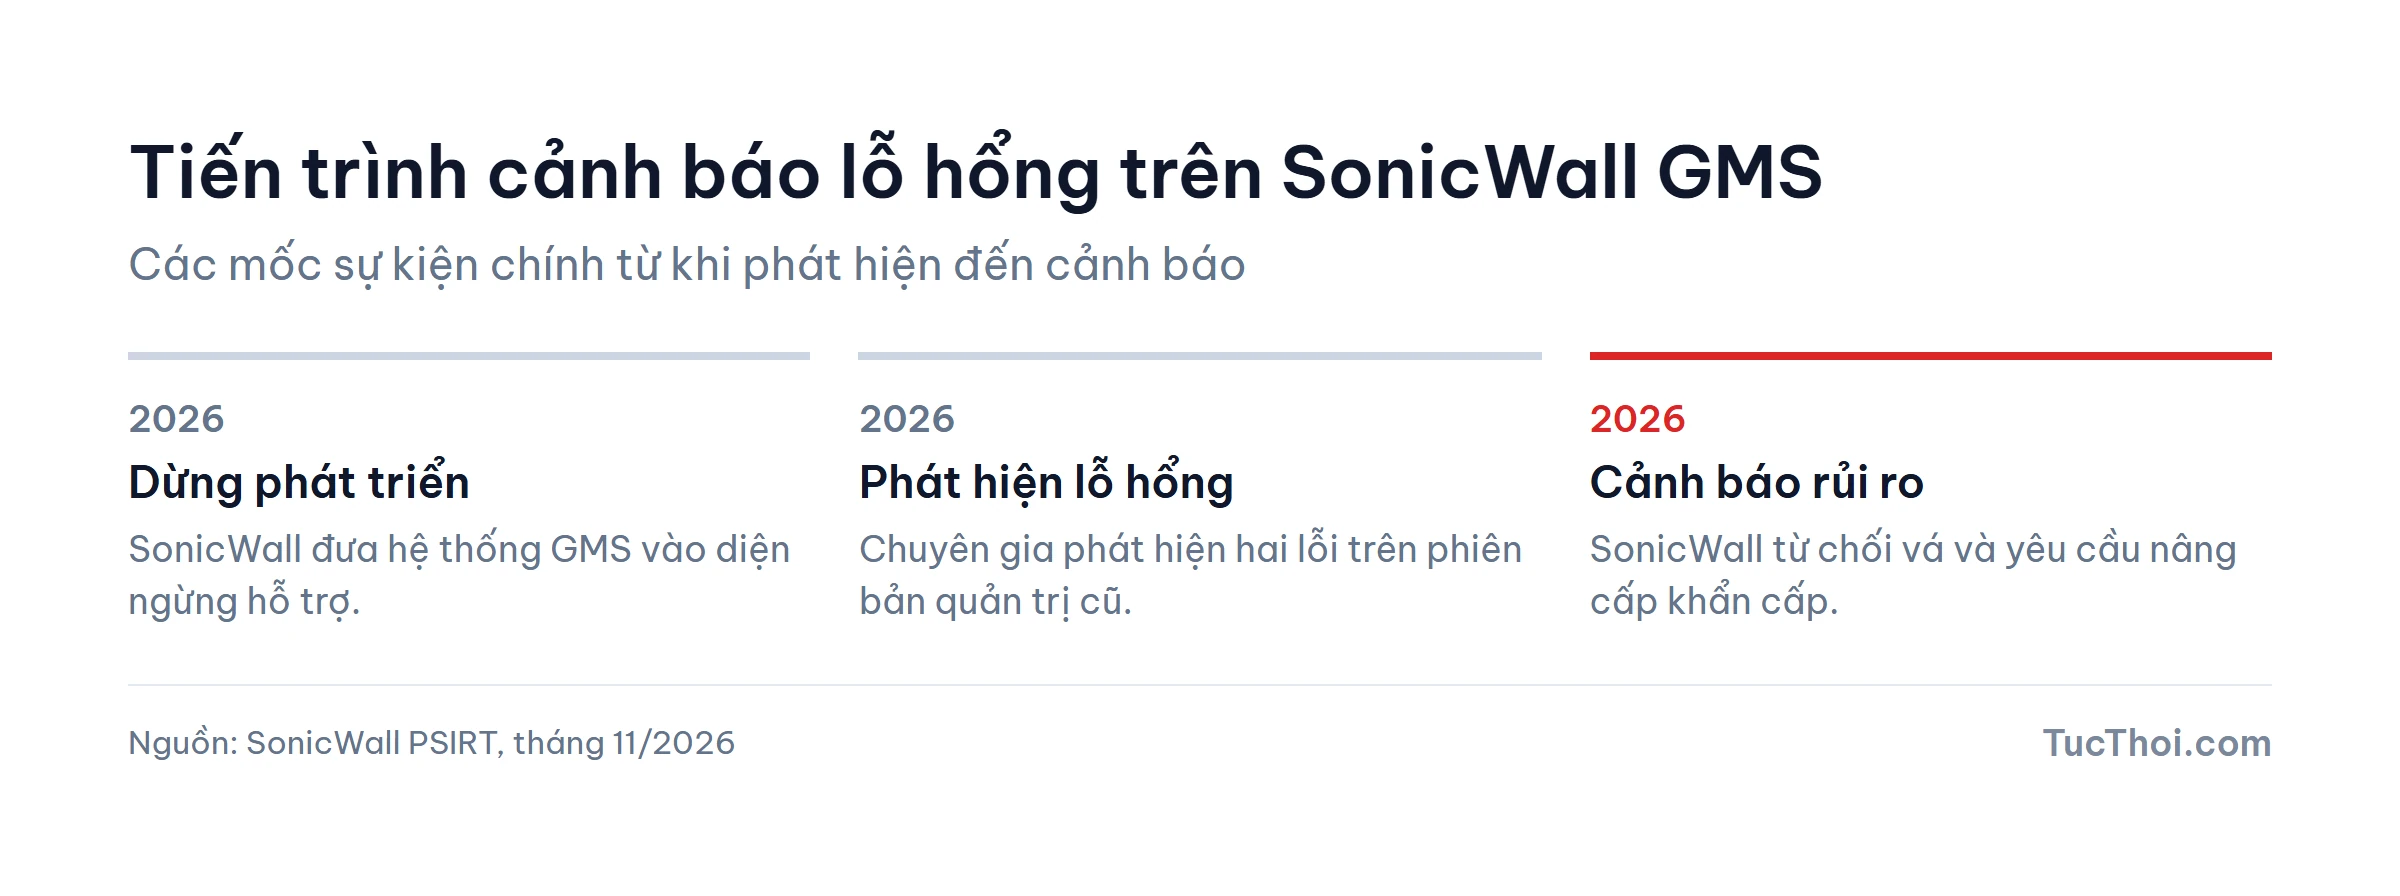
Quy trình ứng phó và chuyển đổi hệ thống SonicWall GMS
Để đảm bảo an toàn lâu dài, các cơ quan cần nâng cấp hạ tầng mạng một cách toàn diện. Bảo vệ mạng nội bộ là ưu tiên sống còn. Nhiệm vụ này quan trọng như khi áp dụng mạng không dây thế hệ mới. Các công nghệ kết nối luôn cần sự đồng bộ chặt chẽ. Thiết bị phần cứng phải đi kèm phần mềm quản lý an toàn.
Chúng tôi ước tính nguy cơ tấn công diện rộng trong 1–2 tuần tới ở mức cao. Các nhóm tin tặc thường quét mạng tự động rất nhanh ngay sau khi lỗi được công bố. Nếu không có biện pháp phòng thủ kịp thời, thiệt hại đối với các đơn vị sẽ là khó lường.
SonicWall GMS và phản hồi chính thức từ nhà sản xuất
Hãng bảo mật đã phát đi bản tin cảnh báo số 19 vào ngày 03/11/2026. Trong văn bản chính thức, công ty thông báo phần mềm SonicWall GMS đã kết thúc vòng đời. Mọi phiên bản từ 9.5.2 trở về trước đều chịu ảnh hưởng trực tiếp từ hai lỗ hổng này. Đại diện nhà sản xuất khẳng định sẽ không tung ra bất kỳ bản vá lỗi kỹ thuật nào.
Hãng khuyến nghị khách hàng nên sớm nâng cấp lên nền tảng quản trị bảo mật mới hơn. Đây là chính sách vòng đời phần mềm quen thuộc của các tập đoàn công nghệ trên thế giới. Khi một sản phẩm đã dừng phát triển, việc duy trì hỗ trợ sẽ tiêu tốn rất nhiều nguồn lực.
Trong vận hành, doanh nghiệp cần chủ động cập nhật quy trình. Điều này tương tự giải pháp nâng cấp nền tảng mã nguồn hiện nay. Sự kiên quyết từ hãng đặt ra thách thức lớn về chi phí và thời gian chuyển đổi. Các tổ chức cần sớm đưa ra phương án thay thế phù hợp để đảm bảo vận hành liên tục.
Điều cần nhớ để phòng ngừa nguy cơ tấn công
Sự cố của SonicWall GMS là bài học sâu sắc cho các đơn vị chậm trễ nâng cấp. Khi phần mềm quản trị trung tâm hết hạn hỗ trợ, rủi ro bảo mật sẽ tăng lên rất nhanh. Các nhà quản trị mạng SonicWall GMS cần hành động quyết liệt và không được chần chừ.
Điểm số 9,1 điểm của lỗi đọc tệp là bằng chứng cho thấy mức độ nguy hiểm nghiêm trọng. Hãy ngắt kết nối công khai của máy chủ ngay hôm nay để tự bảo vệ tài sản số. Đội ngũ phụ trách kỹ thuật nên tiếp tục theo dõi sát các cảnh báo an ninh mạng mới. Thời điểm then chốt cần chú ý tiếp theo là các đợt rà quét tự động vào tuần tới. Sự chủ động ứng phó luôn là giải pháp hiệu quả nhất để ngăn chặn mọi rủi ro.