Hệ thống làm lạnh bị tin tặc phá hoại: Lỗ hổng IoT nguy hiểm
Hàng loạt hệ thống làm lạnh tại châu Âu vừa trở thành mục tiêu tấn công mạng nghiêm trọng. Tin tặc can thiệp từ xa khiến nhiệt độ kho chứa tăng vọt lên 50 °C. Hậu quả là nhiều siêu thị phải tiêu hủy khối lượng hàng hóa rất lớn. Theo Tức Thời, sự cố này phơi bày rủi ro từ việc buông lỏng an ninh thiết bị công nghiệp.
Hệ thống làm lạnh bị tin tặc nâng nhiệt độ lên 50 °C
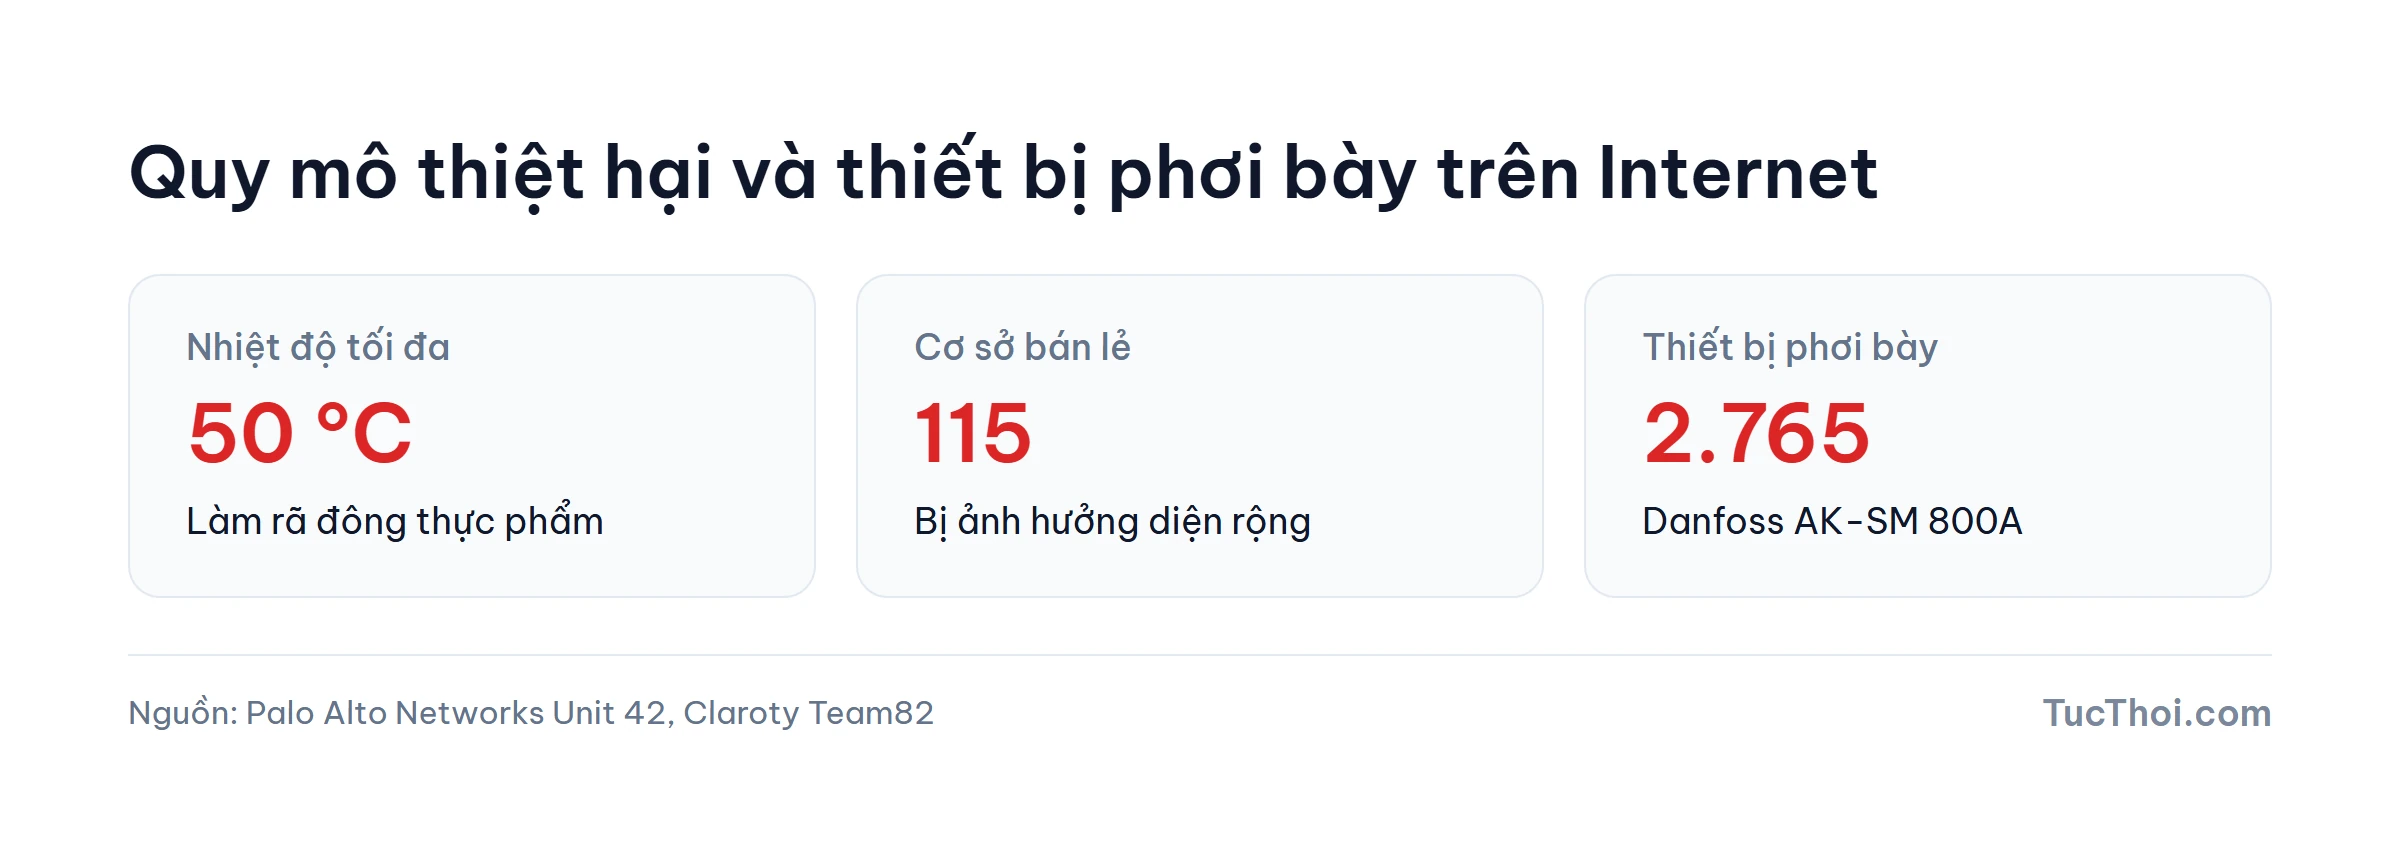
Đợt xâm nhập đầu tiên bùng phát vào đầu tháng 10 năm 2026. Sự cố nhanh chóng lan rộng qua ít nhất 10 quốc gia châu Âu. Hơn 115 cơ sở bán lẻ ghi nhận tình trạng gián đoạn hoạt động. Theo công bố từ Palo Alto Networks Unit 42, kẻ xấu can thiệp trái phép vào bộ điều khiển. Chúng kích hoạt chế độ xả đông liên tục. Nhiệt độ bên trong các khoang bảo quản tăng vọt lên mức 50 °C (tương đương 122 °F). Thực phẩm đông lạnh tan chảy khiến hàng hóa hư hỏng hoàn toàn.
Ngoài ra, một đợt tấn công khác nhắm vào khoảng 700 siêu thị tại Pháp. Theo tạp chí Wired, sự cố còn lan sang cơ quan y tế EFS vào ngày 2 tháng 11. Trang tin BleepingComputer xác nhận kho lưu trữ túi máu cũng bị tác động nhiệt độ. Đội ngũ kỹ thuật đã xử lý kịp thời nên kho mẫu sinh học không suy giảm chất lượng. Dẫu vậy, vụ việc cho thấy tính chất nguy hiểm khi hệ thống làm lạnh thiết yếu bị khống chế.
Vì sao hệ thống làm lạnh IoT dễ bị xâm nhập từ xa?
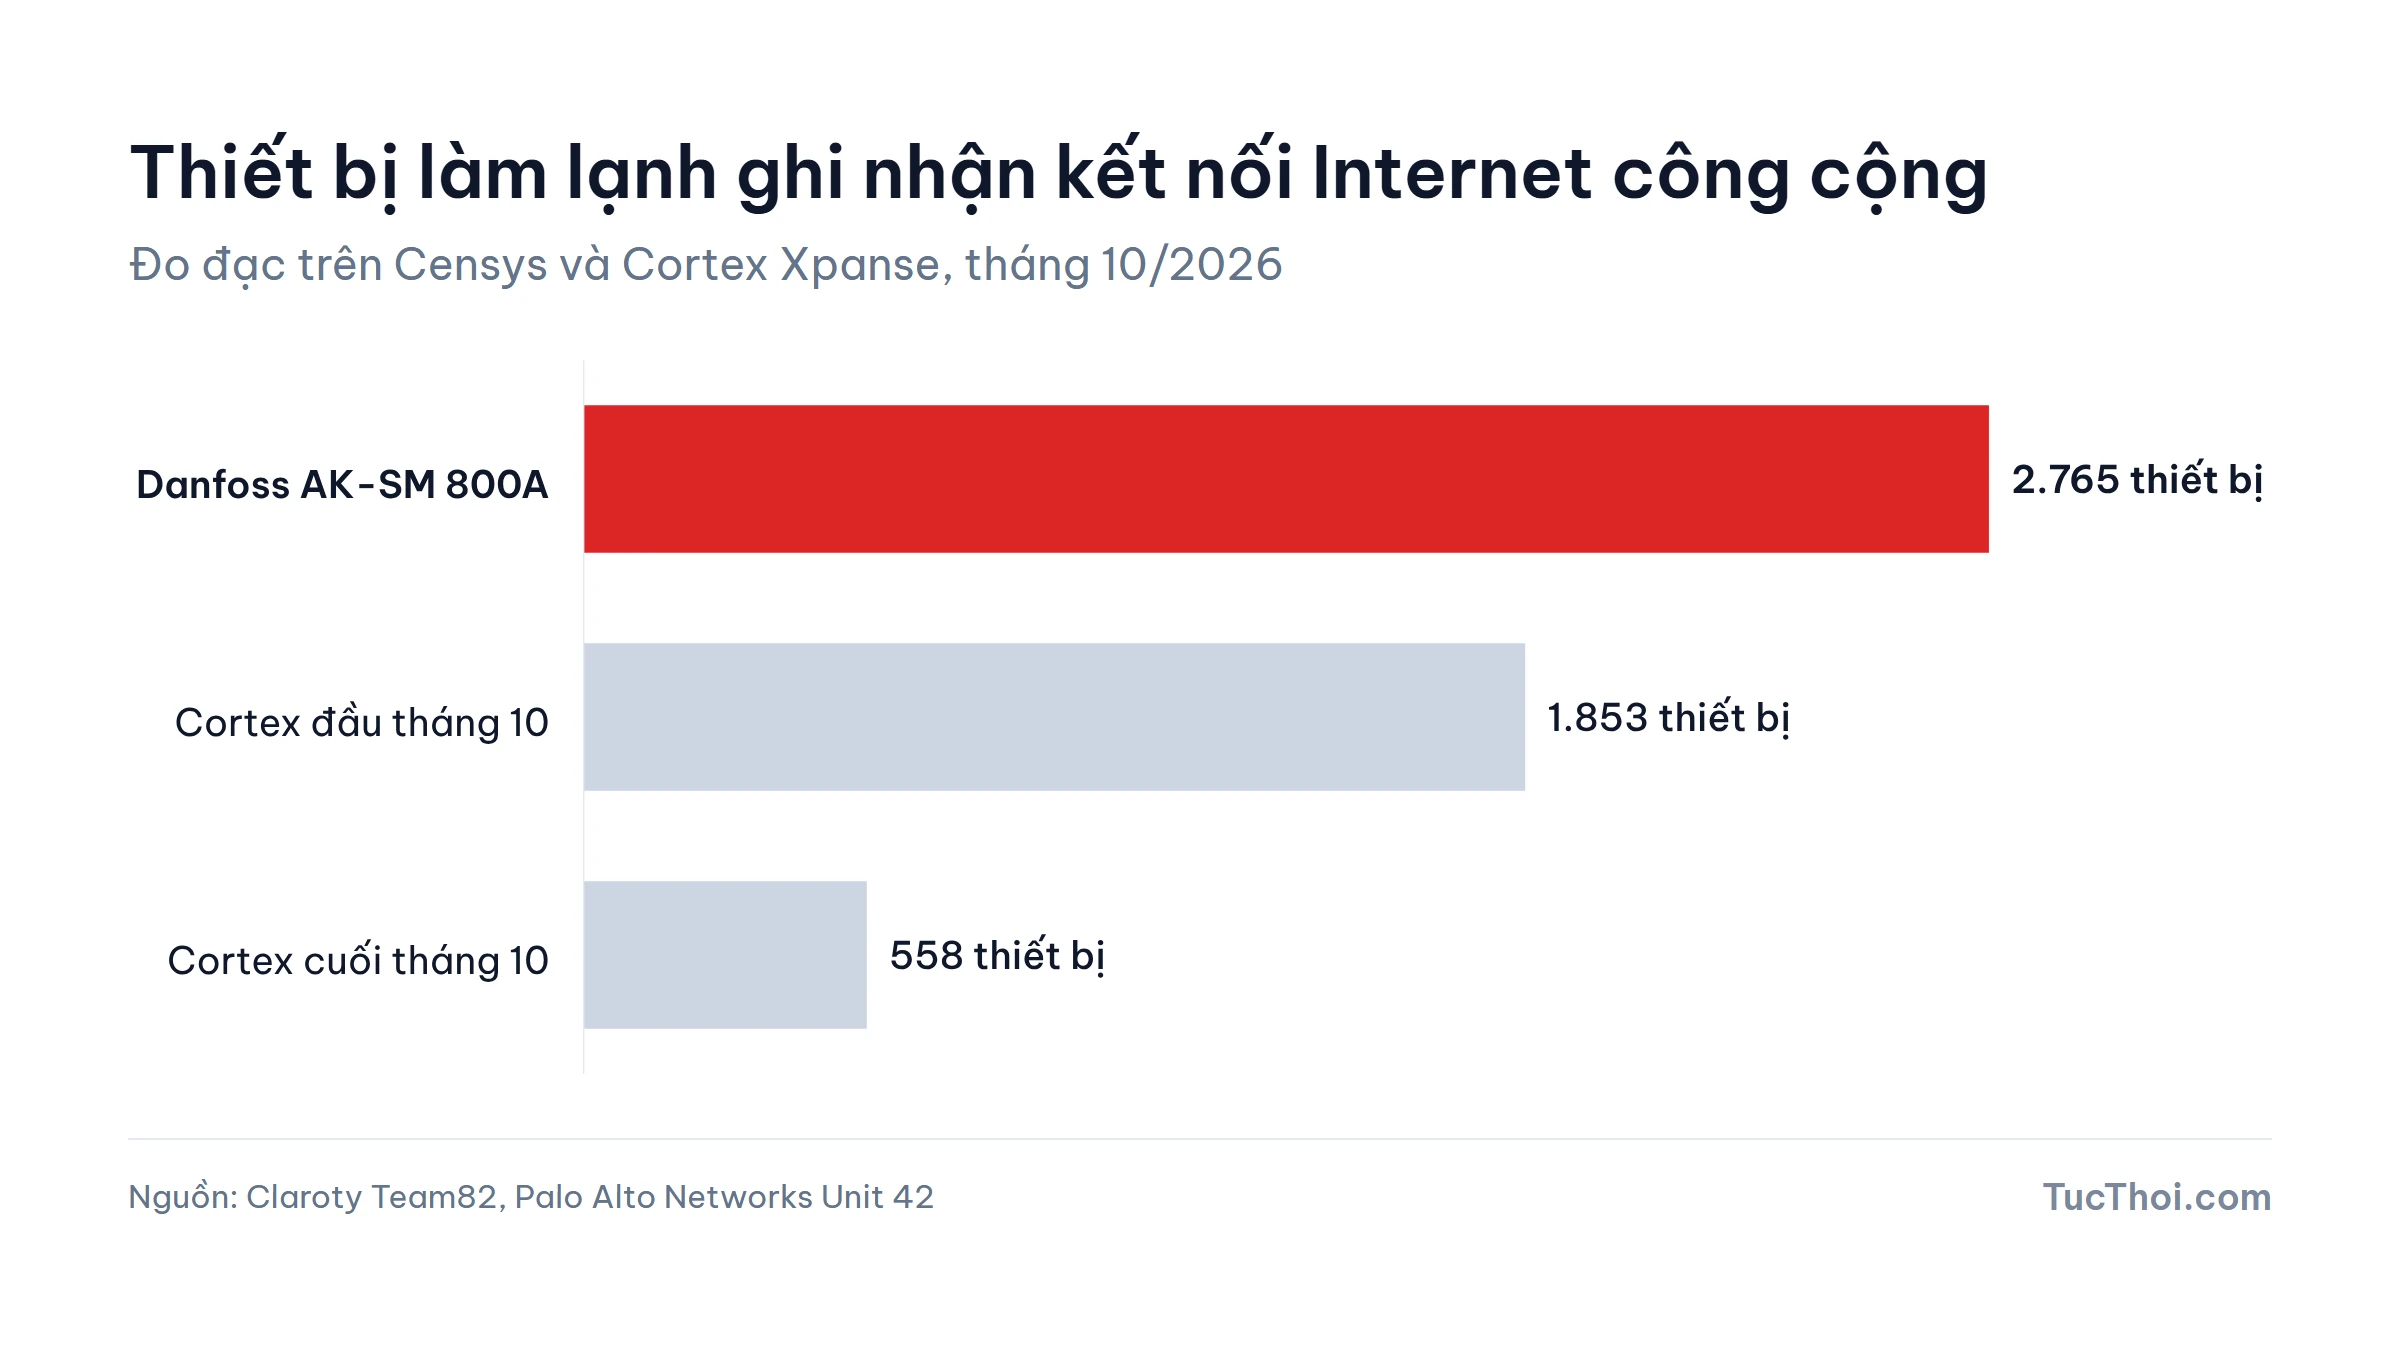
Nguyên nhân cốt lõi bắt nguồn từ thói quen phơi bày giao diện điều khiển ra Internet. Nhóm nghiên cứu Claroty Team82 chỉ ra rằng bộ quản lý Danfoss AK-SM 800A tích hợp sẵn giao diện web. Tính năng này vốn phục vụ kỹ thuật viên kiểm tra từ xa. Tuy nhiên, công cụ Censys phát hiện 2.765 thiết bị Danfoss loại này kết nối thẳng vào mạng công cộng. Đa số thiết bị vẫn giữ nguyên mật khẩu mặc định hoặc chạy phần mềm lỗi thời.
Đồng thời, hệ thống Cortex Xpanse của Unit 42 ghi nhận hơn 5.000 thiết bị làm lạnh mở cổng trực tuyến. Cụ thể, khoảng 1.853 thiết bị hở mạng trong nửa đầu tháng 10 năm 2026. Nhờ các cảnh báo an ninh, con số này giảm xuống còn 558 đơn vị vào nửa cuối tháng 10. Mức sụt giảm đạt 70 % (tương đương mức giảm 1.295 thiết bị). Thực tế này chứng minh doanh nghiệp có thể vá lỗ hổng nhanh nếu chủ động rà soát.
Bài học ứng phó và giải pháp cô lập hạ tầng cho doanh nghiệp
Nhằm hạn chế rủi ro, doanh nghiệp vận hành kho hàng nên áp dụng ba bước phòng thủ sau:
- Xóa bỏ IP công cộng: Hệ thống làm lạnh phải nằm sau tường lửa và ngắt kết nối trực tiếp Internet.
- Thiết lập kênh VPN riêng: Kỹ thuật viên chỉ thao tác qua mạng riêng ảo nội bộ có bảo mật hai lớp.
- Cập nhật phần mềm định kỳ: Nhà quản trị cần nâng cấp firmware mới nhất và đổi tài khoản mặc định.
Độc giả có thể tìm hiểu thêm bài học an ninh qua kế hoạch đổi đĩa mềm FAA. Các phân tích tương tự liên tục cập nhật tại chuyên mục Bảo mật.
Nguồn tham khảo
- Palo Alto Networks Unit 42: Turning Up the Heat: Inside the Attacks on Europe’s Refrigeration System
- Wired: The Fridge-Hacking Spree Is an Internet-of-Things Wake-Up Call
- Claroty Team82: Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers
- BleepingComputer: Cyberattack disrupts blood storage refrigeration systems in France